Binance已正式确认链上数据数小时前揭示的情况:Binance网络攻击发生于2026年10月29日晚至30日凌晨,造成约63亿美元的未授权提款损失。这一事件若经调查最终核实,将成为加密货币史上最大规模盗窃案,损失规模是2025年2月Bybit被盗事件的四倍以上。
据Binance官方公告(北京时间30日上午10:23发布),这家全球最大加密货币交易所表示,已在区块链合作伙伴协助下冻结约30亿美元的链上资产,临时暂停充提款服务,并将通过SAFU基金及公司自有资源全额覆盖用户损失。此外,交易所承诺在调查结束后发布更新版储备证明。
User funds are safe!
,CZ 🔶 BNB (@cz_binance) October 29, 2026
It does look like a hack on Binance. Appreciate the quick freeze from Tether (~$971m) and Circle (~$823m).
I don't manage Binance (.com) anymore, but as a shareholder, I expect all user funds will be fully covered. https://t.co/oufpyNChxI
Binance 10月30日官方公告的核心内容
换句话说,Binance团队发布的声明措辞简练。初步调查表明,此次事件可能源于一名DevOps工程师的个人笔记本电脑遭到入侵,攻击者借此访问了某服务容器,并发出未授权的提款指令。Binance明确表示,目前未发现任何钱包私钥泄露的证据,并承诺在所有事实核实完毕后发布详尽的技术事后分析报告。
Tether froze more than 1.567B USDT related to a potential Binance exchange hack.
,Paolo Ardoino 🤖 (@paoloardoino) October 29, 2026
Protecting the industry and our partners is our main priority.
Stay safe everyone.
根据Binance于2026年10月30日发布的安全事件更新公告,此次事件预计总损失约63亿美元,其中约30亿美元已被链上冻结。交易所列出了三项即时应对措施:在安全检查期间临时暂停充值与提款;撤销相关地址的授权;联合执法机构及区块链情报合作伙伴追踪和追回资金。
事件时间线:从Binance 14号钱包到资产冻结
据区块链安全公司Blockaid的链上取证分析,事件始于10月29日晚间,区块链分析人员发现标记为Binance热钱包(尤其是Binance 14号和16号钱包)出现异常资金外流。根据Blockaid的分析,流出资产包括约16亿美元的USDT、约8亿美元的USDC、数亿美元的ETH,以及UNI、LINK、RLUSD和数十种小型代币。多份重建报告显示,大部分资金在约二十分钟内完成转移,并分散至约十条区块链网络。
User funds are safe.
,Yi He (@heyibinance) October 30, 2026
Binance will cover all hacking losses.
Deposits and withdrawals are temporarily suspended while our team conducts security checks, freezes funds, and works with law enforcement.
We will share a full post-mortem once the investigation is complete. Please…
交易所发出的第一个公开信号是一篇关于正在核查中的安全异常的笼统帖子。此后不久,Binance联合创始人兼股东赵长鹏在X上发文,表示此事确实像一次黑客攻击,并感谢Tether与Circle迅速冻结资金,同时表示有信心覆盖所有用户损失。随后数小时内,Binance将已冻结资金的估计从25.4亿美元上调至约30亿美元,并正式承诺弥补全部损失。
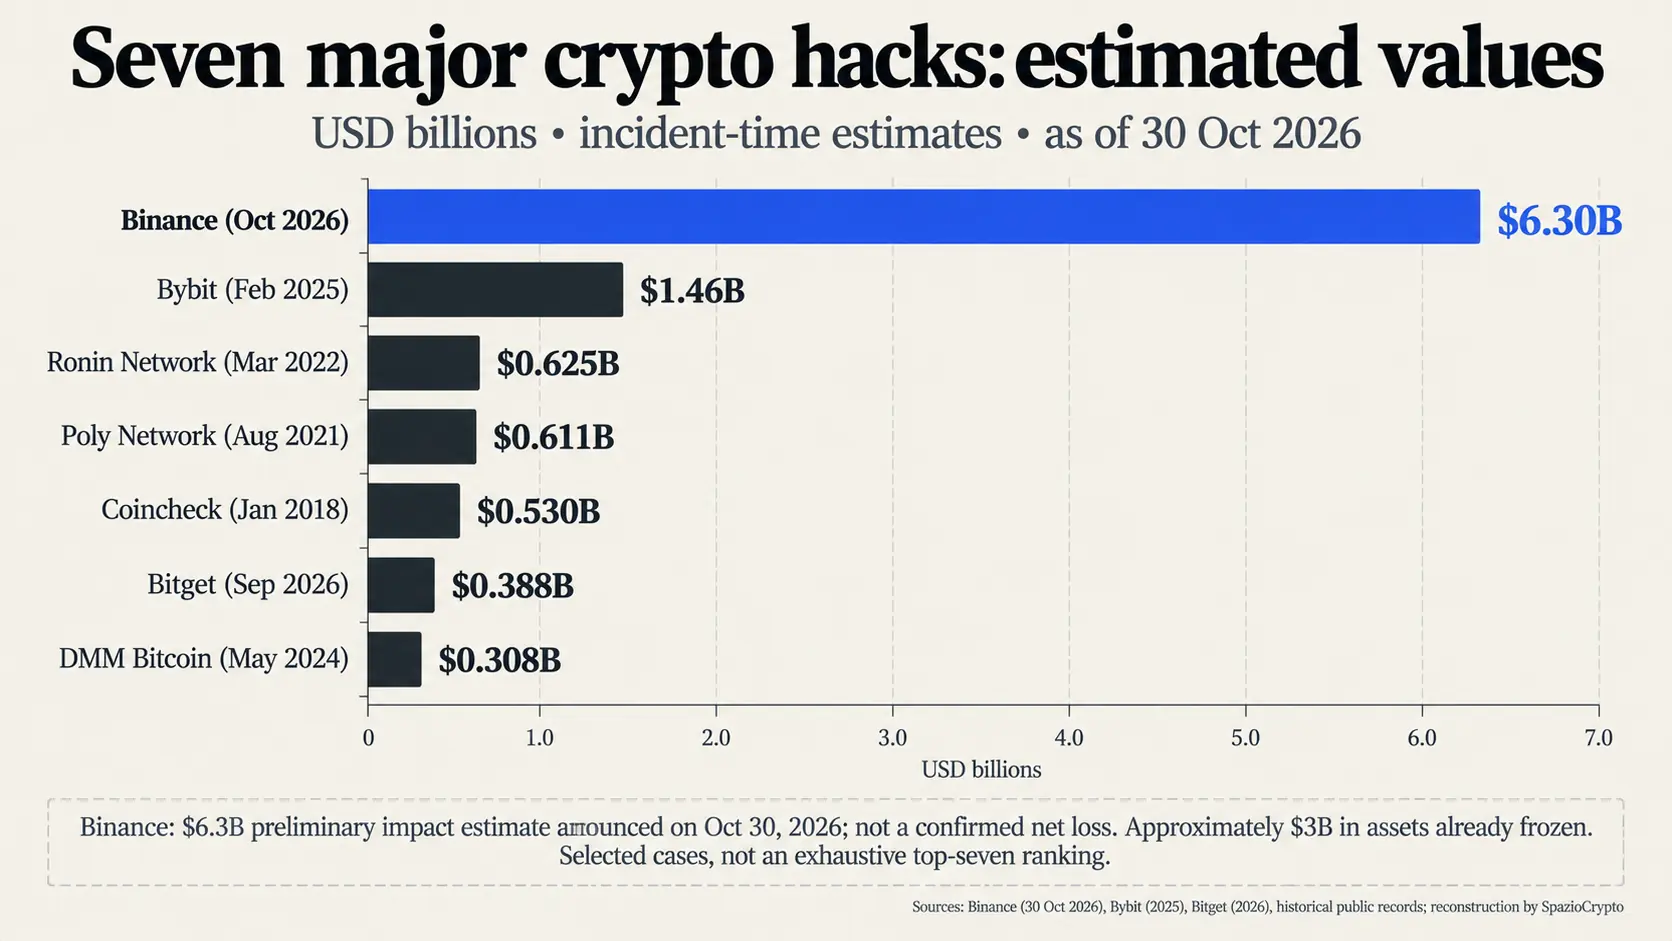
此次攻击的规模:与历史黑客事件的横向比较
63亿美元是Binance自行披露的数字,尚未经第三方独立核实。根据Chainalysis的追踪,被盗金额约为59亿美元;Arkham Intelligence标记为攻击者钱包的资产约为58.4亿美元;Blockaid最初在以太坊、Arbitrum与Avalanche三条链上识别出约33亿美元的可疑转账。
Circle is closely tracking reports of a potential exploit involving Binance. In coordination with law enforcement, we have frozen more than 800M USDC associated with the incident and will continue supporting the investigation.
,Jeremy Allaire (@jerallaire) October 29, 2026
无论最终数字如何定格,此次事件的量级均已超越此前所有记录。2025年2月,Bybit遭受约15亿美元的盗窃,此前一直是绝对纪录,SpazioCrypto曾全程跟踪Bybit对朝鲜及Lazarus组织的诉讼进展。作为更近的参照,2026年9月24日Bitget遭受的攻击事后修正为3.875亿美元,仅在一个月前还被视为年度最大黑客事件。不过,比例同样值得关注:根据DefiLlama攻击前公开数据显示,Binance托管的客户资产略低于1450亿美元(不含BNB等平台币),因此此次声明损失约相当于总额的4%出头。
Tether与Circle:拦截了约半数赃款的紧急制动机制
换句话说,此次应对中最关键的行动并非来自Binance本身,而是来自稳定币发行方。Tether首席执行官Paolo Ardoino在X上表示,已冻结超过15.67亿USDT的相关资产;Circle首席执行官Jeremy Allaire确认,已配合执法部门冻结逾8亿USDC。
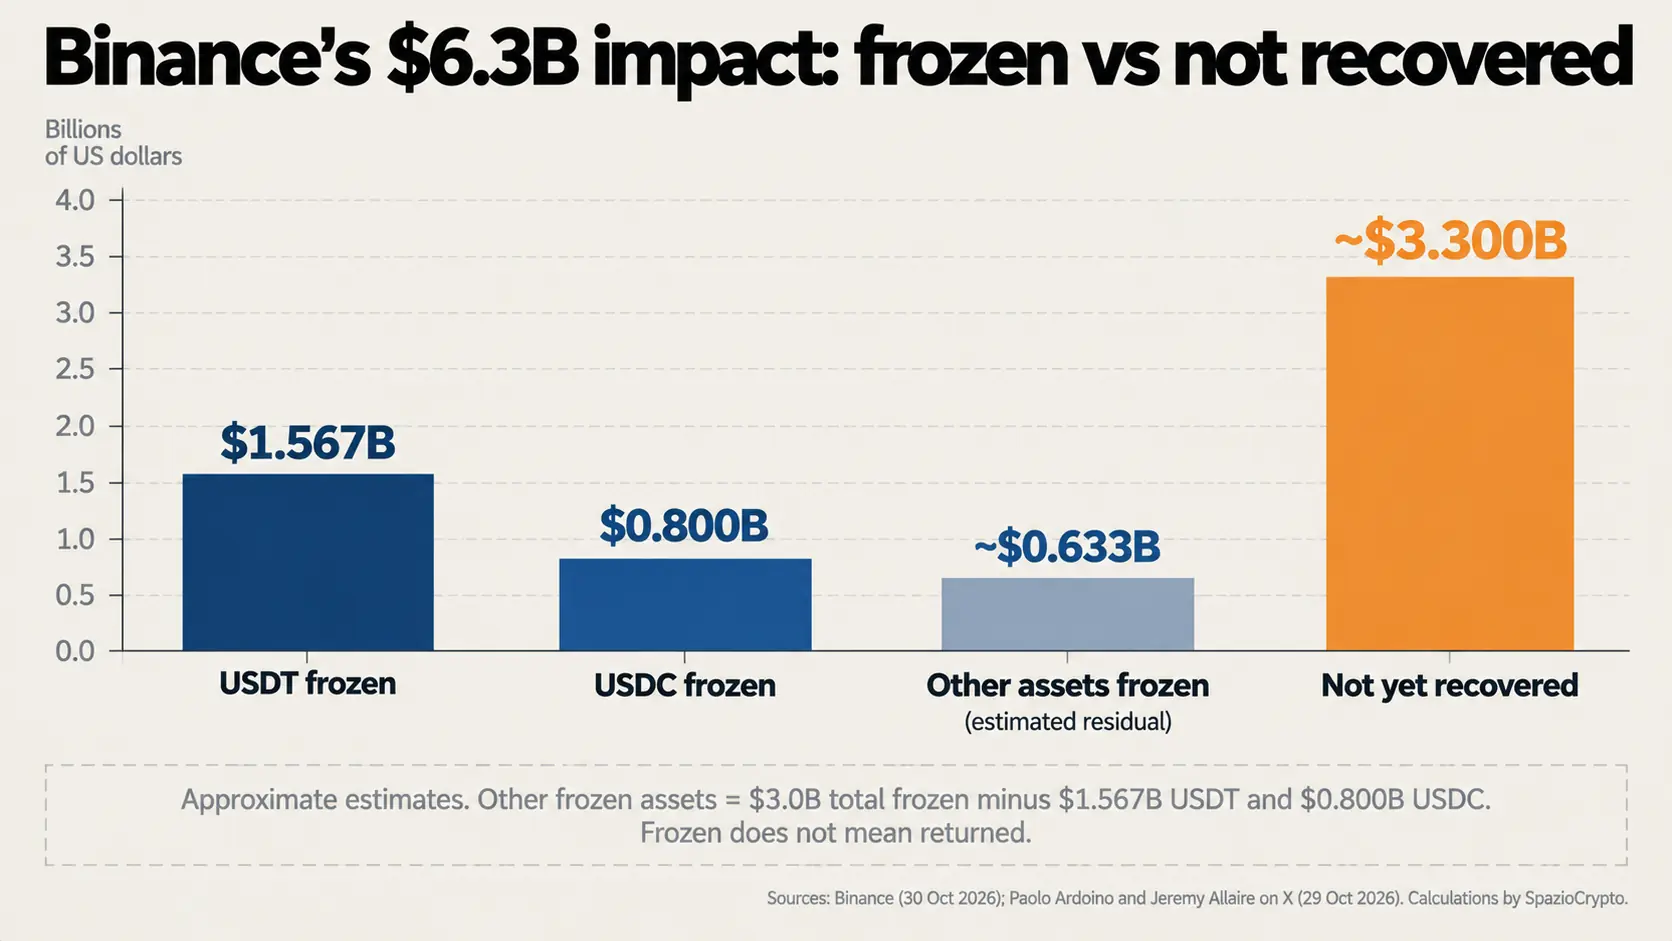
两家发行方合计在数小时内冻结约24亿美元,构成Binance所称30亿美元冻结总量中的最大部分。这套机制本年度已多次被记录在案,从冻结与伊朗相关的3.44亿USDT,到Monero异常拉盘后封堵7200万美元,再到Tether与Circle联手冻结伊朗交易所Wallex资金,操作逻辑一致:中心化发行方将地址列入黑名单,相关代币便无法再被转移。
这套机制的局限性同样清晰。据Tech-ish被多家媒体援引的分析显示,约7亿USDT在Tether黑名单生效前已离开接收地址,并大部分被兑换为以太坊;而以ETH和比特币形式持有的部分,因其底层协议特性,任何发行方均无法冻结,因此是最难追回的资产。最后还需明确一点:冻结并不等于归还,将被冻结资金返还给合法所有者通常需要经历法律程序,没有固定时间表。
SAFU基金够用吗?赔付方案的账面分析
实际上,币安声明将通过SAFU基金及公司自有资金弥补全部损失,并表示用户资产安全。这是交易所的公开承诺,尚未经过独立核实。公告中明确提及动用公司资源,数字本身解释了这一安排的必要性。
**Service Update**
,Yi He (@heyibinance) October 30, 2026
Deposits remain unaffected and continue to operate as normal.
Our team is currently working on enhancements to the withdrawal service and related address controls. We expect to begin resume withdrawal services in the next 48 hours.
We will continue to share…
用户安全资产基金(SAFU)于2018年7月创立,以交易手续费的一定比例持续注资。2026年初,该基金已全部转换为比特币,公开钱包约持有15,000 BTC,根据近几周比特币价格波动,价值约在10亿至12.7亿美元之间。然而,据币安公告显示,约30亿美元遭冻结,另有约33亿美元仍在币安控制范围之外,SAFU单独覆盖未回收部分不足三分之一,占总损失不足五分之一,其余缺口须由交易所资产负债表填补。币安曾在2019年5月那次黑客事件中动用同一基金,当时被盗7,000 BTC,按时价约合4,000万美元,而此次规模完全不在同一量级。正因如此,修复完成后将发布的最新储备证明(Proof of Reserves),势必成为未来数周市场最为关注的文件。
幕后黑手:朝鲜方向仍属初步判断
实际上,在归因问题上,币安措辞谨慎,仅表示正配合执法机构共同追查责任人。多家区块链分析公司则将矛头指向朝鲜:TRM Labs认为TraderTraitor参与其中的可能性较大,该组织隶属于拉撒路集团(Lazarus Group);独立调查员ZachXBT在X平台发帖表示,攻击者极有可能就是Lazarus。
据CoinDesk援引一位接近调查的知情人士称,全球具备执行此类规模行动能力的攻击者寥寥无几,但该人士同时提醒,归因尚未最终确定,并指出朝鲜相关组织通常在转移和变现资金方面速度更快,而10月29日当晚观察到的节奏明显较慢。币安描述的入侵路径与Bybit事件高度相似,那次攻击是通过攻陷第三方服务商某开发人员的电脑得手;9月Bitget事件中,被攻陷的后端系统则被用于伪造交易数据。三起事件有一个共同点:钱包加密本身并非薄弱环节,漏洞始终出现在管理这些钱包的人员与基础设施链条上。
对现有币安用户意味着什么
在运营层面,联席首席执行官何一表示,币安预计将在48小时内恢复提币服务。后续更新公告显示,充值已恢复正常,暂停范围仅限提币,待完成对相关服务及地址的全面审查后方可解除。
截至本文发布时,我们尚未确认所有服务均已恢复。对于欧盟地区用户,有一点需要特别说明:如SpazioCrypto交易所目录所记录,币安因未能在截止日期前取得MiCA牌照,已于2026年7月1日起暂停向欧盟居民提供服务,因此欧盟用户目前的直接敞口仅限于可能存在的剩余头寸,或通过欧盟以外主体开立的账户。市场反应迅速但相对克制:比特币跌破77,000美元,创六周新低;以太坊跌逾5%,至2,200美元附近;敞口最大的BNB在24小时内下跌7%至8%,根据CoinGlass数据,第一个小时内超过6亿美元的多头头寸遭强制平仓。
从实操角度,建议遵循币安官方提示:切勿点击任何通过私信、电子邮件或社交媒体发来的、声称提供赔偿、身份核验或事件进展的链接,所有信息须通过官方App或官网核实。黑客事件发生后的数小时,历来是诈骗者发动钓鱼攻击的高峰期。持有币安资产的用户可持续关注官方公告页面,以及后续发布的最新储备证明。
此次攻击如何改变了围绕中心化交易所的讨论
事实上,币安事件发生在一个已被屡创纪录的安全漏洞所笼罩的秋季末。Bitget在9月遭受攻击后被迫按分阶段计划重开提币,这一系列事件将讨论推向三个层面。
第一是技术层面:一台能够访问提币基础设施的笔记本电脑遭到攻陷,这种攻击向量是任何冷钱包架构单独无法防御的。Bybit、Bitget与币安的事后复盘,指向同一个根本性薄弱环节。
第二是系统层面:Tether与Circle在数分钟内冻结逾24亿美元资产,已成为行业应对此类事件的核心手段。但这同时也表明,加密领域使用最广泛的资产,高度依赖两家中心化发行机构,由此引发的可审查性问题不容忽视。
第三点关乎信任。Binance已宣布将承担所有损失,但真正的验证取决于事后调查报告的透明度、更新后的储备证明(Proof of Reserves),以及提款功能完全恢复正常的速度。针对这三个方面,我们将随着官方确认信息的陆续到来持续更新本文。