
2026年9月24日将在Bitget生态系统的历史上留下深刻印记。这家知名加密货币交易所当天遭受了一场规模超过3.5亿美元的黑客攻击,事件性质严峻。
安全漏洞最初是通过平台异常行为发现的,随后多名用户相继反映无法正常提款。据Arkham Intelligence的链上数据显示,约1.76亿美元从标注为Bitget旗下的钱包中异常流出。这批转账并未经过Bitget官方授权。
Arkham Intelligence的链上调查
实际上,根据Arkham Intelligence的监测数据,一系列大规模资产转移在约20分钟内完成,速度异常。资金来源涵盖多个标记为Bitget的热钱包,以及至少一个冷钱包。在初步调查基本完成后,Bitget正式确认了此次攻击规模远超早期估算,实际损失接近3.516亿美元。
在对转账路径的追踪中。地址0x770b...63Ee频繁出现,充当主要接收方。该账户在极短时间内从多个与该交易所关联的钱包中收到了ETH。AVAX、BNB、USDT、USDC、XAUT等多种资产。这种高度集中的资金聚合方式。是链上分析师判定恶意行为的关键依据之一。
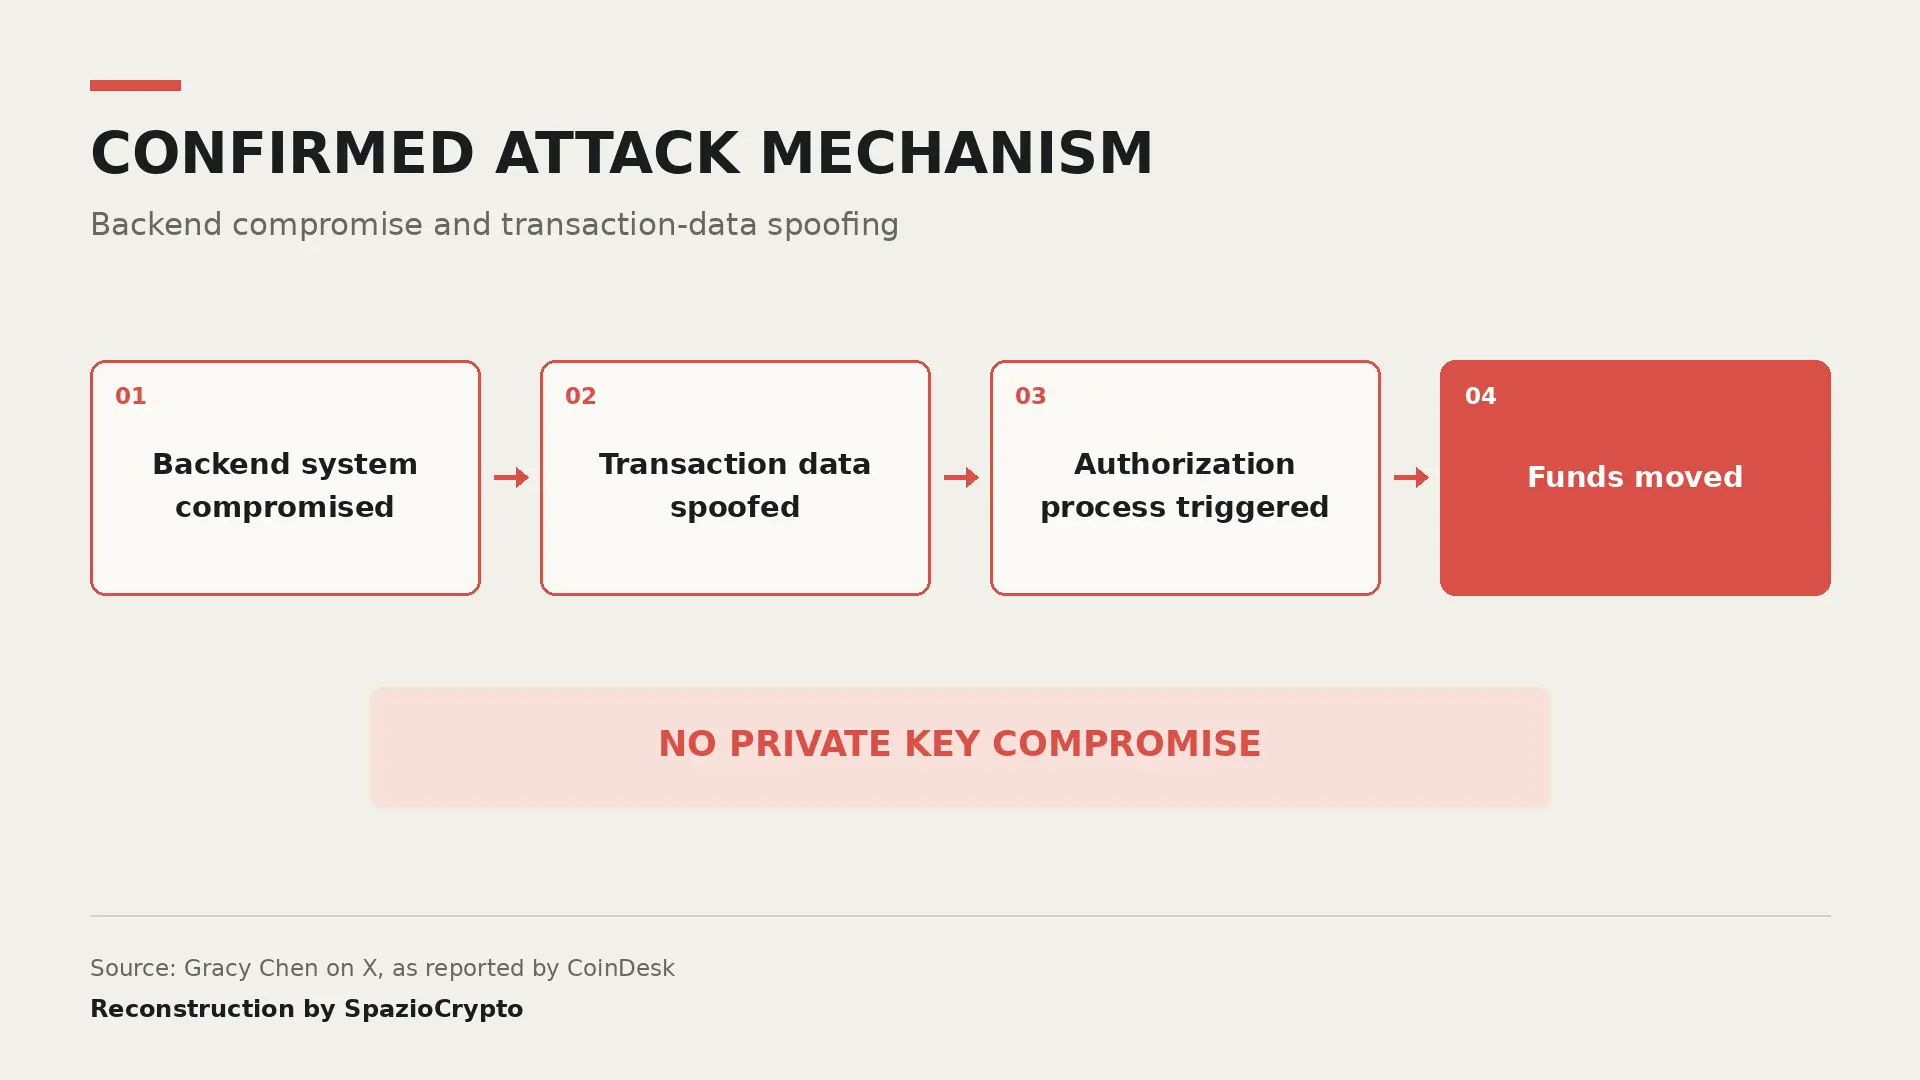
黑客采用的攻击手法
此次攻击的模式颇为罕见:多个钱包在极短时间内将不同种类的资产转入同一地址。资产快速流出在交易所遭受黑客攻击时并不罕见,但平台本身在钱包维护或托管迁移期间也会进行内部批量转账,因此初期难以快速区分。
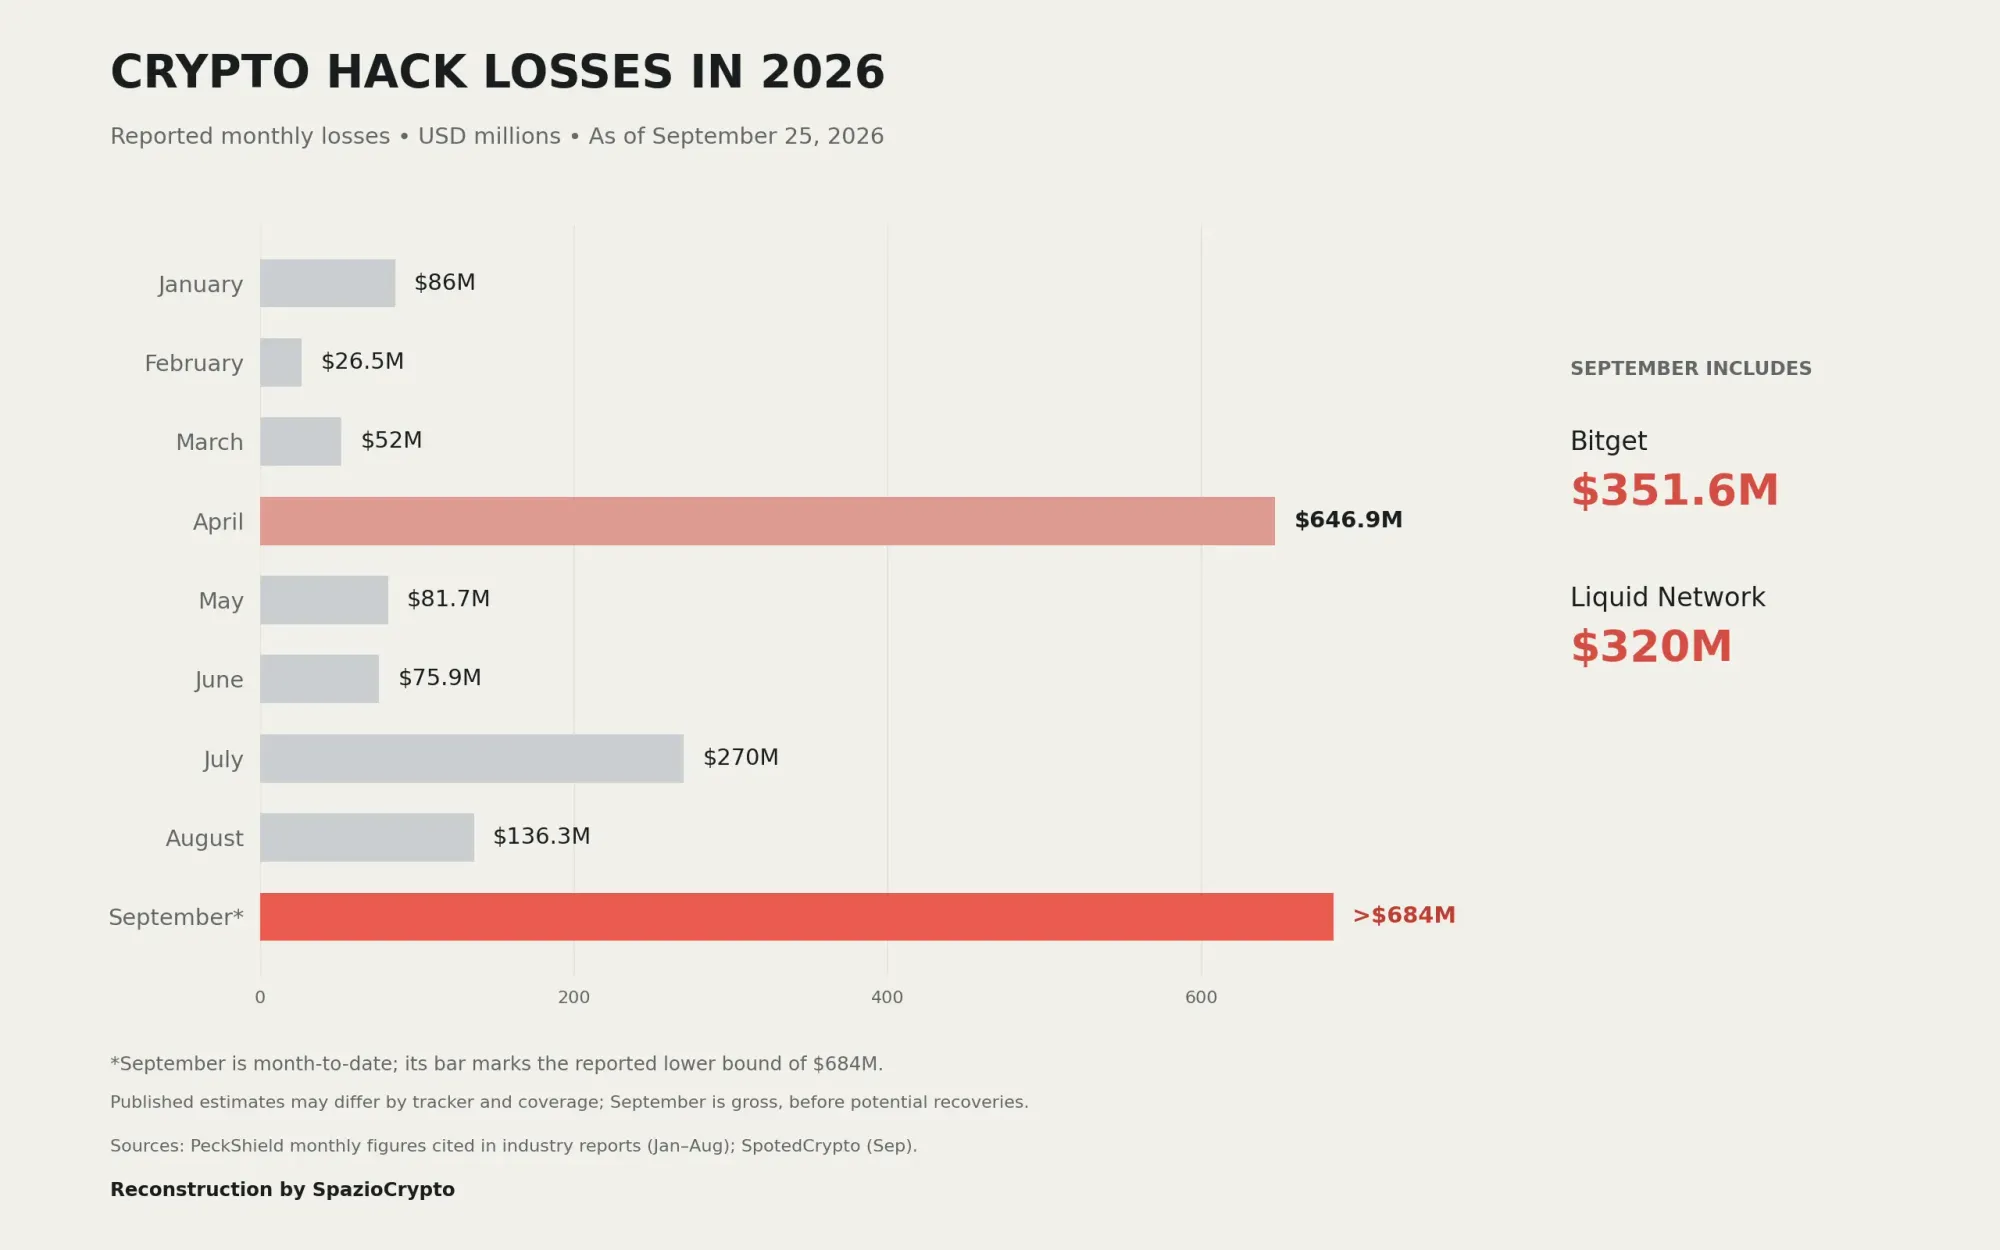
与近期其他攻击事件相比,此次事件的手法明显不同。以Fogo攻击事件为例,黑客将4亿枚Fogo代币转入单一账户后再批量转出;Coldcard事件则是攻击者利用开发团队长期未修复的已知编程漏洞实施入侵。而此次Bitget事件中,攻击者在跨多个钱包、多种资产类型的操作层面展现出更强的协调性。
频繁发生的此类攻击,持续引发外界对加密货币交易所安全防护水平的深度质疑。从HKMA监管框架下的持牌交易所,到OSL、HashKey等香港合规平台,行业整体的安全标准仍有大量提升空间。
Bitget方面确认,作为安全应对措施,用户提款服务暂时暂停。交易所首席执行官Gracy Chen公开表态,安抚用户情绪,并明确指出全部受损金额均在Bitget用户保护基金的覆盖范围之内。
[SECURITY NOTICE] Bitget Hot Wallet Incident,September 24, 2026
,Gracy Chen @Bitget (@GracyBitget) September 24, 2026
At 18:31 UTC on September 24, 2026, Bitget's security systems detected unauthorized transfers from some of our hot wallets. Our security team activated emergency response protocols immediately.
What we have…
Bitget的即时应对措施
面对此次攻击,Bitget的危机响应速度值得关注。CEO Gracy Chen进行了长达3小时以上的公开直播,实时说明平台应对进展,并对用户作出安抚承诺。值得注意的是,当Arkham和Beincrypto最初披露约1.7亿美元损失时,Bitget主动公开了更大规模的实际损失数字,展现出较高的透明度。
目前事件仍在持续跟进中,但据悉Bitget已初步锁定攻击者身份,并正积极还原攻击全链路。若进展顺利,此案或可较快得到处置。对于在香港、新加坡或其他亚太地区持有Bitget账户的用户,建议密切关注官方公告,待平台解除提款限制后再进行操作。