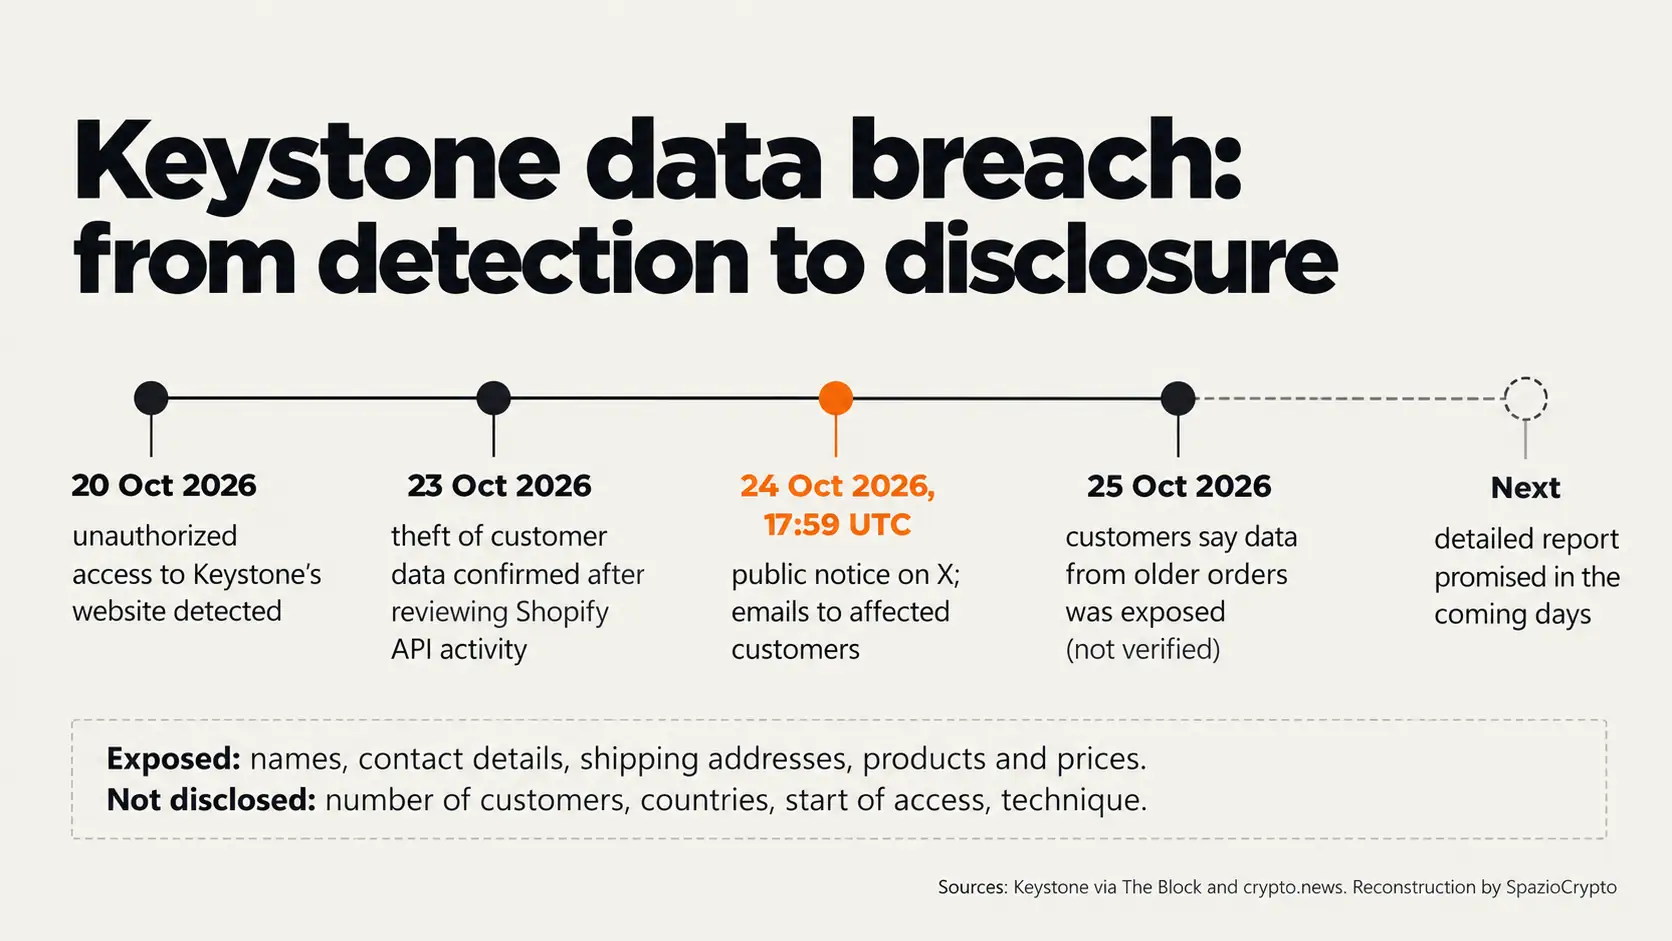
姓名、联系方式、收货地址、购买商品及支付金额,这些数据被第三方从Keystone官方网店获取。Keystone是一家硬件钱包制造商,据该公司10月24日发布的公告,Keystone数据泄露事件于10月20日被发现,10月23日得到确认。公司表示,支付数据、钱包密码、私钥和助记词均未外泄。但购买硬件钱包的收货地址,很大概率意味着该用户在家中持有加密货币,而Keystone至今未披露受影响客户的具体数量。
Keystone在X平台上的帖子及安全研究员Taylor Monahan的发帖,因工具限制无法直接访问,以下引用内容来源于The Block和crypto.news的报道。Keystone网站隐私相关页面的引用同样来源于The Block。
We owe you an apology.
,Keystone Hardware Wallet (@KeystoneWallet) October 24, 2026
On October 20, we detected unauthorized access to our official website. After verifying API activity with Shopify, we confirmed on October 23 that a third party obtained customer shipping information. You trusted us with those details, and we're sorry we…
哪些数据外泄,哪些未受影响
据The Block和crypto.news报道。此次泄露的数据包括:姓名、联系方式、收货地址,以及订单详情(商品名称与价格)。Keystone方面表示,银行卡信息、银行账户数据、助记词、私钥和钱包密码均未受影响。公司称已封堵入侵途径。修复漏洞、启动内部调查,并开始向受影响客户发送通知,并承诺将在“未来数日内”发布详细报告。
然而,评估事件规模所需的关键信息仍付之阙如。Keystone未披露受影响客户数量。所在国家、入侵持续时间、攻击方式,以及是否已锁定攻击者身份。据crypto.news报道。网店所使用的Shopify平台本身未受到攻击。公司在公告中写道:「您将这些数据托付给我们。我们未能妥善保管,对此深感抱歉。」
四天后才发出警报
换句话说,据The Block梳理的时间线,10月20日Keystone发现官网遭到未经授权的访问;10月23日,公司与Shopify核查API调用记录后,确认第三方已获取客户数据;10月24日19时59分(意大利时间),公开警报发出。10月25日,The Block刊发多名客户的投诉,这些客户对一个具体问题提出质疑:他们的数据,本应早已被删除。
180天删除承诺
Keystone曾将删除收货数据作为对客户的安全保障,但相关措辞前后不一。据The Block援引的Privacy Promise页面显示,所有收货信息将在订单完成后180天内自动删除;1月、3月和8月的X平台帖子也重申了这一承诺:「我们将在最多180天内删除您的收货数据。」然而,2021年5月更新的隐私政策另有规定:对180天内无购买记录的客户,其订单数据才会被删除。帮助中心则补充说明,城市和国家信息不会被删除,且最终删除操作由Shopify负责执行。
The Block收集到的客户投诉与上述承诺相互矛盾。一名客户称,其收到通知的订单已是两年多以前的记录;另一名客户表示,从其最后一笔订单到本次数据泄露,已过去214天。The Block未能对这些投诉进行独立核实,Keystone也未公开回应180天承诺是否已得到履行。
为何地址比密码更危险
密码可以更换,家庭住址却不行。据crypto.news报道,MetaMask安全研究员Taylor Monahan警告称,快递配送数据可能将买家暴露于人身威胁之下,包括入室抢劫和绑架,即所谓的“扳手攻击”,受害者被迫交出加密货币访问权限。目前尚无证据显示本次数据泄露与任何人身攻击事件直接相关。但背景形势并不乐观。根据Chainalysis发布、Cointelegraph转载的报告,截至2026年6月底,有据可查的暴力事件已达46起,上半年被盗金额超过3000万美元。Chainalysis指出,受害者往往正是通过数据泄露被锁定为目标的。
最直接的风险是精准钓鱼攻击。Keystone警告称,诈骗者可能冒充该公司名义,通过电话、短信、电子邮件或邮寄方式联系用户,声称提供退款、设备更换或“问题修正”。该公司建议用户切勿将助记词输入任何非本人订购的设备。一名用户向The Block透露(未经独立核实),他曾接到一通来自伪造蒙特利尔警察电话号码的电话,对方掌握的信息与其2024年Keystone订单完全吻合。这与Revolut遭虚假政府请求欺骗的手法如出一辙:以真实数据构建可信诈骗话术。
2026年绝非首例
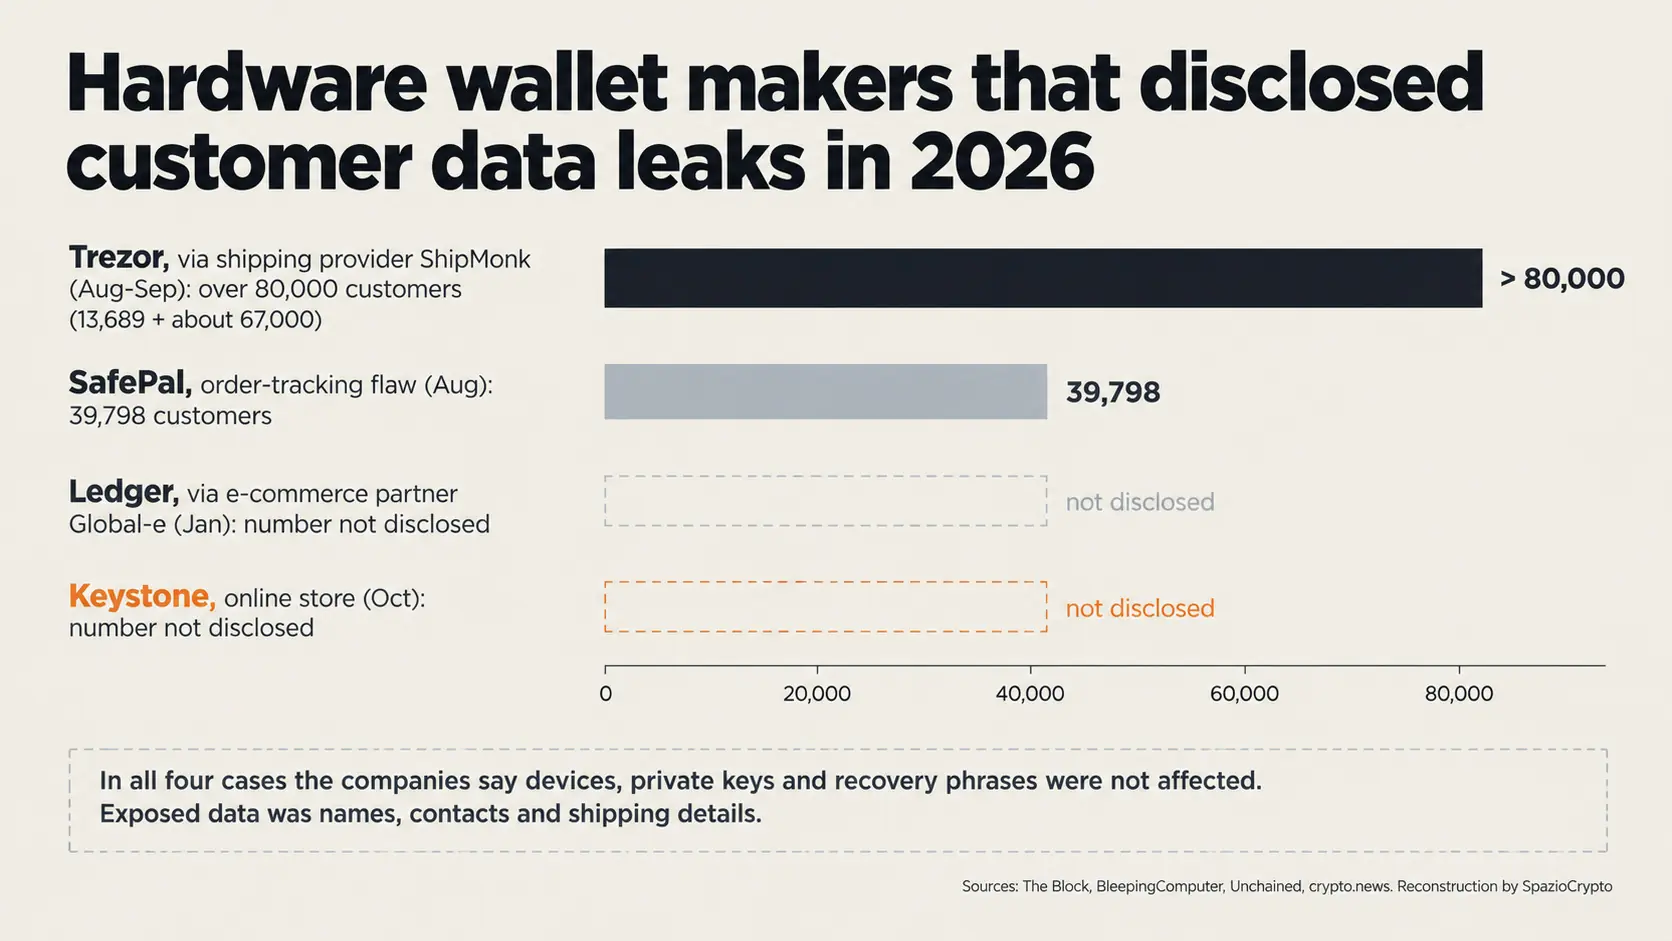
换句话说,Keystone至少是今年第四家公开披露客户数据泄露的硬件钱包厂商,以上情况均由The Block梳理报道。1月,Ledger报告称其电商合作伙伴Global-e遭到未授权访问,涉及订单数据,但未披露受影响客户数量。8月,Trezor通知物流供应商ShipMonk泄露了13,689名客户信息,9月进一步确认约67,000名美国客户受波及,合计超过80,000人。ShipMonk此前曾以书面形式保证已删除相关数据。同样在8月,SafePal披露其订单追踪系统存在漏洞,导致39,798名客户信息外泄。
这些事件的共同点不在于设备本身,所有案例中设备均未被攻破,而在于围绕设备的商业链条:在线商店、支付平台、仓储物流、快递服务商。硬件层面,今年还出现了第三方经销商销售被篡改Ledger设备的事件,但那属于硬件被植入后门,与个人数据泄露性质不同。
欧盟用户的处境
实际上,Keystone未披露受影响客户所在国家,因此目前无从判断是否涉及中国大陆或其他华人地区用户。据BleepingComputer报道,在8月的Trezor事件中,意大利是首批受影响客户所在的六个国家之一。对于欧盟居民而言。适用框架为《通用数据保护条例》(GDPR),该条例同样约束向欧盟境内用户销售产品的非欧盟企业。条例通常要求在发现数据泄露后72小时内向监管机构报告,并在风险较高时直接通知当事人。目前尚不清楚Keystone是否已向欧洲监管机构报告此次事件。在意大利认为自身受影响的用户,可向意大利个人数据保护局(Garante)提出申诉。
 Sergiu Gatlan
如果你是受影响用户该怎么做
实际上,Keystone给出了两项明确建议:警惕任何以其名义联系用户、声称提供退款、更换设备或软件更新的人,同时绝不分享助记词或私钥。这与冒充交易所和监管机构的诈骗手法如出一辙。我们的实用建议是:不要打开任何附件,也不要安装通过电子邮件收到的所谓补丁,因为伪装的更新程序可能携带替换复制地址的恶意软件。
对于担忧人身安全风险的用户,最有效的措施仍是不将个人身份与持有的加密货币数量挂钩。我们建议避免公开谈论自己的资产,并在下次购买时考虑使用与住所不同的收货地址。硬件钱包应仅从厂商官网或授权经销商购买,并按照开设和保护加密钱包的基本规范进行配置。
Keystone 事件概览
已确认事项与待确认事项
- 已确认:未经授权的访问于10月20日被检测到,数据泄露于10月23日得到证实;泄露内容包括姓名、联系方式、收货地址、所购产品及价格;Keystone声明支付数据、私钥、助记词及钱包密码均未泄露;相关访问已被封锁,漏洞已修复。
- 尚未披露:受影响客户的数量及所在国家、访问行为的起始时间、所用技术手段、攻击者身份、是否遵守180天数据保留规定,以及是否已向监管机构报告。
- 值得持续关注:Keystone承诺发布的详细调查报告、针对数据未删除反映的回应,以及与本次数据泄露相关的新钓鱼攻击或人身接触事件。
更深层的意义
从我们的角度看,2026年自托管安全的薄弱环节正从设备本身转向物流环节。Ledger、Trezor、SafePal以及现在的Keystone,均表示钱包设备本身未被攻破,而在每一起事件中,泄露的数据恰恰都是邮寄包裹所需的信息。Keystone案例还揭示了另一个问题:商业宣传中的删除承诺与隐私政策的实际条款之间存在明显落差。
有三个信号值得持续追踪。其一是Keystone承诺的调查报告。需包含受影响客户数量及访问时间段。其二是关于180天规定的答复。这将说明旧订单数据是否本不应保留。其三是任何经核实的欺诈联系或与本次泄露相关的人身安全事件。对于硬件钱包用户而言。实际的启示是:密钥安全从打开包装盒之前就已开始。从填写收货地址那一刻起。