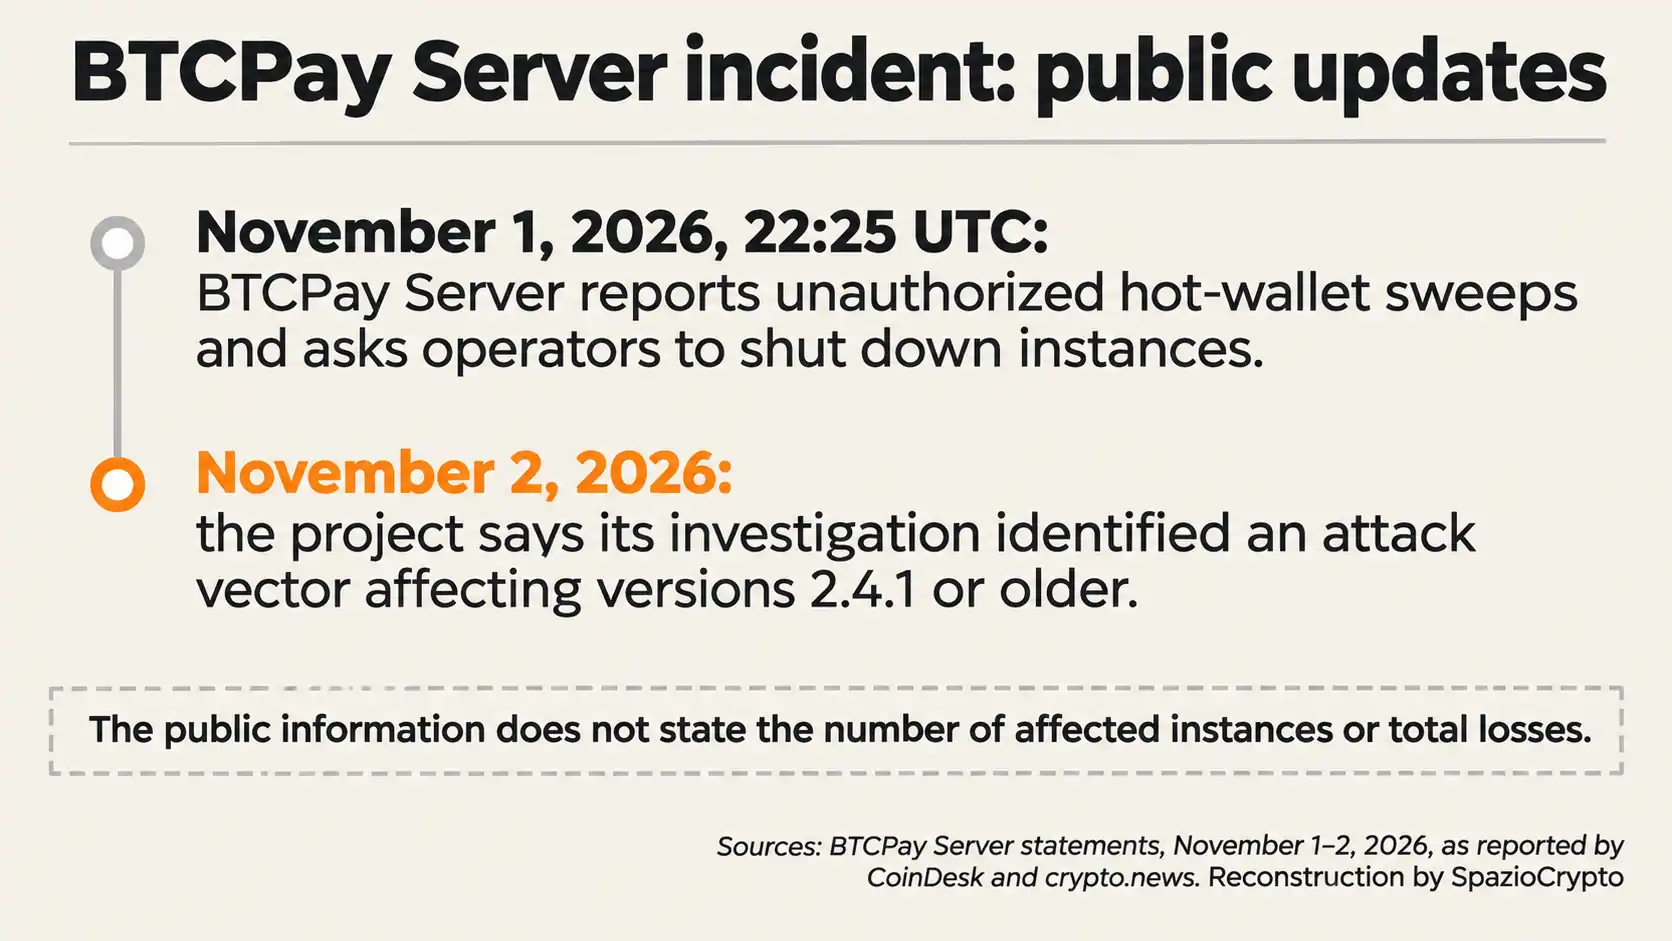
BTCPay Server于北京时间11月2日凌晨发出紧急警报,呼吁运营者关闭自己的实例,原因是收到多份报告,称热钱包中的资金遭不明攻击者清空。该项目于2026年11月1日22:25 UTC在X平台发布声明,指示运营者执行命令 ./btcpay-down.sh 以暂停服务,配合调查。
🚨 We are receiving reports of hot wallets on BTCPay Servers being swept by unauthorized attackers.
,BTCPay Server (@BtcpayServer) November 1, 2026
If you're running an instance, please shut it down (./btcpay-down.sh) until we complete the investigation.
11月2日,团队发布了初步调查进展。据 Crypto.news 报道,开发团队已识别出一个攻击向量,初步指向2.4.1及更早版本。在已更新至2.4.7版本的部署中,项目方尚未收到可信的热钱包被清空报告。不过这仅是初步判断,既未说明漏洞的技术细节,也不能证明所有更新版本均安全无虞。
目前已知的情况
BTCPay Server创始人Nicolas Dorier表示,在已调查的事件中,攻击者成功获取了相关服务器的管理员权限。但他们究竟如何突破权限,目前尚不清楚。项目方也未公布受影响的运营者数量,以及被盗资金的具体金额。
初始警报面向所有运营者发出,未指明具体的漏洞版本,也未提供补丁。随后的更新将嫌疑范围缩小至2.4.1及更早版本,但现有信息仍未揭示技术根因,也没有宣布针对本次事件的专项修复方案。
BTCPay Server是一款开源、自托管的比特币支付软件,供商户和服务机构自主管理支付基础设施、接收比特币付款。在某些配置下,热钱包会在服务器本地存储用于签署交易的私钥:一旦服务器被攻陷,与之关联的资金便面临风险。具体的托管方式取决于运营者所选择的配置方案。
因此,本次事件仅涉及已发生报告的特定实例和钱包。目前公开信息并不显示比特币网络本身或所有BTCPay Server实例均遭受了波及。
仍待厘清的疑点
调查目前尚未确定受影响实例的总数、整体损失规模,以及攻击者获取管理员权限的具体路径。2.4.1之后的版本是否真正免于威胁,也需要项目方进一步说明。
对运营者而言,当前最具参考价值的信息,是11月2日公布的版本范围提示,以及此前建议在调查期间停止实例运行的初始指引。何时、在何种条件下可以恢复服务,有待项目方的官方公告及后续技术细节说明。使用OSL或HashKey等香港持牌交易所集成服务的商户,应同步关注各自合规团队的安全指引,并在官方确认漏洞修复前保持实例关闭状态。