据韩国《中央日报》报道,10月27日,韩国第二大加密货币交易所Bithumb检测到其员工内部系统遭受未经授权的外部访问。次日,韩国金融服务委员会(FSC)召开紧急会议,联合金融监督院(FSS)及金融安全院(FSI)启动现场核查。此次Bithumb数据泄露事件目前已确认涉及Bithumb员工。子公司及合作伙伴的数据,客户信息是否受影响仍在核实中。


本文参考了FSC于10月28日发布的官方声明(中文译自韩语)。以及《中央日报》的详细报道。《中央日报》将此案置于近期韩国金融业一系列网络攻击的背景之下加以分析。路透社的相关报道(据悉转引自韩联社)因技术限制无法访问,本文不予引用。
事件经过
据《中央日报》报道。此次入侵针对的是Bithumb的移动办公协同软件,即员工用于处理邮件、文件及内部通讯的一套应用系统。FSC在声明中将其定性为员工工作支持系统,而非加密资产交易的核心基础设施。Bithumb向该报表示,被攻破的是「支持员工工作的系统,而非主要IT基础设施」。
对于持有账户的用户而言,目前最值得关注的是:FSC表示,截至目前尚未发现可用于欺诈性支付或资产转移的信息泄露,包括钱包地址在内的关键数据均未见外泄迹象。Bithumb亦向《中央日报》证实,「目前尚未确认此类数据发生泄露」。当局暂未披露受影响人数、具体泄露数据类型,以及攻击者利用的漏洞详情。
当局应对措施
换句话说,10月28日的紧急会议由FSC数字金融政策主任Yoo Young-jun主持,出席方包括金融监督院、金融安全院、韩国主要交易所行业协会DAXA,以及Bithumb本身。据FSC官方声明,三家监管机构即时启动现场核查,并相互共享信息以查明入侵原因。《中央日报》另报道,韩国国家警察厅已就近期针对金融中介机构及交易所的一系列攻击展开初步调查。
FSC同时公布三项承诺:其一,开展深入排查,确保消费者不受损害;其二,若损害情况确认,将采取保护措施,包括全额赔偿;其三,将加密资产运营商的安全标准提升至与主要银行相当的水平,因为目前这些运营商尚不在电子金融交易法的覆盖范围之内。这并非Bithumb在2026年首次引发监管关注:据《韩国时报》报道,今年2月,Bithumb曾在一次促销活动中将奖励误发为62万枚比特币,而非62万韩元。
更广泛的安全危机
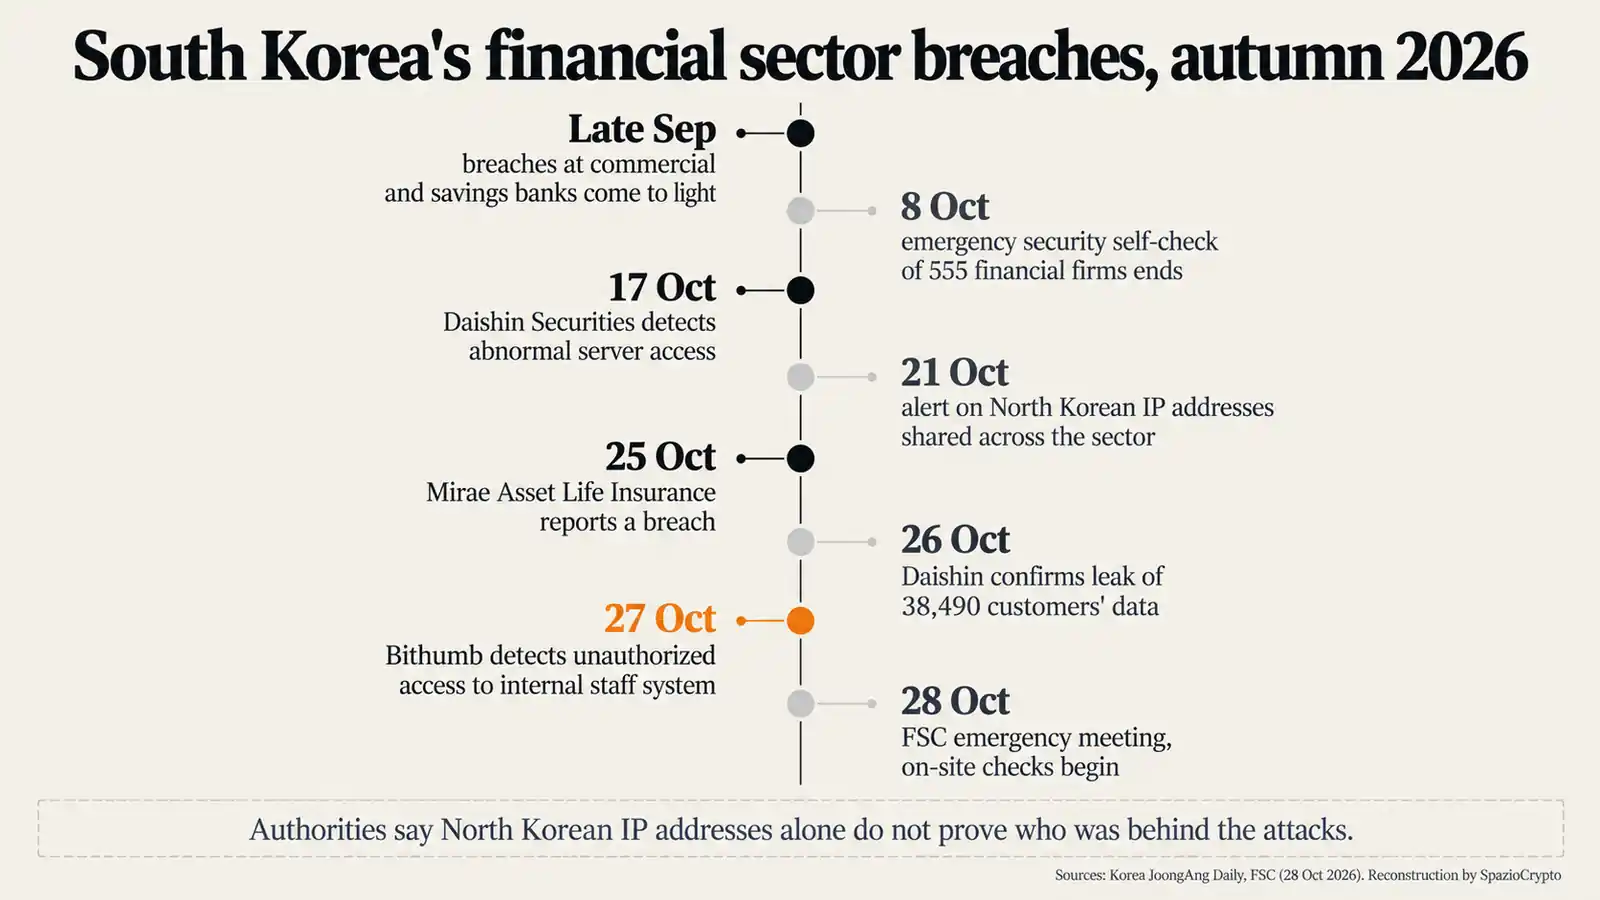
此次事件并非孤立发生。据《中央日报》报道,9月底,韩国多家商业银行和储蓄银行相继出现数据泄露,疑似由人工智能代理程序实施。10月26日,大信证券确认,该公司38,490名客户的姓名、电子邮件地址、邮政地址、手机号码及加密账号等信息遭到泄露。10月28日当天,大信证券、未来资产全球投资和Bithumb先后报告安全事件,而未来资产人寿保险早在10月25日便已披露一起数据泄露事故。
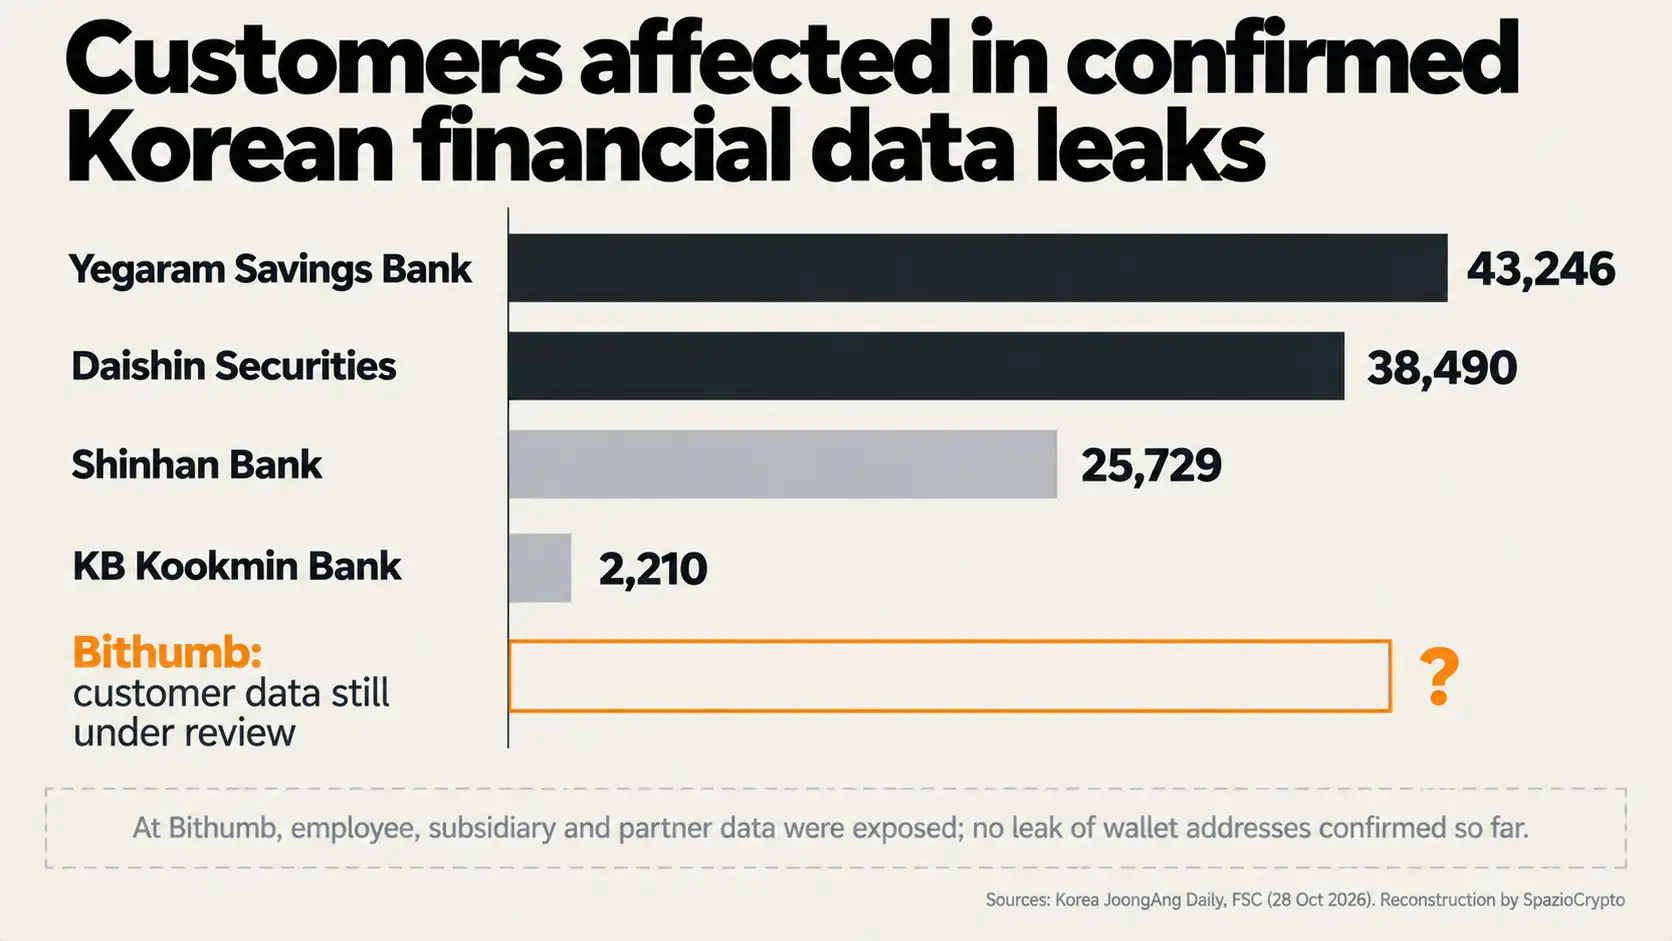
根据《中央日报》的报道,此前银行违规事件涉及的客户数量分别为:Yegaram储蓄银行43,246人、新韩银行25,729人、KB国民银行2,210人。人工智能安全议题在韩国以外同样引发关注:印度计算机应急响应小组(CERT-In)已记录到AI代理在机构毫不知情的情况下访问真实系统的案例。
朝鲜IP地址线索
《中央日报》援引相关机构的报告指出,约440万次扫描尝试源自朝鲜IP地址,针对韩国金融行业,安全监控综合系统于10月21日发布了相关预警。不过,当局同时强调,单凭IP地址无法证明攻击者的真实身份。据该报引述的一名官员分析,更大的可能性是,某外部行为者入侵了朝鲜的系统后借用了其IP地址。目前没有任何信源将Bithumb遭受的访问与朝鲜直接挂钩。
这一说法之所以敏感,在于与平壤有关联的黑客组织在加密货币领域有着长期的攻击历史,且往往以人为突破口,例如通过虚假招聘面试锁定行业从业者的攻击活动。我们的判断是:员工数据即便不含钱包信息,对于策划针对性钓鱼攻击的人而言同样极具价值,因为交易所内部人员正是最理想的攻击目标。
Upbit事件的前车之鉴
换句话说,韩国对此类风险并不陌生。2025年11月底,韩国最大交易所Upbit曾暂停充提业务,起因是一次攻击从热钱包中盗走了约445亿韩元的Solana网络代币,即我们此前报道的Upbit 3200万美元被盗事件。那次攻击的目标是资金本身。而Bithumb此次事件,根据迄今披露的信息,攻击目标是内部系统。
这一区别不可忽视,但问题并未就此终结。韩国市场正加速推动加密资产与传统金融的融合,全北银行(Jeonbuk Bank)推出的以比特币为抵押的企业贷款便是典型案例。两个领域的交织程度越深,交易所的安全水平就越直接关系到整个金融体系的稳定,这也正是金融委员会(FSC)要求交易所比照大型银行设置防护标准的核心逻辑。
欧洲与意大利的情况
实际上,欧洲的监管框架与韩国存在明显差异。依据MiCA法规获得授权的加密资产服务提供商,须同时适用《数字运营韧性法》(DORA)的相关规定,涵盖信息安全风险管理及向监管机构报告重大事故的义务。若涉及个人数据,则还须遵守GDPR,向隐私监管机构发出通知。这一义务层级,正是韩国FSC希望向交易所推广的监管标准。
对意大利用户而言,实际启示在于数据保护,而不仅是资产安全。交易所依据反洗钱合规要求收集大量信息,我们对欧洲CASP所用KYC与AML服务商的研究对此有详细呈现,一旦数据泄露,便可能成为精准诈骗的素材。对于使用真实账户信息的可疑邮件和来电保持警惕,是最基本的防御手段,Revolut遭遇的虚假政府指令骗局便是前车之鉴。
Bithumb事件要点梳理
已确认信息与待核实信息
- 已确认:10月27日检测到一起针对员工内部系统的未授权外部访问;根据FSC公告,Bithumb员工、子公司及合作伙伴的数据遭到暴露;FSC、FSS及金融安全院(Financial Security Institute)自10月28日起开展现场核查;目前尚无可用于资产转移的数据(如钱包地址)外泄的确认记录。
- 尚未披露:是否涉及客户数据;受影响人数;被利用的具体漏洞;攻击者身份。
- 后续关注:客户数据核查结果;FSC拟向交易所推广的安全规则;警方初步调查进展;Bithumb是否向用户发出正式通知。
更宏观的解读
实际上,我们在此明确表明立场:Bithumb事件表明,此次攻击的目标并非交易所的资产金库,而是其内部办公系统。监管机构借此机会传递了一个信号,即加密货币交易所在网络安全层面应当受到与银行同等标准的约束。目前在韩国,加密货币运营商尚未纳入《电子金融交易法》的监管范围,而银行和其他金融中介机构已接连遭受连锁攻击。韩国金融服务委员会(FSC)承诺。若发生实际损害将予以全额赔偿,并要求达到大型银行级别的安全标准,但据FSC官方声明,具体实施细节尚未公布。
目前有三个关键信号值得持续关注。第一,客户数据核查的最终结果将决定此次事件的实际严重程度。第二,FSC是否会提出具体立法提案,将银行级安全规范正式延伸至加密货币交易所。第三,韩国警方对本轮金融机构攻击溯源调查的进展,包括涉及朝鲜相关IP地址的线索,对此韩国当局已提醒各方不宜过早视为定论。
信息来源
Bithumb事件及监管回应:韩国金融服务委员会(FSC)2026年10月28日官方公告;《韩国中央日报》,2026年10月28日;路透社,2026年10月28日。2026年2月早期事件:《韩国时报》,2026年2月9日。