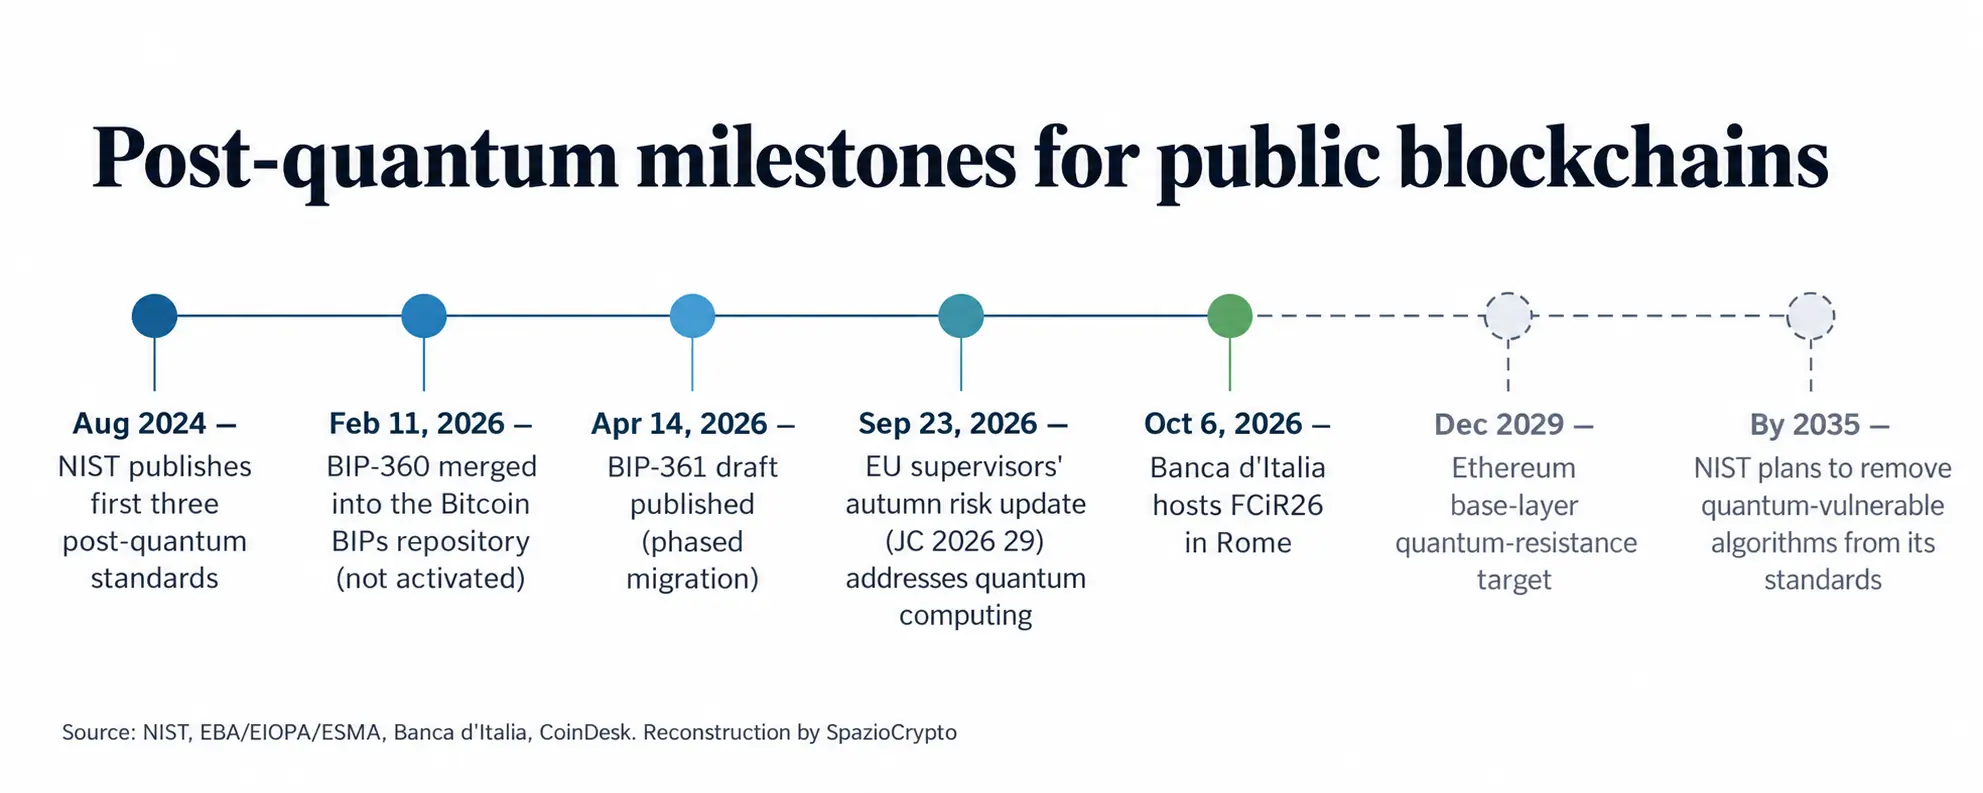
2026年10月6日,意大利银行(Banca d'Italia)在罗马承办年度会议「Financial Cryptography in Rome」(FCiR26),联合主办方为非营利学术协会De Cifris。此次会议聚焦金融领域密码学应用,议题涵盖后量子密码学的过渡路径、量子计算对公链区块链的安全威胁,以及公共部门隐私保护加密技术。对于关注比特币和加密资产的读者,这一议题值得关注,但须明确:这是一场学术研讨会,并非意大利央行就比特币或加密货币发布的任何官方政策立场。

已公布与未公布的内容
信息来源于意大利银行9月30日发布的官方页面,内容说明了会议日期、主办方及目标:汇聚学者、学术专家以及来自中央银行和国内外机构的密码学专家,交流金融密码学领域的最新研究进展。会议地点为Carlo Azeglio Ciampi中心。截至发稿时,会议议程、演讲嘉宾及相关材料尚未公开,意大利央行亦未就比特币或其他数字资产发表任何声明。
有必要区分已知事实与过度解读。可以确认的是:后量子密码学和公链网络安全风险已列入议程。目前尚不清楚具体发言内容、主讲人,以及是否会形成任何操作性建议。学术会议的功能是交流研究成果,而非制定监管规则。
年度论坛的隐私保护主线
FCiR是年度性会议。2025年版于10月1日在同一Ciampi中心举行,意大利银行信息化总监Giuseppe Zingrillo当天发表了欢迎致辞并发布于该机构官网;联合主席分别是代表意大利银行的Michela Iezzi和代表De Cifris的Massimiliano Sala。当届科学委员会成员还包括来自Ripple、J.P. Morgan、BNP Paribas及Offchain Labs的专家。2024年版则以联合工作坊形式在Frascati举办的CIFRIS24研讨会期间进行。De Cifris全称为“De Componendis Cifris”,是一家意大利非营利学术协会,专注于密码学知识的推广与传播。同日在罗马第三大学举行的CIFRIS26第四届全国会议,主席团成员中还包括意大利国家网络安全局(ACN)的代表。
隐私议题对意大利银行而言并非新鲜话题。2026年9月29日,意大利银行发布第93号研究报告,专题探讨数字支付中的隐私保护与可验证性问题,本站已在零知识证明专题报道中作过详细介绍。报告作者包括Matteo Nardelli、Francesco De Sclavis和Michela Iezzi:其中Iezzi曾主持FCiR25会议,Nardelli则是该会议科学委员会成员。两项研究是否在本次议程中存在关联,目前尚无定论;可以确认的是,密码学应用于金融领域的研究圈子,部分核心人物高度重合。
量子风险为何直指区块链
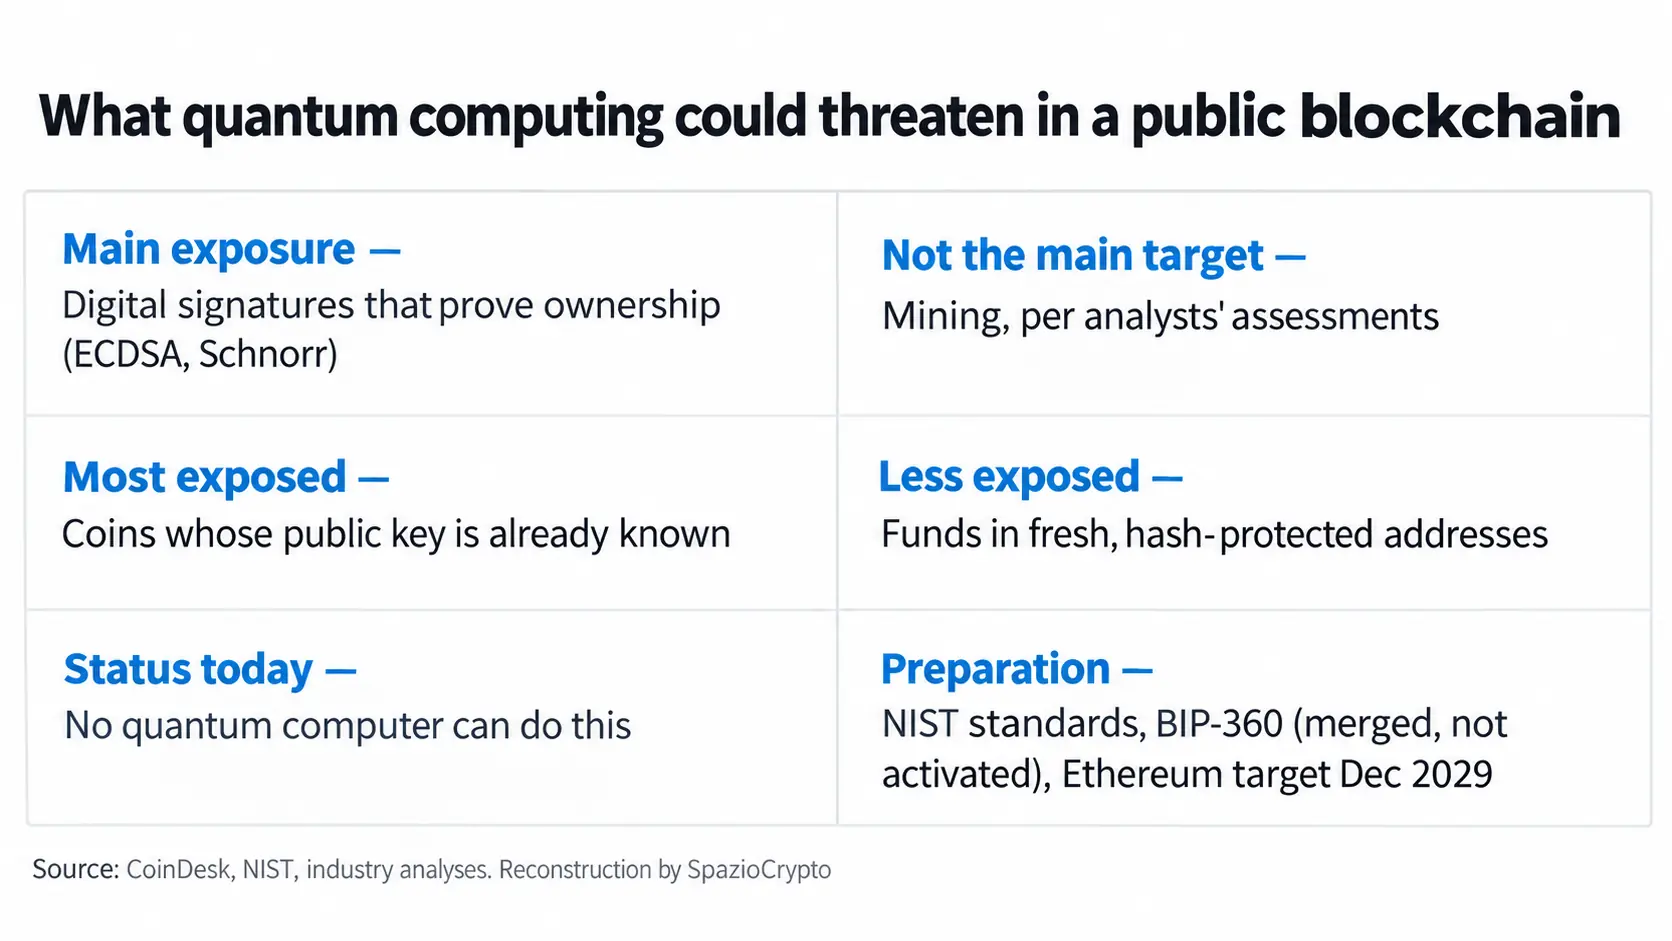
换句话说,研究人员讨论的核心威胁,并非量子计算机能够破解挖矿机制,而是其能否伪造用于证明资产所有权的数字签名。比特币采用椭圆曲线算法ECDSA和Schnorr签名,以太坊使用类似方案。风险集中于公钥已对外暴露的地址。目前尚无任何量子计算机具备实施此类攻击的能力,各方对于攻击可能发生时间节点的估算也存在较大分歧。
 Banca d'Italia
在标准层面,美国国家标准与技术研究院(NIST)于2024年8月发布首批三项后量子密码学标准,并在其过渡计划中明确:易受量子计算机攻击的算法将于2035年前从现行标准中移除,高风险系统则须提前完成迁移。在网络层面,比特币已有BIP-360提案,该提案于2026年2月11日正式进入BIP官方代码库,但尚未激活,旨在引入抗量子输出类型;BIP-361草案于2026年4月14日发布,规划了逐步脱离现有签名机制的迁移路径,但比特币目前没有全网统一的迁移截止日期。以太坊则将2029年12月设定为基础层抗量子化的目标时间节点。CoinDesk指出,这并不意味着预计2029年前会出现能够窃取比特币或以太坊的量子计算机,钱包及已暴露密钥的迁移工作本身就可能耗时数年。
欧洲监管框架:监管机构的最新报告
这一议题已进入监管机构的正式文件。9月23日,欧洲三大金融监管机构(EBA、EIOPA和ESMA)联合发布了欧盟金融体系秋季风险与脆弱性评估报告(文件编号JC 2026 29),正是这份报告引发了我们此前报道的欧盟金融系统对境外数字服务商依赖过深的警告。在网络风险、人工智能模型与量子计算专章中,三大机构指出:量子计算固然带来机遇,但其潜在威胁已足以支撑提前部署防护措施的必要性。据CoinDesk整理,该报告警告称,一旦先进量子计算机投入运行,将可能危及广泛用于保护通信、交易、数据库和区块链的密码学系统,且相关威胁或早于任何实质性商业应用而出现。
[图表2(见下方说明)]
FCiR26 要点速览
已确认内容与未确认内容。来源:意大利银行,2026年9月30日
- 已确认:会议定于10月6日举行,意大利银行与De Cifris协会联合主办;议题涵盖后量子密码学、量子计算对公链的风险,以及公共部门数据隐私。
- 尚未公布:本文撰写时,完整议程、演讲嘉宾名单及相关材料均未对外发布。
- 并非:意大利央行就比特币或加密资产所作的任何官方立场表态。
更深层的解读
换句话说,量子风险议题在短短数月内,已从开发者论坛扩散至监管机构的风险清单、标准制定机构的工作日历,如今又出现在一家央行主办的学术会议中。意大利银行选择携手科学协会将其纳入议程,本身就揭示了该机构看待技术的方式:先将其视为研究对象,再考量监管介入。
对观察者而言,这一进展包含两层信息。其一,要将议题本身与时间表区分开来:目前尚无量子计算机能够破解上述签名算法,即便是以太坊计划在2029年前完成的迁移,针对的也是预防性准备,而非应对迫在眉睫的威胁。其二,讨论的焦点正在从「是否」转向「如何」:随着NIST标准正式发布、BIP-360等具体提案提交审议、监管机构在官方报告中频繁引用这一议题,真正的问题已变成:谁来迁移、何时迁移、代价几何,例如签名体积大幅膨胀所带来的成本。若意大利银行在当天活动结束后发布演讲内容或相关材料,我们将持续跟进报道。