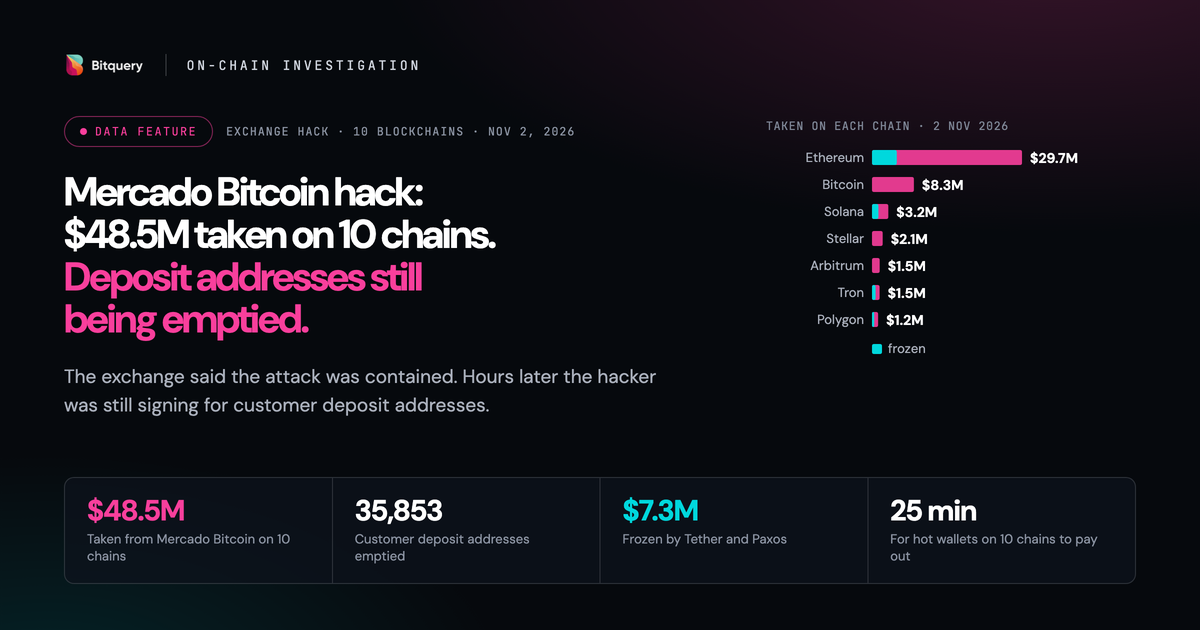
2026年11月1日至2日夜间,约25分钟内,Mercado Bitcoin的运营钱包向一个未知地址在十条不同区块链上转出资金。Mercado Bitcoin遭受攻击一事,由这家巴西最大加密货币交易平台于当日上午正式确认:平台随即暂停充值与提现,并声称客户资产与数据均未受损,但未披露具体损失金额。据Hypernative初步估计,损失超过4000万美元;Bitquery的链上分析则显示金额高达4850万美元。上述数据均为第三方估算,尚未获得交易所证实。
 Gaurav Agarwal
本文综合参考了Bitquery的链上调查报告、Arkham的分析,以及The Record、Cointelegraph和Bitcoin Magazine的报道。有关Mercado Bitcoin官方声明,引用自InfoMoney、CNN Brasil和Exame的报道;巴西中央银行相关规则参考Capital Aberto的梳理。MB在X平台的帖子及Bloomberg相关文章因技术原因无法直接访问,均通过转载媒体间接引用。以下按UTC时间顺序还原事件经过。
阶段一:准备与资金转出
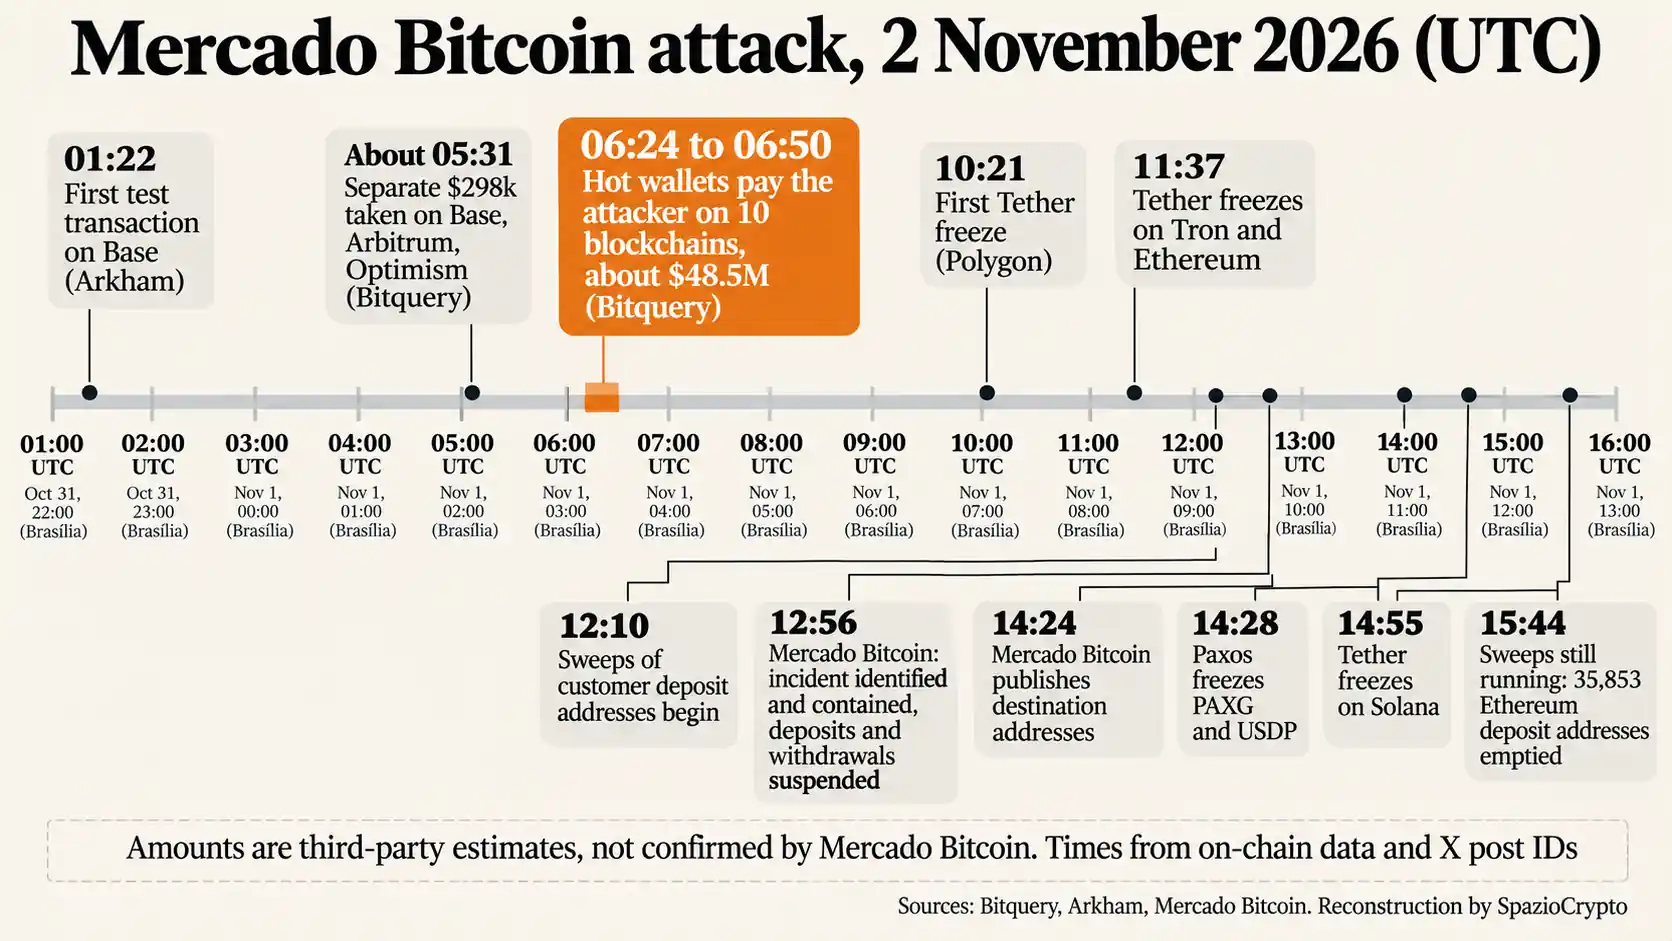
据Arkham分析,攻击者于UTC时间01:22在Base网络上发送了一笔测试交易。CertiK安全研究员Dickson Wu接受Cointelegraph采访时表示,此后约四小时内,攻击者对Base、Optimism、Arbitrum等八条次要网络进行了探测。Bitquery数据显示,在Mercado Bitcoin主要资金外流开始前53分钟,攻击者已在上述网络上单独提取约29.8万美元。
 Arkham
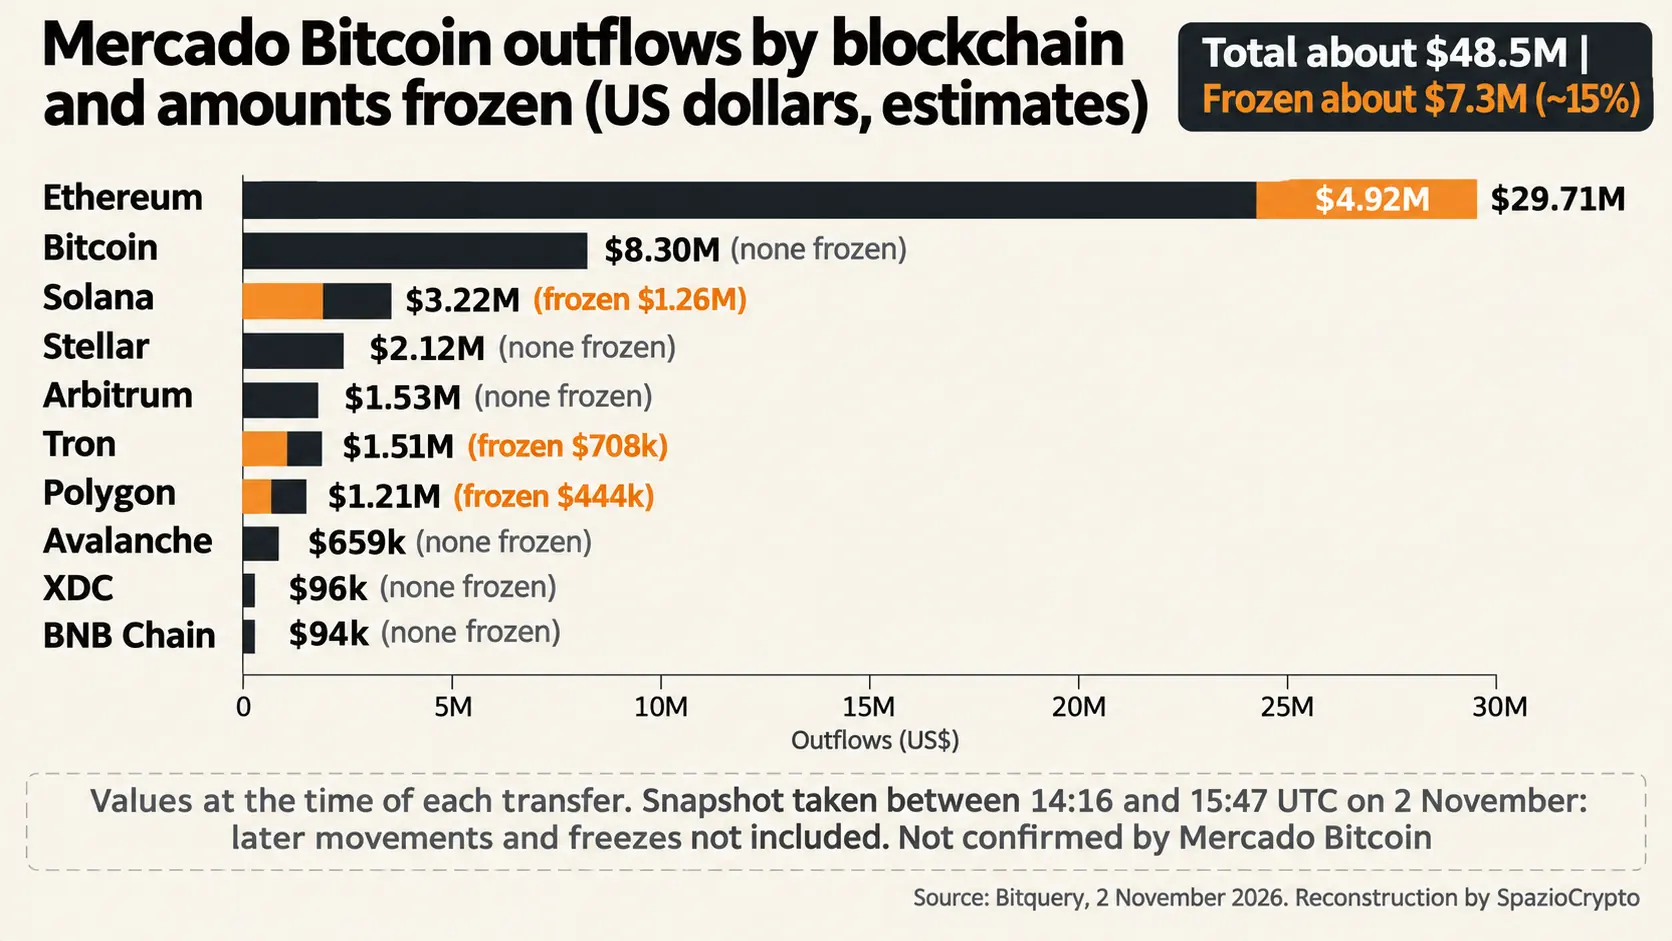
据Bitquery报告,主要攻击阶段发生在UTC时间06:24至06:50之间,即巴西利亚时间凌晨3:24至3:50。在这25分钟内,交易所的热钱包向攻击者在十条区块链上完成了资金转出:以太坊网络转出2852枚ETH,另含USDT、USDC及约185种代币,合计2970万美元;比特币网络转出106.07枚BTC(其中104.43枚在单笔交易中完成),合计830万美元。其余资金分布于Solana、Stellar、Arbitrum、Tron、Polygon、Avalanche、XDC和BNB Chain。据Cointelegraph援引安全机构分析,上述操作均为正常签名转账,并非利用智能合约漏洞实施的攻击。
阶段二:发行方冻结资产
最先作出反应的不是交易所,而是稳定币发行方。根据Bitquery的时间线,Tether于UTC时间10:21冻结了Polygon上的USDT0,随后在11:37冻结了Tron和Ethereum上的USDT,14:55冻结Solana上的资产,15:42冻结稳定币USAT。Tether首席执行官Paolo Ardoino表示超过450万美元的USDT遭到冻结,这一数据被The Record和CNN Brasil引用。Paxos于14:28冻结了PAXG和USDP。
整体数字取决于统计时间节点。据Bitquery统计,约730万美元被冻结,占总额的15%,其中590万来自Tether,150万来自Paxos。Circle截至最后检查时尚未采取冻结措施,约430万美元的USDC和EURC仍可自由流动。Cointelegraph在UTC 16:42报道称,Tether和Circle共冻结约620万美元。不同发行方冻结资金能力存在实质差异,详见我们对USDT与USDC的比较分析。据Cointelegraph和Bitcoin Magazine报道,Tether曾于7月向Mercado Bitcoin投资2000万美元。
第三阶段:官方声明与充币地址
事实上,MB在X平台发布的第一条帖子时间为UTC 12:56,即巴西利亚时间9:56。根据InfoMoney引用的内容,该交易所表示已「迅速识别并控制」旗下某系统的一起事件,声称客户未受损失、无数据泄露,充提币业务作为预防措施暂停。UTC 14:24发布的第二条帖子公布了Bitcoin、以太坊兼容网络、Solana、Stellar和Tron上的目标地址,以便进行链上追踪。CNN Brasil报道称,交易所团队正与「相关当局」协调应对措施,但未披露具体机构名称。
最敏感的问题涉及充币地址,即分配给各个客户的地址。据Bitquery数据,攻击者从UTC 12:10开始清空这些地址,15:44时仍在持续操作:以太坊上共35,853个地址,涉及约26.1万美元,Bitcoin上53个地址。Bitquery由此推断,攻击者或可对任意充币地址进行签名,因为这些地址通常派生自同一主密钥,但这是一种推断,而非链上确认数据。The Record引用的安全专家据此对交易所「客户未受损失」的表述提出了质疑。
第四阶段:资金流向
根据Arkham追踪数据,攻击者钱包共发生287笔兑换操作,用于出售小市值代币。Bitquery显示,约160万美元的ETH经由Mayan和Chainflip跨链桥转移,而Relay服务拒绝了其中两笔订单。据Cointelegraph在UTC 16:42报道,约2000万美元已转入新钱包,另有逾2000万美元仍留在MB标记的地址中,包括全部106枚BTC。目前无任何来源将此次攻击归因于特定组织。当资金分散于十条网络时,稳定币所在的具体网络至关重要,因为这决定了谁有权执行冻结操作。
「客户未受损失」究竟意味着什么
事实上,据Bloomberg报道(Bitcoin Magazine转引),MB表示将自行承担全部损失。从实际角度理解,用户在平台持有加密资产并不直接拥有链上地址,而是持有对平台的债权;若交易所填补资金缺口,账户余额即保持不变,即便链上显示相关地址已被清空。两种托管方式的根本区别,可参阅我们的自托管、交易所与钱包对比指南。
与此同时,用户仍无法转移资金,且交易所尚未公布恢复运营的时间表。Cointelegraph指出,若发生数据泄露,交易所将须向巴西数据保护主管机构提交通知。MB表示将通过官方渠道向用户更新进展,仅关注官方渠道也是防范仿冒交易所和机构诈骗的首要防线。若用户希望在平台重新开放后将资金转入自有钱包,可参考如何创建加密钱包的操作指引。
巴西监管框架
此次攻击发生的时间节点,恰好是巴西央行新监管框架正式生效之际。根据Capital Aberto的报道,针对加密资产服务提供商的相关规则已于2月2日起正式实施。10月30日是提交第一阶段授权申请的截止日期,平台须完成申请才能在审查期间继续运营。据Exame报道,MB已按时提交申请。新规要求平台将自有资金与客户资金分离,建立完善的治理架构,并满足私钥托管的信息安全要求;新的审慎监管要求将于2027年到位。在现有公开信息中,巴西央行尚未就此次攻击事件发表任何评论。
Mercado Bitcoin攻击事件要点梳理
已确认与未确认信息
- 已确认: 11月2日夜间,MB某系统遭遇安全事故;充提币功能已暂停;目标地址已公开披露;Tether与Paxos的链上冻结操作已可查证。
- 尚未披露: 官方损失金额、被攻破的具体系统、攻击方身份及恢复运营时间。4000万至4850万美元的估算数据均来自第三方机构,非官方数据。
- 后续关注: 平台重新开放的时间节点、损失的弥补方案、仍处于暴露状态的充币地址,以及巴西央行可能采取的监管行动。
更宏观的视角
就在此次事件四天前的10月29日,Bybit遭遇了加密行业迄今规模最大的单次盗窃案。根据Nextgov引用TRM Labs的评估数据,此次损失估计高达63.6亿美元,FBI已将其归因于朝鲜黑客组织。目前没有任何来源将两起事件相互关联。本文认为,两案共同揭示了一个值得关注的趋势:攻击重心正从智能合约漏洞转向操作安全层面,涵盖私钥管理、热钱包防护及内部访问控制。当攻击者使用的是正常签名的转账交易时,区块链本身并不会将其标记为异常。
另一个值得深思的教训在于:谁有能力冻结资金。事件初期,稳定币发行方的响应是最有效的防线,Tether首当其冲发挥了关键作用。这再次印证了Tether在稳定性与争议之间的独特地位:这种冻结权力在危机中固然有用,但目前仍高度集中于少数几家私人公司手中。当前最值得持续追踪的信号包括:平台恢复运营的具体日期、官方损失金额的正式公布,以及巴西央行在授权申请截止日前后的监管动向。