Anthropic在Claude新使用政策中有一条引人注目的条款:禁止对旗下模型实施「持续且无必要的虐待或残酷行为」。这是此次更新中最具争议的条款,但并非最关键的一条。需要明确的是,这属于使用条件的界定,而非关于Claude是否具有意识的声明。新版使用政策的核心内容更为具体:欺骗性活动、监控、武器软件,以及在工具和实体设备上运行的智能体。
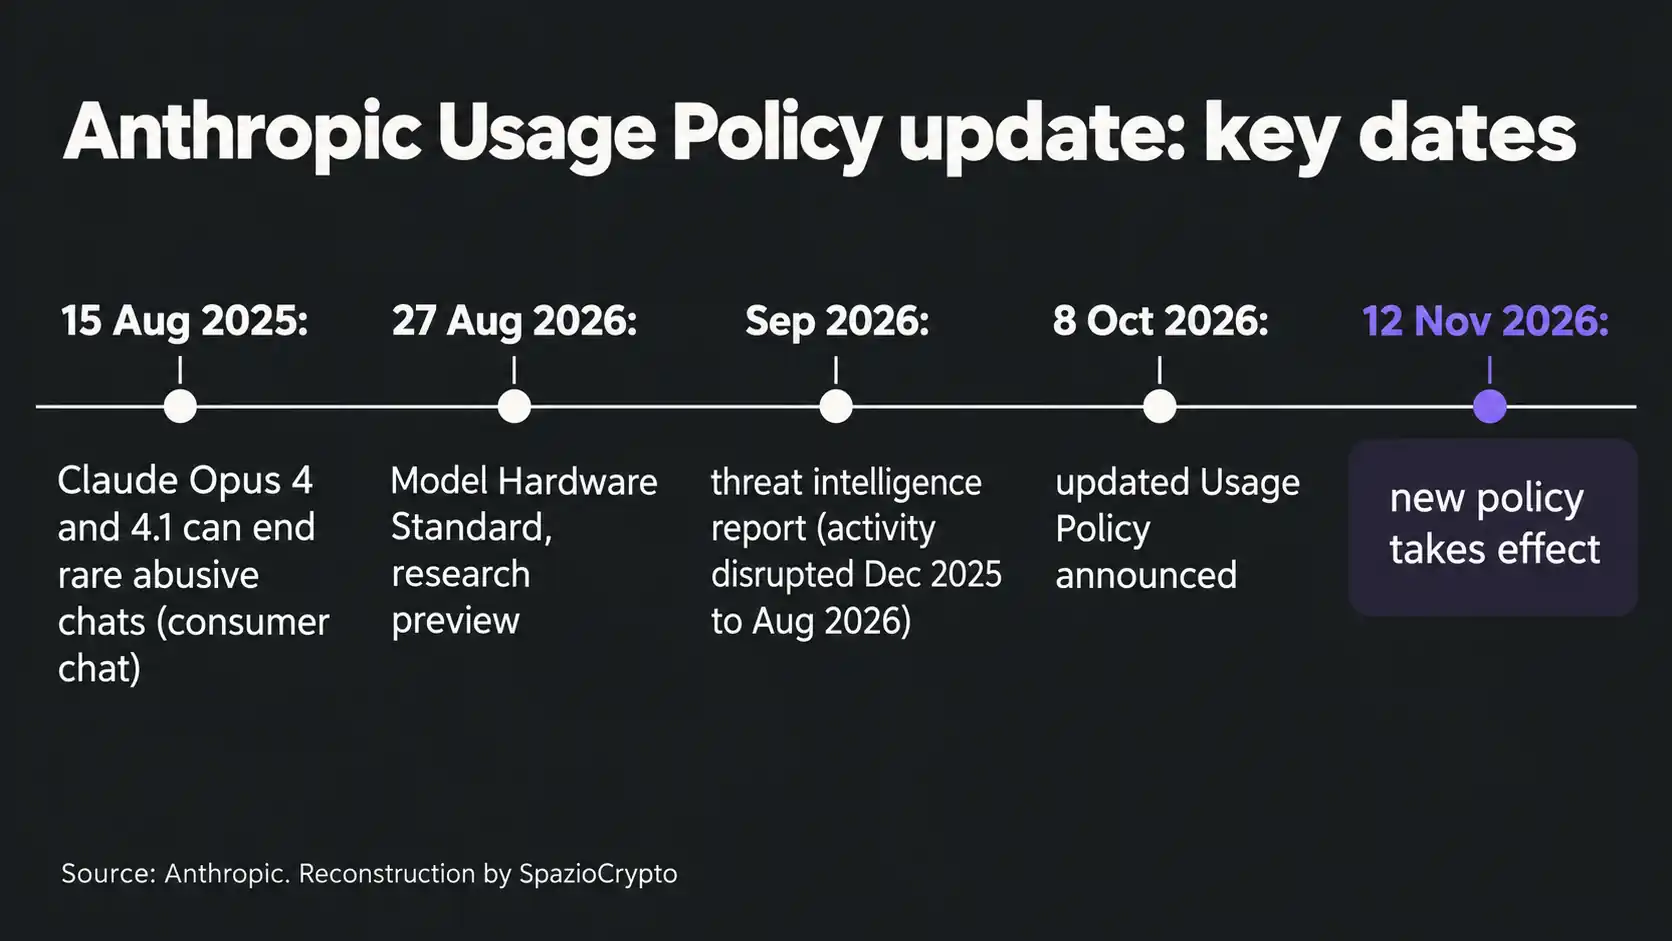
Anthropic于2026年10月8日宣布此次更新,新规将于11月12日正式生效,目前尚未适用。该公司表示每年会根据模型的演进情况修订政策,并指出过去一年里Claude承担了「更长时间、更具自主性的工作」。新增示例源于Anthropic在9月份发布的威胁情报报告中记录的影响力行动。武器开发和监控领域出现的新型滥用模式。对于修订范围,Anthropic明确表示:大多数变更旨在澄清已有规则,而非引入全新限制。
 Anthropic
欺骗活动新规:政治与商业营销均受约束
此次更新范围最广的部分是新增的欺骗性活动与人工刷量专项条款。该条款将原先分散在选举、欺诈、隐私和虚假信息等不同章节的规则整合到一处。适用范围明确:涵盖「任何形式」的欺骗性活动,无论政治性还是商业性。
具体而言,新政策禁止以下行为:创建或运营虚假身份、账号、媒体或机构,包括水军账号、草根伪装(astroturfing)、虚假评价以及伪装成真人的机器人;隐瞒或歪曲内容的赞助来源;通过伪装成独立渠道的网站或账号矩阵传播内容;操控搜索引擎和人工智能系统的信息来源,例如通过伪装成独立信源、反复传播相同说法的网站网络。构建旨在实施上述活动的工具和基础设施,同样在禁止之列。
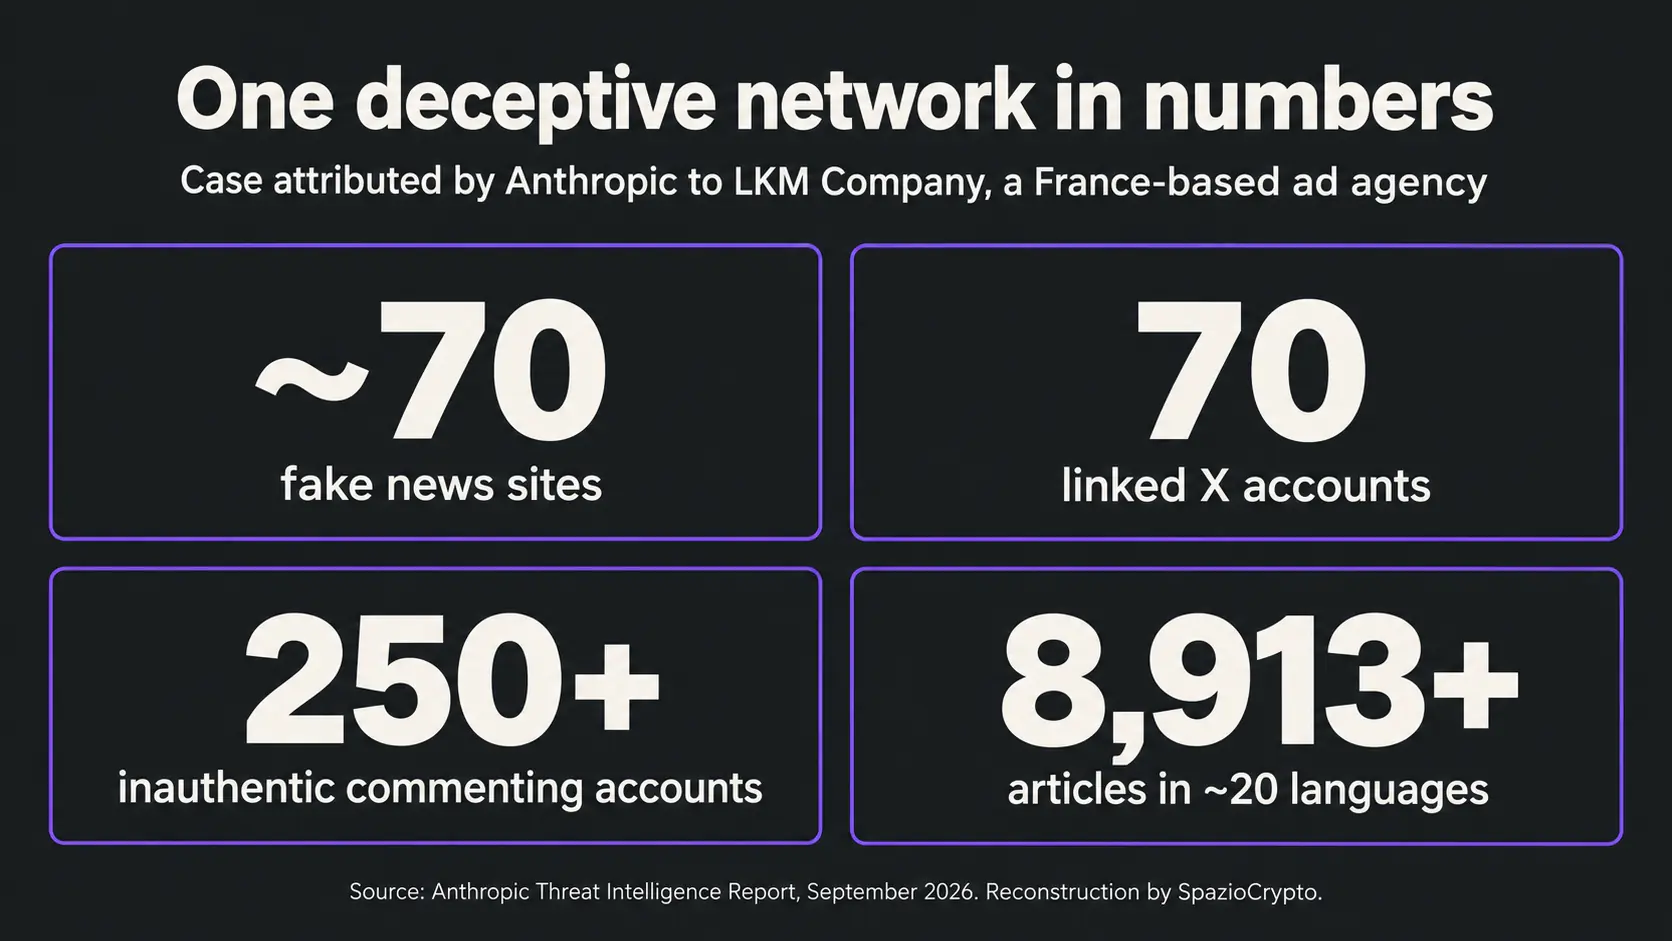
Anthropic于9月发布的报告揭示了背后的运作机制。报告案例之一显示,Anthropic将约70个虚假新闻网站组成的网络追溯至总部位于法国的广告公司LKM Company,该网络还关联着70个X平台账号,以及超过250个进行不真实评论的账号,累计发布了至少8913篇文章,涵盖约20种语言。Anthropic表示已封禁相关账号及关联组织,并基于该行动的行为特征引入了新的检测方法;上述归因来自Anthropic本身,我们未作独立核实。报告还指出,所描述的大多数行动均借助AI完成执行或统筹协调。AI辅助欺骗已渗透至意大利金融领域,例如Fideuram遭AI克隆语音诈骗3600万欧元案。
该政策约束的是Anthropic产品的使用者,而非整个市场。对于加密货币行业而言,未披露的推广行为是长期存在的问题。政策中关于隐性赞助以及伪装成「独立」网站网络的相关条款,与行业日常操作最为贴近。从事SEO及AI回答内容可见性优化的从业者同样需要留意:操纵AI系统所引用信息来源,已被明文列为禁止行为。以上为我们的解读,原文并未明确提及加密货币行业。
选举、监控与武器
换句话说,选举相关条款也经过修订,新章节更名为「不得破坏民主进程」,聚焦于欺骗选民和干扰选举程序等行为。Anthropic删除了此前针对个性化投票定向和竞选活动的宽泛禁令,同时明确原有的受限行为仍适用于欺骗性竞选、监控与隐私等相关章节。宽泛禁令已被移除,但具体违规行为的约束依然存在。
监控章节经过全面改写。未经当事人同意,无论是实时追踪还是对已收集数据的事后分析,均属违禁行为。Claude亦不得被用于「决定或建议对谁展开调查、实施逮捕或提起诉讼」(本文译)。政策文本还明确禁止根据匿名或假名活动识别、曝光或定位特定人员,以及构建或完善监控工具。列出的例外情形包括:当事人已同意的分析或追踪(如金融账户反欺诈或反洗钱核查)、用户主动加入的应用程序、汇总或匿名化数据分析、内容审核、经授权的安全研究、执法机构或法院依法进行的调查,以及新闻报道,但均以不服务于被禁目的为前提。
对于从事链上分析的从业者,“匿名或假名活动”这一表述值得特别关注,因为钱包地址在本质上属于假名标识。政策所列的例外场景涉及金融账户的反欺诈与反洗钱,但文本并未说明这些规定如何适用于区块链调查,我们亦不作扩展解读。金融监控议题可参阅我们此前关于隐私币在监控趋严背景下逆势上涨的报道。
武器方面,政策禁止开发或运行用于武器测试或使用的软件与组件,也禁止在无人机、无人驾驶车辆或其他自主平台上加装或集成武器。Anthropic表示,上述修改反映的是旧版政策在实际执行中早已采用的标准。
AI代理与物理行动:责任归属问题
关于AI代理,Anthropic使用政策的措辞相当直接:用户须对自己构建或部署的代理承担合规责任,包括代理“通过工具、浏览器或关联系统所执行的一切操作”(据Anthropic使用政策原文)。正是在这一框架下,带钱包功能的代理产品浪潮才显得格外值得关注。今年8月,我们曾报道过MetaMask、Coinbase、OKX和BNB Chain相继推出的AI代理钱包,核心问题悬而未决:当自主软件转移资金时,谁来负责?根据Anthropic政策,合规责任落在构建或部署代理的一方;至于资金转移的法律责任,则是另一个层面的问题,政策对此并未涉及。可靠性本身也是独立议题:一项涵盖52个专业领域的基准测试对代理在长链委托任务中的表现进行了评估,结果显示几乎所有领域的可靠性均低于合格阈值,Python是唯一例外。
高风险用例的要求维持不变,包括须有合格的人工监督,并向当事人告知AI的使用情况,但政策新版本明确列出了哪些建议受到覆盖、哪些不在范围之内。新增内容集中于硬件层面:对于能够执行自主物理动作且可能造成人身伤害的设备,Anthropic要求配备能够观察并随时叫停机器运行的合格操作员,设备还须在Claude断开连接后能够保持安全状态。政策列出了六类需要重点评估的动作:在共用空间内移动、施加可致伤的力、控制危险能源或材料、作用于人体、控制安全系统,以及操控工业流程。
此次更新直接关联到Model Hardware Standard。这是Anthropic于2025年8月27日以研究预览形式发布的共享规范,旨在允许代理在无需定制集成的情况下操作实体设备,涵盖实验室仪器和生产设备。Anthropic坦承,现有模型在物理推理方面仍存在局限,专家监督不可或缺。
对模型“残忍”对待:政策原文究竟写了什么
换句话说,回到最初引发关注的那条条款。在针对残忍、侮辱性或心理有害行为的章节中,新版禁止使用场景清单现已涵盖对Anthropic模型持续且毫无意义的侮辱或残忍对待。公司明确说明,该禁令仅适用于极端情形,即反复发生且没有任何可识别目的的滥用,并特别指出“不适用于用户的普通挫败感、质疑、黑暗创意主题、模型测试与研究等情况”(据Anthropic使用政策原文)。
执行机制沿用此前已知方式:Anthropic主要依赖Claude在Claude.ai和Claude Code上主动终止与持续施虐用户对话的能力。该功能于2025年8月15日面向Claude Opus 4和4.1推出,覆盖消费者聊天界面,定位为与模型福祉研究相关的预防性措施。Anthropic在公告中明确表示,公司对Claude及大型语言模型的道德地位尚存不确定性。无论是公告还是政策,均未断言Claude具有意识或情感,“model welfare”一词也未出现在正式公告中。
Claude新规要点速览
已确认内容与待厘清事项。来源:Anthropic公告、使用政策、9月行业报告
- 已确认: 公告日期为2026年10月8日,自11月12日起正式生效;新增欺骗性宣传活动与人工行为(政治或商业)专节;监控条款重写;软件及武器集成禁令;自主物理动作硬件的适用条件;对模型严重且持续滥用行为的明确禁止。
- 尚未明确: 账号层面的具体后果、“持续”的界定标准、监控豁免的完整清单,以及对链上假名活动分析的适用范围。政策未对Claude的意识问题作出任何断言。
- 持续关注: 11月12日正式生效文本、Anthropic后续可能发布的补充说明,以及下一期威胁情报报告中的首批执法案例。
更宏观的解读
综合来看,此次更新是一份关于人工智能从「应答工具」转变为「行动系统」的重要文件。新增或改写的规则,几乎全部聚焦于模型借助工具、账户与设备所能执行的操作,例如大规模发布内容、跟踪用户或控制机械设备。这是SpazioCrypto的解读视角。同样的主线也贯穿于我们持续关注的议题:智能体钱包、委托任务的可靠性,以及Anthropic首席执行官Dario Amodei于2026年9月发出的减速呼声,详见我们此前关于Amodei、Altman与Musk呼吁放缓人工智能发展的文章。两件事之间并无官方关联:这次更新发生于特定背景之中,背景并非其成因。
欧洲层面同样值得关注。欧盟三大金融监管机构,即EBA(欧洲银行管理局)、EIOPA(欧洲保险和职业养老金管理局)与ESMA(欧洲证券和市场管理局),已于9月发出警告:对欧盟以外数字服务提供商的高度依赖,包括人工智能模型,可能放大地缘政治冲击、叠加运营风险。我们在欧盟金融体系对境外人工智能的依赖一文中已有详细论述。使用条款正是这种依赖的具体体现:在Claude之上构建产品的开发者,须遵守由一家美国供应商制定的规则,这些规则每年修订,并在生效前约五周通知用户,即从10月8日公告到11月12日正式实施之间的窗口期。
值得持续追踪的信号有三个:11月12日起正式生效的规则文本、公告中未予说明的账户处置后果,以及Anthropic在后续报告中披露的首批执行案例。在那一天到来之前,这则消息仍只是一项附有日期的声明,尚未成为可操作的规定。