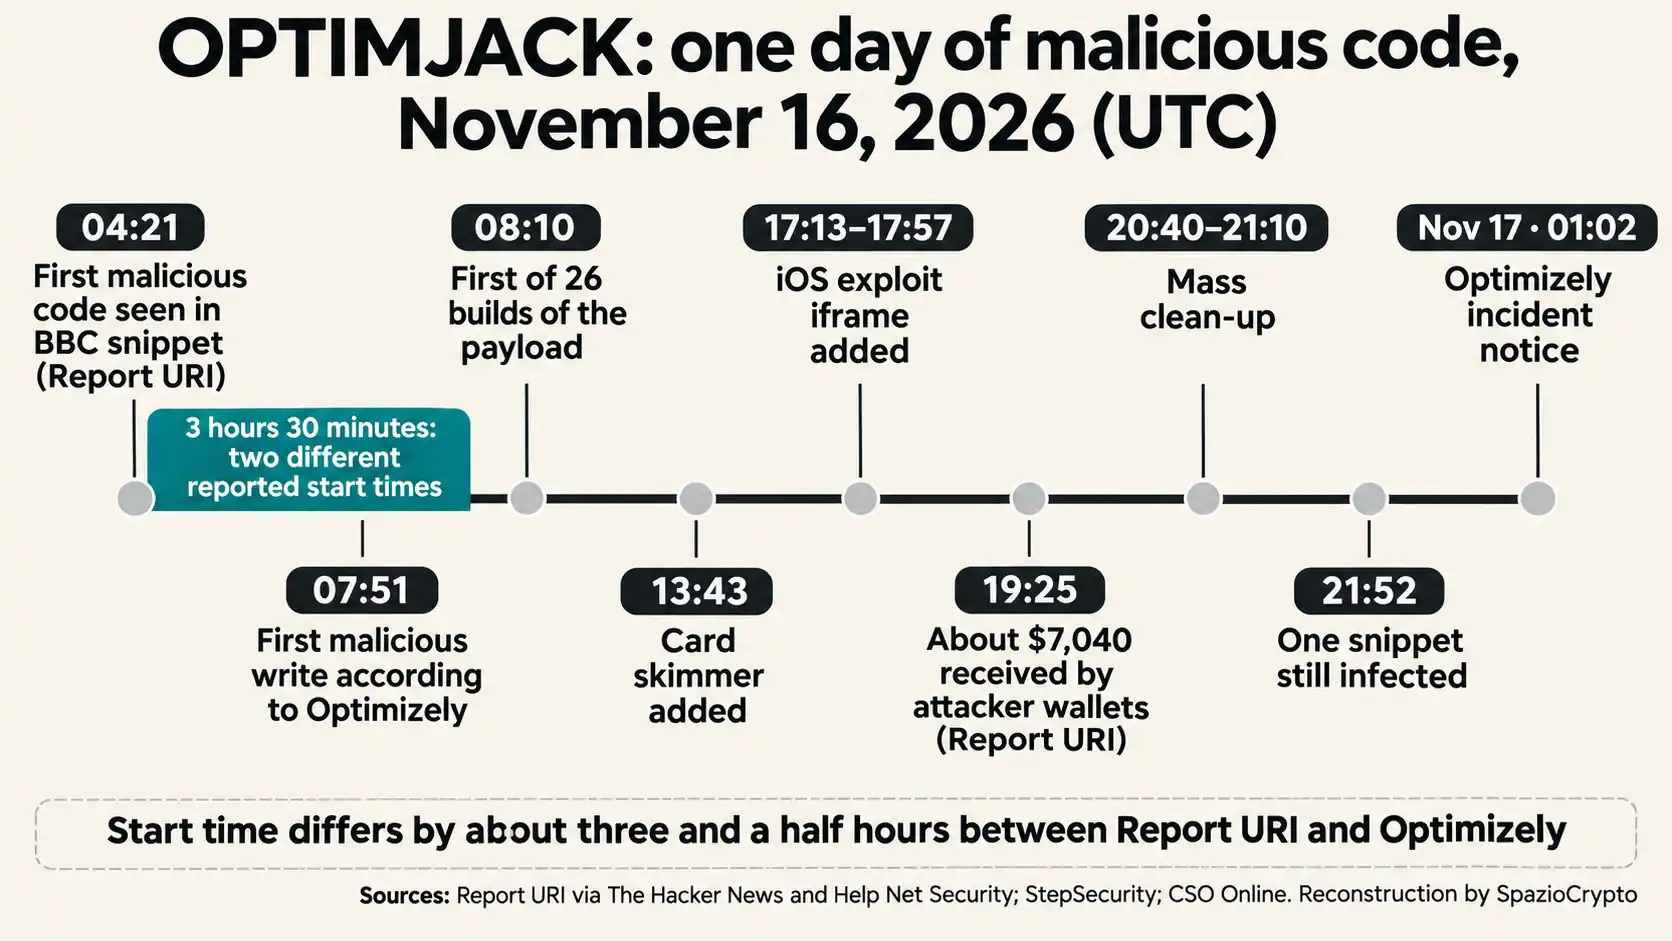
2026年11月16日周一,Zoom、BBC、CNN、汇丰银行、Salesforce、宜家以及Ledger等全球知名企业的网站,向访客投送了一段可替换加密货币地址、窃取支付卡信息的恶意代码。Optimizely攻击事件的入口正是Web Experimentation,即企业用于A/B测试的营销服务。据安全研究员Scott Helme(来自Report URI)的分析,恶意代码出现在188个代码片段中,涉及178家机构。
本文综合了StepSecurity的技术分析、Help Net Security、The Hacker News、The Register及CSO Online的事件还原,以及KPRC和路透社收集的企业声明。Optimizely于11月17日发布的官方报告、Helme的原始分析以及Unit 42和Netskope的研究报告,我们无法直接获取,仅在多方来源引用的前提下转述其内容。
供应商如何回应:Optimizely承认了什么
换句话说,总部位于纽约的营销与实验工具供应商Optimizely确认,“一个未经授权的第三方利用了Experimentation中的一个漏洞”(本刊译文),向部分客户项目注入了恶意JavaScript代码。据CSO Online引用的客户邮件,该公司指出攻击入口在账户注册流程中,攻击者借此“冒充用户”(本刊译文)并篡改了其他企业的项目配置。
Optimizely表示已封堵漏洞路径、推送修复补丁、关闭所有活跃会话、吊销令牌并清除注入的代码。根据本编辑部依据11月17日报告整理的简报,该公司将攻击窗口定为意大利时间08:51至23:24,同时委托Mandiant参与调查,目前尚未发现个人数据外泄的确切证据。上述细节我们未能在原始文件中逐一核实。
这并非该公司今年的首次安全事故。据BleepingComputer报道,2026年2月,Optimizely曾披露内部系统遭到电话诈骗入侵,公司称影响范围仅限于企业联系人数据。
攻击代码:一个脚本,三重目标
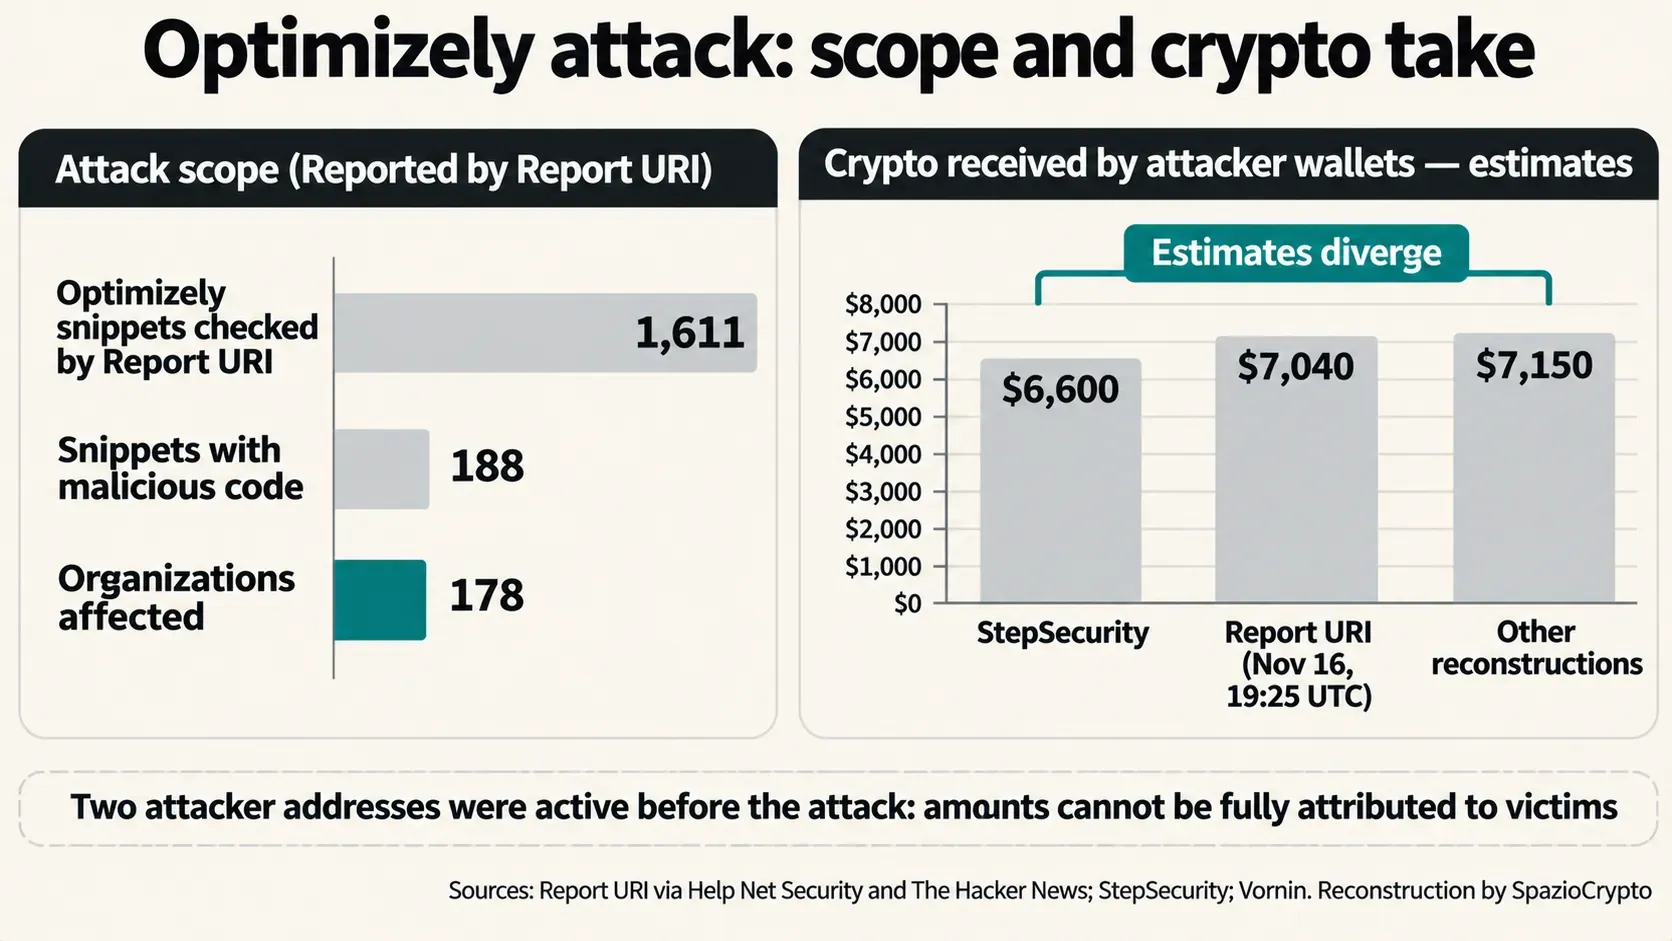
攻击手法简单却有效。攻击者在项目的Project JavaScript字段中植入了一个小型加载器,其余代码片段保持完整。由于文件仍由Optimizely服务器以其证书签发并投递,浏览器将其视为可信内容。StepSecurity统计,仅在11月16日单日,就出现了26个不同版本的恶意代码。
第一项功能负责替换加密货币地址:在包含“wallet”、“deposit”或“send”等关键词的附近,将Bitcoin、Ethereum、Tron、Solana等8条网络的收款地址替换为攻击者的地址。第二项功能在当天下午新增,负责复制用户在网站表单中输入的银行卡号、有效期和安全码。第三项功能在地址替换完成后触发:发送页面快照及脚本可读取的Cookie。对于运行旧版系统的iPhone和iPad设备,还会加载名为Coruna和DarkSword的已知漏洞利用套件。
攻击存在明确边界。据StepSecurity说明,恶意代码无法读取由Stripe或Adyen等第三方支付处理商托管的外部表单中的卡片信息,也无法获取设置了HttpOnly属性的Cookie。Report URI未发现iPhone实际遭到入侵的案例。StepSecurity提示:从网页复制地址后,务必在钱包屏幕上核对,而非依赖剪贴板内容,这与微软此前披露的加密地址替换恶意软件防范建议一致。
受害者:大型品牌与银行首当其冲
据Help Net Security报道,Report URI共检查了1,611个Optimizely代码片段,发现其中188个遭到感染,涉及178家机构。受影响最多的是银行和金融公司,共32家。各媒体点名的机构包括GitLab、Equifax、法荷航集团(Air France-KLM)、Peacock和TalkTalk,Optimizely自身网站(含登录页面)也在其中。安全研究员Helme警告称,实际数字可能更高,因为他的样本并未覆盖所有客户。
企业方面的回应仍不完整。Salesforce向路透社表示,正在调查脚本遭受的未授权修改,并已将其停用。Equifax向KPRC声明,未发现“系统被入侵或数据受影响的证据”,并已停止使用Optimizely。宜家(IKEA)则向路透社表示,正在核查对自身服务的潜在影响。截至目前,Ledger尚未发布任何声明。
战利品:数字对不上
换句话说,究竟有多少加密资产被盗,目前仍不明朗。Report URI估计,截至2026年11月16日19:25 UTC,约7,040美元已转入攻击者钱包。StepSecurity针对相同地址的统计则约为6,600美元,涵盖比特币、莱特币、以太坊及Tron上的稳定币。另有报告援引数字为7,150美元。其中两个地址在此次攻击发生前已有活动记录,The Hacker News指出,“区块链无法显示哪些转账来自受害者”。
加密资产金额相对于整个攻击规模而言较小。潜在危害更大的是信用卡数据和Cookie,但Report URI无法确认实际收集了多少数据。就稳定币部分而言,理论上可走发行方冻结这条路,就像Tether曾冻结7,200万枚USDT那样,但据Helme透露,相关资金已于11月16日下午转移完毕。
时间窗口:两个时钟对不上
实际上,时间线同样存在争议。Optimizely将首次恶意写入定位于UTC时间07:51,即欧洲中部时间08:51。Report URI则观察到,BBC的代码片段早在UTC 04:21便已加载攻击者代码,早了约三个半小时。分析师Frank Dickson在接受CSO Online采访时表示,“取证报告应当厘清这一时间差”,因为正是这个时间点决定了哪些访客遭到了暴露。大规模清理工作在当晚完成;据The Hacker News报道,UTC 21:52时仍有一个代码片段处于感染状态。
中文读者须知
实际上,对于11月16日曾通过相关受影响网站发送加密资产的用户,建议立即核查交易记录;如在网站表单中输入过银行卡信息,应联系发卡行启动监控。关于如何识别加密诈骗,以及如何防范仿冒合规交易所的骗局,相关基础指引依然适用。
以下为本站观点,特此说明:对于使用Optimizely的企业,此案开启了一次合规核查。若访客个人数据遭到暴露。GDPR要求数据控制方在发现违规后72小时内向监管机构通报(存在当事人风险时),同时要求服务提供商及时告知客户。在支付页面领域,PCI DSS 4.0标准已要求企业对脚本进行清单管理并监控其变更,而这恰恰是本次攻击所利用的薄弱环节。
Optimizely攻击事件摘要
已确认事项与待查事项
- 已确认:Optimizely承认Experimentation模块存在漏洞,已完成修复并清除恶意代码;Report URI在178家机构的188个代码片段中发现恶意代码;脚本可替换加密地址并窃取银行卡数据。
- 已报告:调查已委托Mandiant参与;尚无个人数据外泄的确凿证据(相关结论载于本站未能获取的Optimizely报告);加密资产损失金额在6,600至7,150美元之间,无法明确归因于具体受害者。
- 待持续关注:取证调查结果;攻击实际起始时间;受影响企业向用户的正式通报情况。
更宏观的解读
以下是我们的分析判断,特此说明:Optimizely事件表明,网站安全不再仅仅取决于网站本身。一家对数百家企业页面拥有写入权限的营销服务商,本质上成为了单点故障,而账户注册环节的一个漏洞,就足以将恶意软件传播渠道延伸至数百万访客。从macOS上的加密劫持,到AI克隆语音诈骗流入Bitcoin钱包,此类事件一再证明:供应链中的中间环节,往往才是真正的薄弱点。
有三个信号值得持续关注。第一是取证报告,需要厘清账户注册如何导致对其他客户项目的访问,以及这一状况从何时开始。第二是相关企业可能发出的数据泄露通知,这将揭示个人数据是否确实遭到窃取。第三是市场反应:有多少企业会削减敏感页面上的第三方脚本,并实施更严格的安全策略。据Help Net Security报道,在受影响的组织中,仅有24家具备足够严格的安全策略,能够在事发前阻断此类攻击。
参考来源
事实上,企业报告:Optimizely,安全事件报告,2026年11月17日(未读原文)。技术分析:StepSecurity;Scott Helme,Report URI(未读原文);Unit 42(未读原文)。媒体报道:Help Net Security;The Hacker News;The Register;CSO Online;KPRC 2;Reuters(未读原文);BleepingComputer,2026年2月23日。