协议本身安全无虞。出问题的,是某位交易员用于签署订单的第三方软件。
2026年11月16日,构建于以太坊二层网络之上的永续合约衍生品平台Lighter,在当天上午暂停提款后,于同日重新开放。根据18:20 UTC发布的事后报告,一款未使用Lighter官方SDK的第三方签名软件重复使用了nonce,导致攻击者得以从公开签名中还原API密钥对应的私钥。这正是此次Lighter API密钥漏洞的核心:据Bitquery的链上核查,共有10,393,057枚USDC被提走,安全委员会随后向受害交易员返还了约500万美元。
本文综合参考了The Defiant、TokenPost、CoinDesk、Cointelegraph及crypto.news的报道。Lighter在X平台的帖子无法通过我们的工具直接访问,发布时间均依据帖子ID推算。Bitquery的原始分析同样无法直接访问,本文通过CoinDesk和Cointelegraph进行引用。
,Lighter (@Lighter_xyz) November 16, 2026
Deposits and withdrawals are back to normal following the deactivation of Guardian Mode by the Lighter Security Council.
,Lighter (@Lighter_xyz) November 16, 2026
More details on what happened: https://t.co/HLIw6E7UdO https://t.co/rYf8oXx7Du
协议安然无恙,客户端软件难辞其咎
Lighter将此次事件归因于受影响账户所使用的不安全签名代码,而非自家SDK的问题。该公司表示,协议本体、智能合约及底层基础设施均未受到波及。nonce是一个仅能使用一次的秘密值,用于生成每一个数字签名。若同一nonce被用于两个不同的签名,任何能观察到这两个签名的人,在数学上都可以推算出对应的私钥,这是应用密码学领域多年来公认的已知漏洞。
此次受害者的身份仍不明朗。The Defiant的报道中提及一位交易员及其API密钥。CoinDesk则报道称。Lighter曾提醒用户注意与做市商API账户相关的风险。crypto.news引用的研究人员提到了两个大型做市商账户。涉事签名软件的名称至今未被公开披露。
受限密钥找到了一条侧门
事实上,此次事件还有一个耐人寻味之处:Lighter的API密钥本身并不支持向外部钱包提款。据Cointelegraph引用的官方文档,API密钥仅用于交易、管理仓位以及在同一钱包的子账户间转移资金,向其他持有人转账须经钱包签名授权。规则本身运作正常,却存在一道缺口。
根据The Defiant转述的Lighter事件重建说明。某账户创建的公共流动性池被视作该账户的子账户。攻击者凭借盗取的密钥,得以将资金转入该池中。随后,攻击者从另一账户买入池内份额,在未增发份额的情况下完成资金转移,最终赎回并提走。目前,向公共流动性池转账已要求钱包签名,API密钥的签名内容也不再对外公开。
千万USDC数分钟内换成以太坊
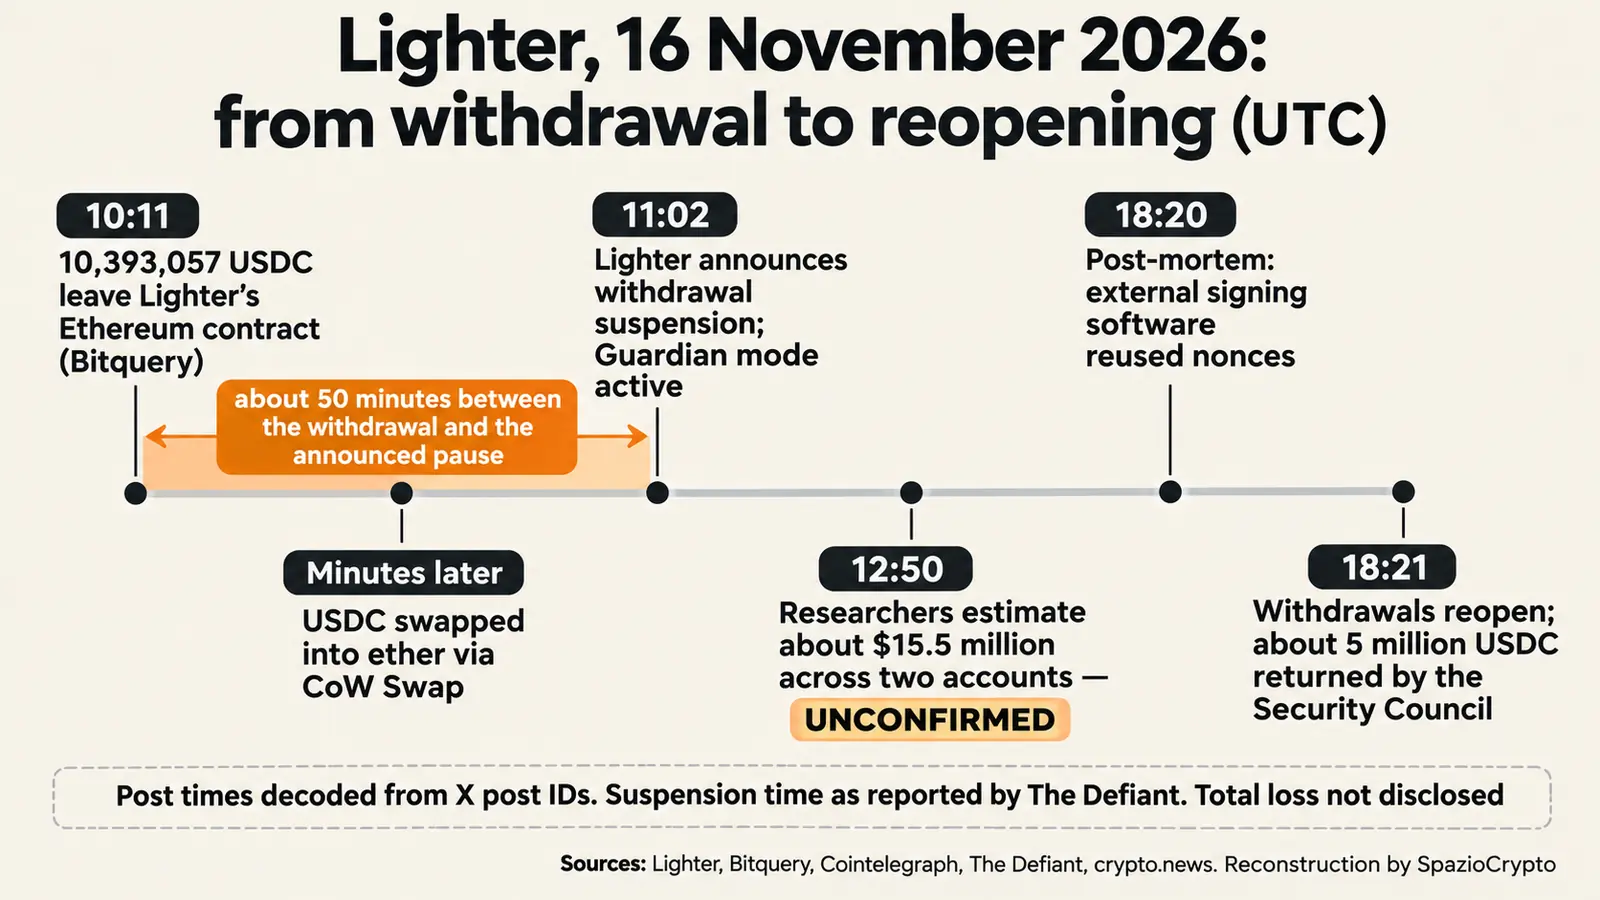
据Cointelegraph引用Bitquery的数据,10,393,057枚USDC于北京时间18:11(UTC 10:11)从Lighter在以太坊上的合约转出,目标地址以0xb3f开头,该地址随后被Lighter官方确认与攻击者相关联。随后数分钟内,这批USDC通过CoW Swap被兑换为以太坊。crypto.news报道称兑换金额约为5,400 ETH。据CoinDesk报道,其中约1,920 ETH(折合约350万美元)经由12个钱包地址转入Hyperliquid,用于购买XMR1,该代币名称指向门罗币(Monero)。
这是我们的判断:这种紧迫性并非偶然。USDC可由发行方冻结,以太坊则不然。稳定币在控制层面的差异,正是USDT与USDC比较中的核心议题之一。发行方的冻结权力,也是稳定币稳定与隐忧之间那条细线的组成部分。
制动在盗款发生后才启动
事实上,Guardian系统随即暂停了提款并停止创建新流动性池。据The Defiant报道,Lighter于纽约时间早上6:02(即UTC时间11:02)宣布暂停,距那笔1039万美元提款约五十分钟之后。这道制动保住了其余资金,但无法追回已被转走的款项。
当天晚些时候,安全委员会关闭了Guardian模式,并向受害交易者退还了约500万USDC。The Defiant将此描述为委员会在暂停期间主导的资金追回,而非攻击者主动归还。UTC时间18:21,Lighter宣布存款与提款恢复正常,待处理请求仍在处理中。据TokenPost报道。该公司还计划引入IP地址白名单、按密钥设置权限与限额,以及针对高风险密钥的监控撤销机制。
尚未披露的数字
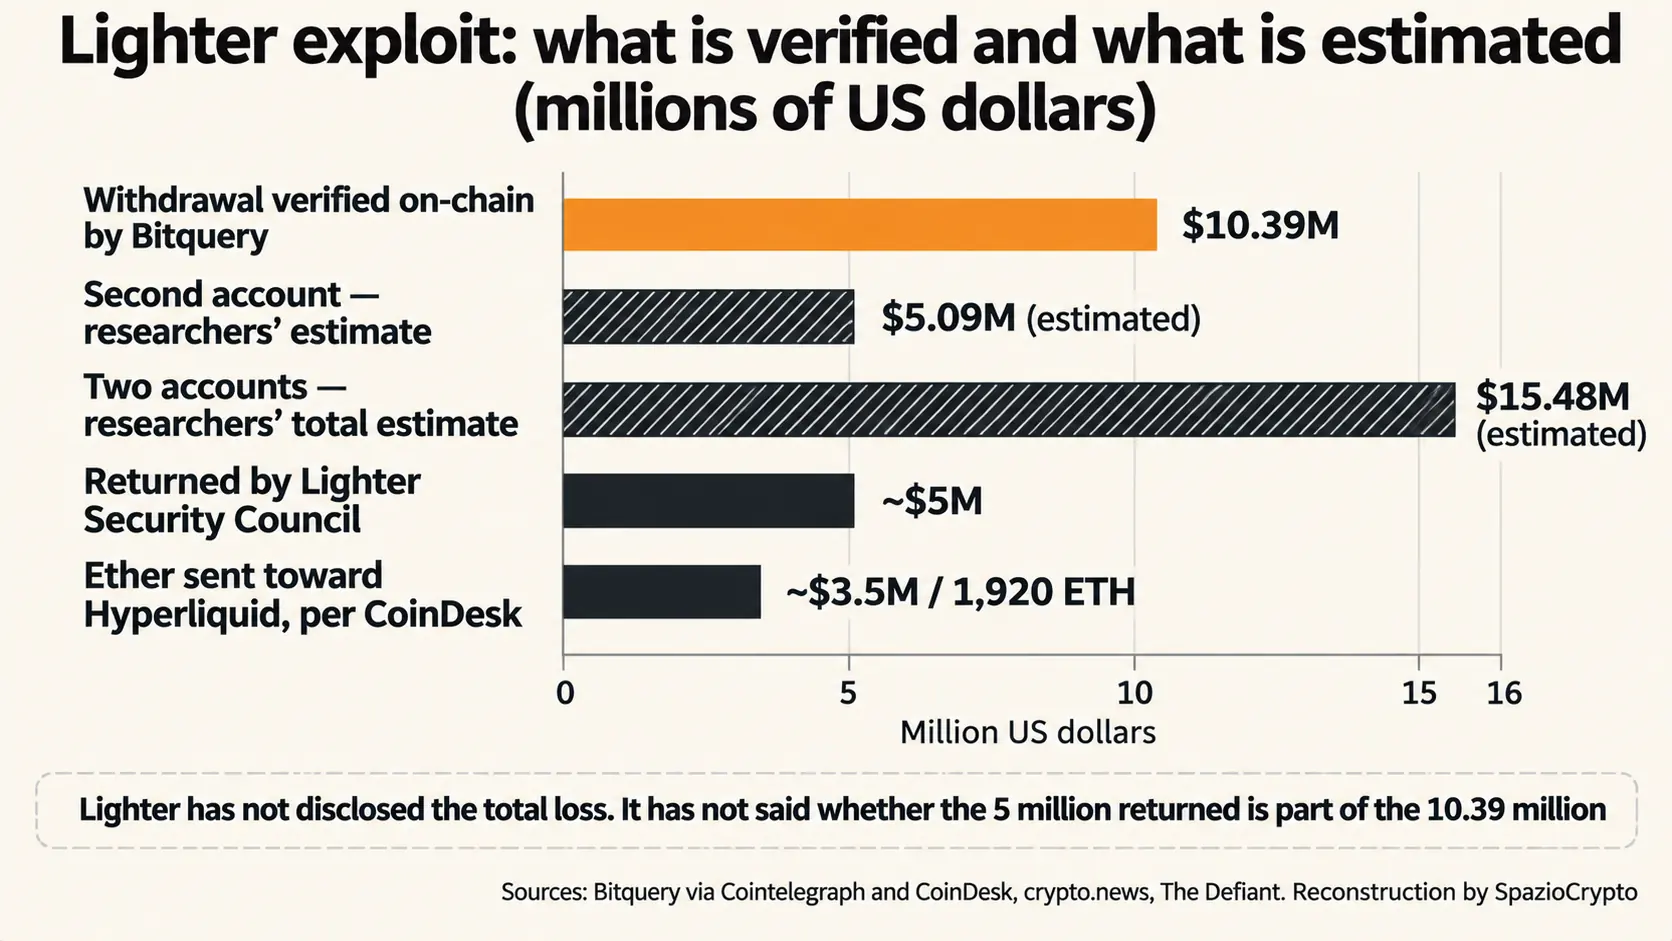
Lighter未公布总损失金额。链上可验证的数据,是10,393,057枚USDC的提款记录。据crypto.news引用的研究人员估算,两个账户合计约损失1550万美元(1039万加上约509万),但CoinDesk指出,Lighter并未确认这一数字。退还的500万接近对第二个账户的估算值,但该公司既未说明两笔金额是否吻合,也未澄清它们是否包含在那1039万之内。
市场反应迅速。据CoinDesk报道,LIT代币一度下跌逾10%,跌破2.48美元,随后回升至2.62美元。Crypto.news报道称,Upbit和Bithumb已暂停LIT的存取款服务。要理解这些价格波动,代币的总市值是关键参考,详见我们关于如何读懂市值的指南。
对API用户而言,真正改变了什么
Lighter要求所有使用自定义或第三方签名软件的用户轮换全部API密钥。该公司补充说,任何无法确认nonce未被重用的用户,都应切换至官方工具。这一原则的意义超出了Lighter本身。API密钥本质上就是一把钥匙,即便权限有限,也需要像保管钱包一样谨慎对待,详见我们关于自托管、交易所与钱包以及如何开设加密钱包的指南。
Lighter事件要点
已确认与未确认的信息
- 已确认:UTC时间10:11,链上提款10,393,057枚USDC;Guardian系统暂停提款;安全委员会退还约500万USDC;11月16日UTC时间18:21提款恢复正常。
- 未披露:总损失金额、签名软件名称、退还的500万与提走的1039万之间的关联,以及1550万估算值是否获官方确认。
- 待追踪:待处理提款请求的最终结果、API密钥新权限与限额的落实情况、已转换以太坊的去向,以及是否存在其他受影响账户。
更宏观的视角
这是我们的判断,我们明确声明这是一种解读:在去中心化金融领域,薄弱环节正从智能合约转移到用户端。Lighter的智能合约本身未被攻破,但一位专业交易者因自身签名软件的漏洞而蒙受损失。同样的模式,即密钥在平台之外失窃,在众多盗窃案例中反复出现,从大规模安全事故到仿冒交易所与监管机构的诈骗,概莫能外。
第二个值得关注的点是安全委员会。它叫停了提款、追回了500万美元,切实保护了其他交易者。这同时也说明,该系统存在一个紧急制动机制,且有人掌握着这一权力,使用该平台的用户必须了解这一点。接下来有三个信号值得持续关注:Lighter是否会公布总损失;是否会说明资金追回的具体过程;以及是否有其他使用自定义签名的账户同样暴露于风险之中。