
Revolut数据泄露事件出现重大进展:这是首次有意大利机构对该事件中发生在意大利境内的一个具体入侵点作出核实,而非单纯依赖攻击者的声明。2026年9月18日,内政部政务次卿Wanda Ferro在议会就紧急质询作答,公布了国家网络安全局(ACN)调查结论:680名涉事客户中,有8名属于意大利客户,雷焦卡拉布里亚省长办公室的一个认证电子邮件地址(PEC)已被证实遭到入侵。这一「Revolut事件:意大利PEC被入侵」的官方证实,标志着事态发展的重要节点,需以同等严谨的态度加以记录。
首先需要明确最关键的一点:上述官方确认仅涉及特定且有限的范围。它既未证实、也不应与攻击者此前数日发布的更广泛声明相混淆。攻击者声称曾在长达六个月的时间内入侵意大利多个执法部门。并盗取147GB的数据。这部分内容至今尚未获得意大利当局的证实。以下是官方声明的确切内容。
意大利政府在议会的声明内容
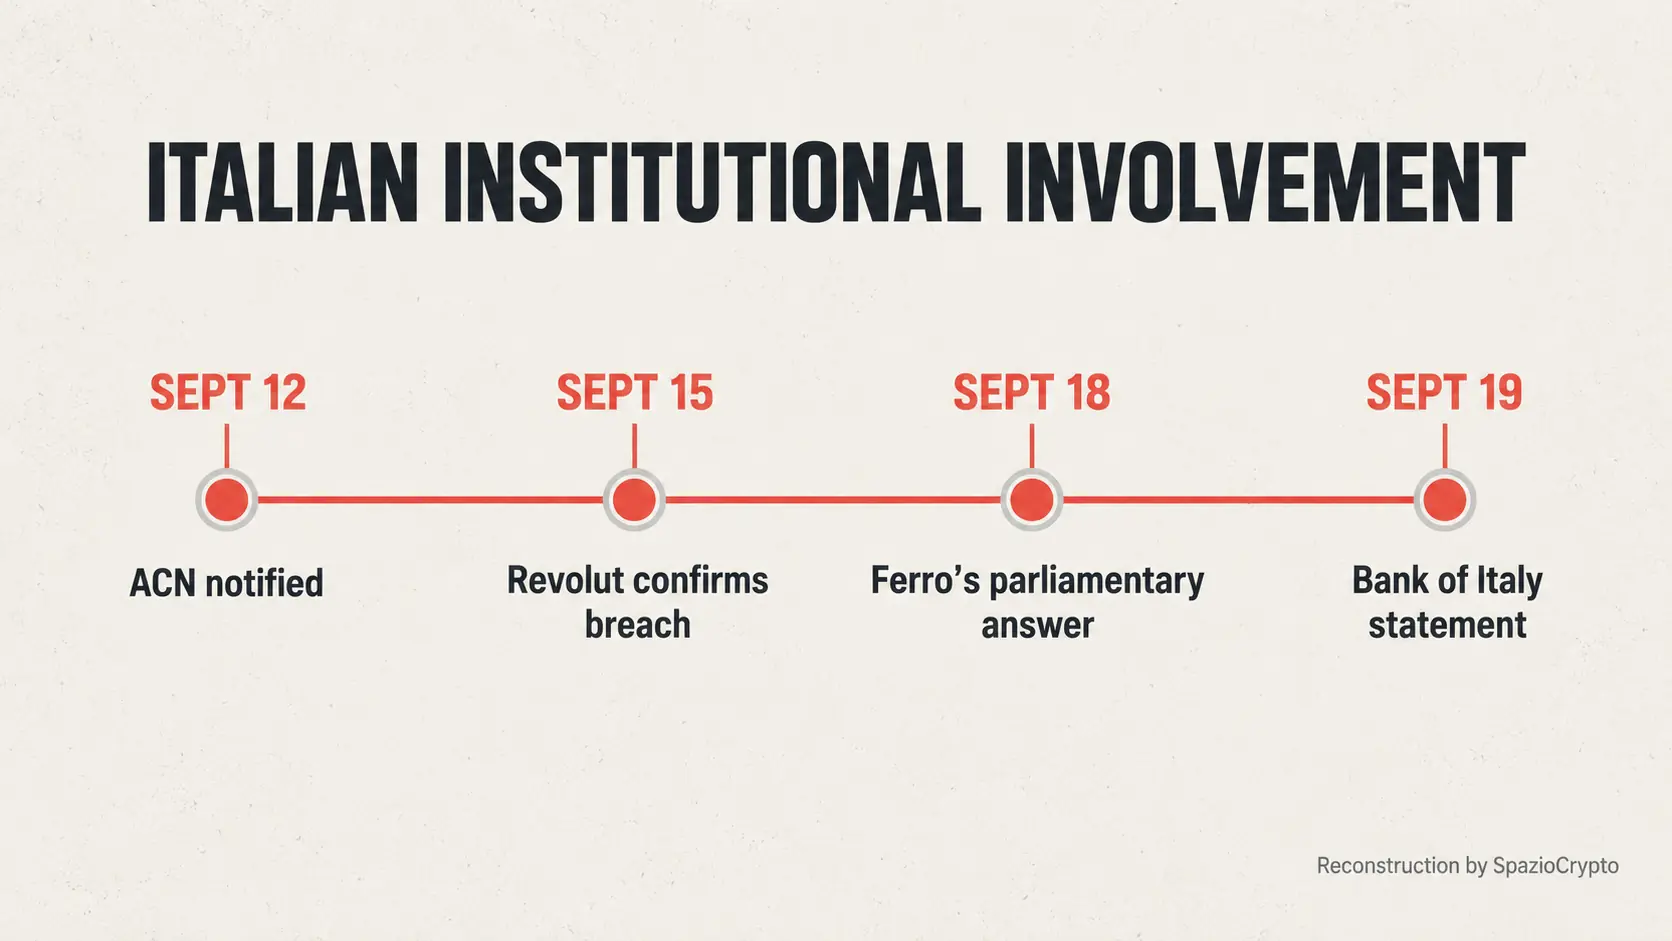
根据政务次卿Ferro的陈述,国家网络安全局于9月12日由Revolut通知,得知可能发生了一起网络安全事件。9月15日,Revolut正式确认数据泄露,并说明其向相关方提供了共680名客户的数据,其中8名为意大利客户,且已直接通知了所有涉事人员。Revolut特别指出,雷焦卡拉布里亚省长办公室的一个认证电子邮件(PEC)地址已遭入侵。
Ferro还补充了一个重要的技术细节,有助于理解此次核查的具体方式:意大利国家计算机安全事件响应小组(CSIRT Italia)并未直接对省长办公室系统展开独立调查,而是通过分析Revolut提供的一封欺诈性电子邮件样本,,即攻击者用于索取信息的邮件,,才得以确认该入侵事件。换言之,这是对受害企业自行提供的技术证据所进行的核实,而非机构层面的主动独立调查。
解释调查路径的法律细节
议会答复中还出现了一个值得关注的法规层面细节,有助于理解为何此事通过机构和政治渠道处理,而非走常规合规程序。Revolut是英国法律主体,不在意大利及欧盟网络与信息系统安全法规(即NIS指令)所规定的义务主体范围之内,因此在该司法管辖区运营的企业所须遵循的标准程序下,Revolut无需向国家机构提交正式通报。这也解释了相关信息为何经由非正式渠道传达至意大利当局,以及此案为何直接在议会层面被提出,而非经由常规的技术行政流程处理。
费罗强调,调查目前仍在进行之中。意大利国家网络安全局(ACN)表示,正持续与Revolut保持沟通,进一步厘清已浮现的细节,同时与内政部协作推进威胁缓解工作。邮政警察(Polizia Postale)以及国家反黑手党和反恐怖主义检察院也已介入调查,这一细节清晰表明该案件所受到的机构重视程度,尽管目前仅确认了一个电子邮件地址遭到入侵。
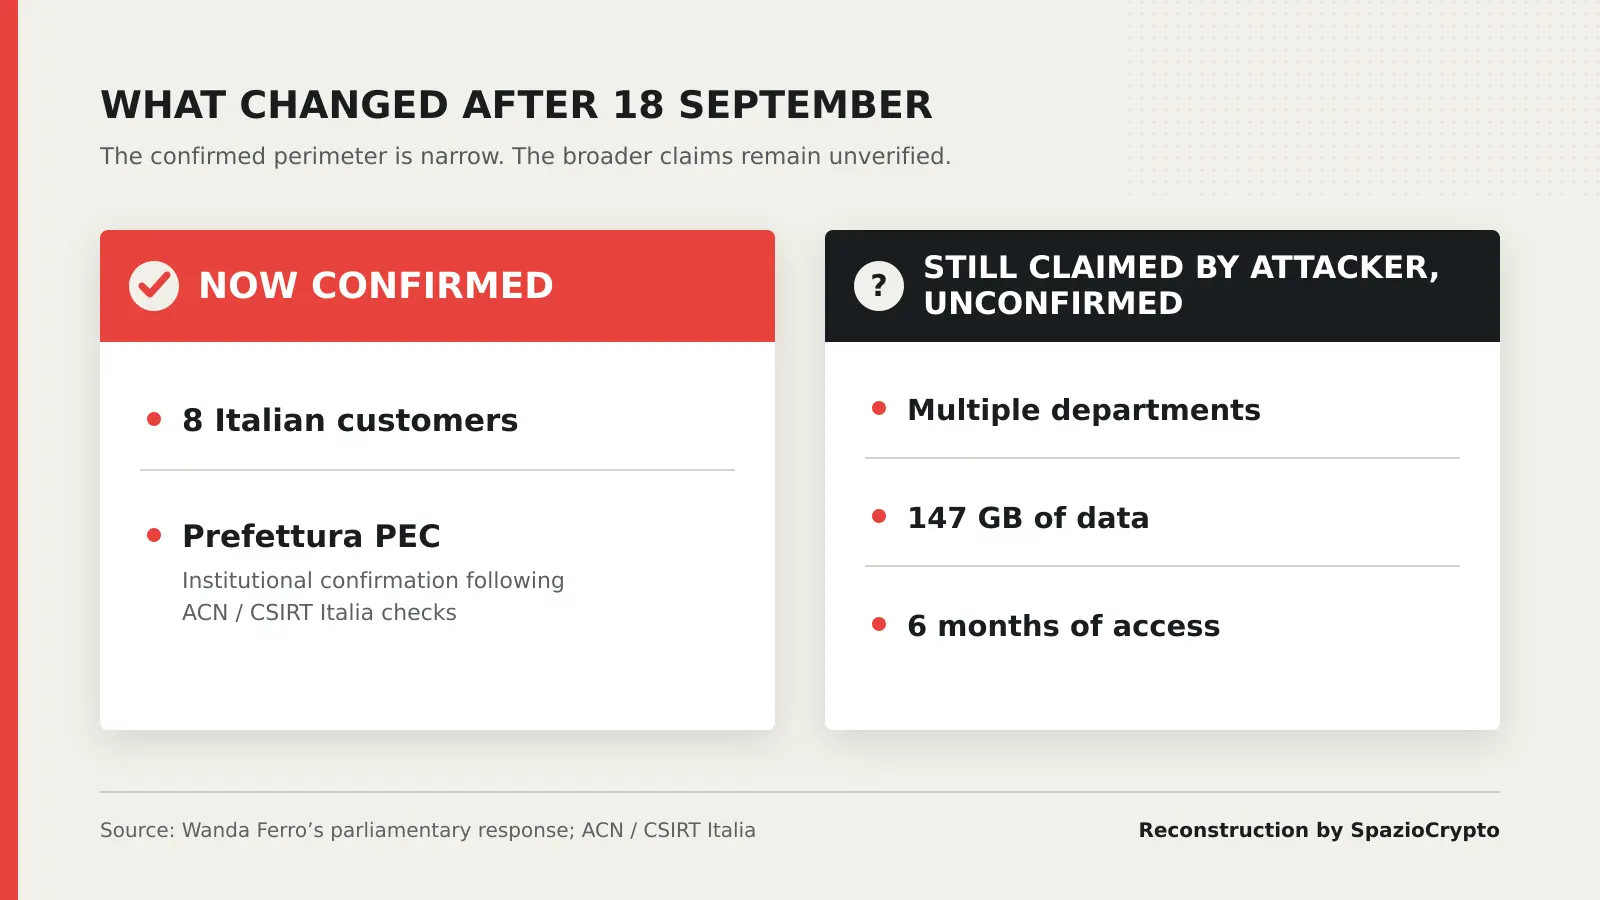
已确认 vs 仍属声索,更新版
9月18日更新带来的变化。来源:议会答复、ACN/CSIRT Italia,2026年
- 已正式确认: 680名意大利客户中有8名受影响;雷焦卡拉布里亚省府的认证电子邮件地址(PEC)遭入侵。
- 仍属声索,尚未确认: 多个执法部门、147 GB数据、长达六个月的持续访问权限。
- 尚未结案: 调查持续推进,官方尚未宣布任何最终结论。
意大利央行亦密切关注此事
换句话说,9月19日,据意大利银行(Banca d'Italia)消息来源发表的声明,该央行正密切跟踪事态发展。这一表态言简意赅,却印证了此案已受到意大利机构体系多个层面的监控,从网络安全到金融监管无一例外,说明各方均认为此事件的影响远超单一安全漏洞的范畴。
为何这一区分至关重要
回到此前多次更新中强调的方法论要点:这一原则依然有效,在部分内容获得官方确认之后更显重要。此次核实仅涉及一个认证电子邮件地址(PEC),系通过分析Revolut提供的样本数据得出。它与攻击者所声称的内容截然不同,不可混淆,后者宣称入侵了意大利多个执法部门,持续时间长达六个月,窃取材料达147 GB,具体详情见本站此前对上述声索的报道。
意大利当局迄今未证实那部分更大范围的陈述。今日针对单一PEC地址的确认,不应被解读为对攻击者整体叙事的间接背书。两条线索依然相互独立,在进行中的调查得出最终结论之前,将其混为一谈既是新闻报道的失误,对相关机构也可能造成不公正。
更宏观的解读视角
换句话说,此次更新的实质范围虽然有限,却标志着这一事件的重要转折点。本站从最初报道那份欺骗Revolut的虚假政府请求起便持续跟踪此案。这是首次有具体细节从单纯的声索层面,进入机构核实的范畴,尽管这种核实是间接取得的,依据是涉事公司自行提供的样本,而非针对公共行政系统独立完成的调查。
对观察者而言,此次最新进展再次印证了此前各章节的核心结论:在如此复杂的网络安全事件中,真相几乎总是分阶段浮现。局部确认在不同时间点陆续出现,每一条信息都需以同等严谨的标准加以甄别,切不可将某一具体确认扩展为更宏观叙事的全面佐证。我们将持续以同样的方法跟进此事。仅在出现可核实的新确认时才更新重建内容,并始终清晰区分已确知的事实与目前尚待核实的说法。