Revolut数据泄露事件持续发酵,情况较前几日明显恶化。正因如此,如今比任何时候都更需要严格区分已核实的事实与攻击者所声称的内容。本文根据9月15日前可获取的信息进行更新,清晰区分两个层面。Revolut数据泄露及意大利相关情况需要审慎阅读,混淆两个层面既不准确,也可能造成误导。
一方面,有Revolut官方及独立新闻媒体直接确认的事实;另一方面,则是一名自称为攻击者的人通过第三方渠道发布的声明,目前尚未得到任何主管机构的证实。下面按顺序梳理目前确定知晓的内容。
 Jagmeet Singh
Revolut已确认的内容
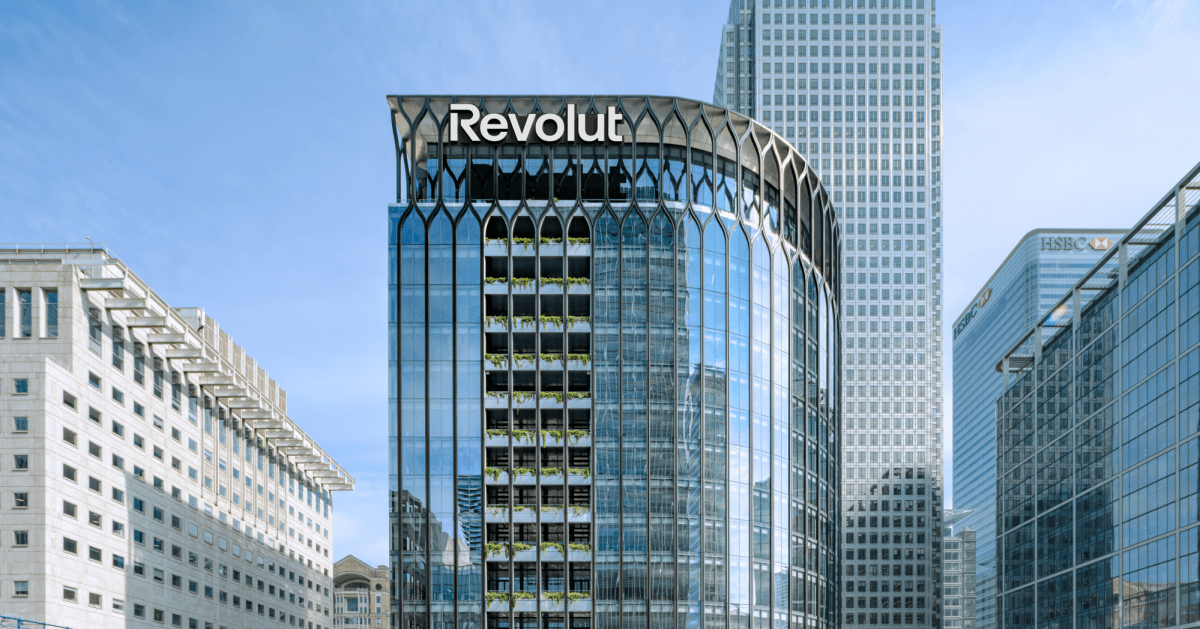
9月12日,Revolut承认曾收到数份信息请求,这些请求来自某政府机构合法域名下的电子邮件地址,公司当时将其视为真实请求进行处理,但始终未公开该机构名称或所属国家。发现欺诈后,Revolut立即封锁了该电子邮件地址,通知了真正被仿冒的政府机构,并告知了执法部门、金融监管机构及数据保护机构,同时直接联系了受影响客户。据《金融时报》报道,通知已发送至约680名客户,这一数字高于Revolut最初所称的“极少数”。
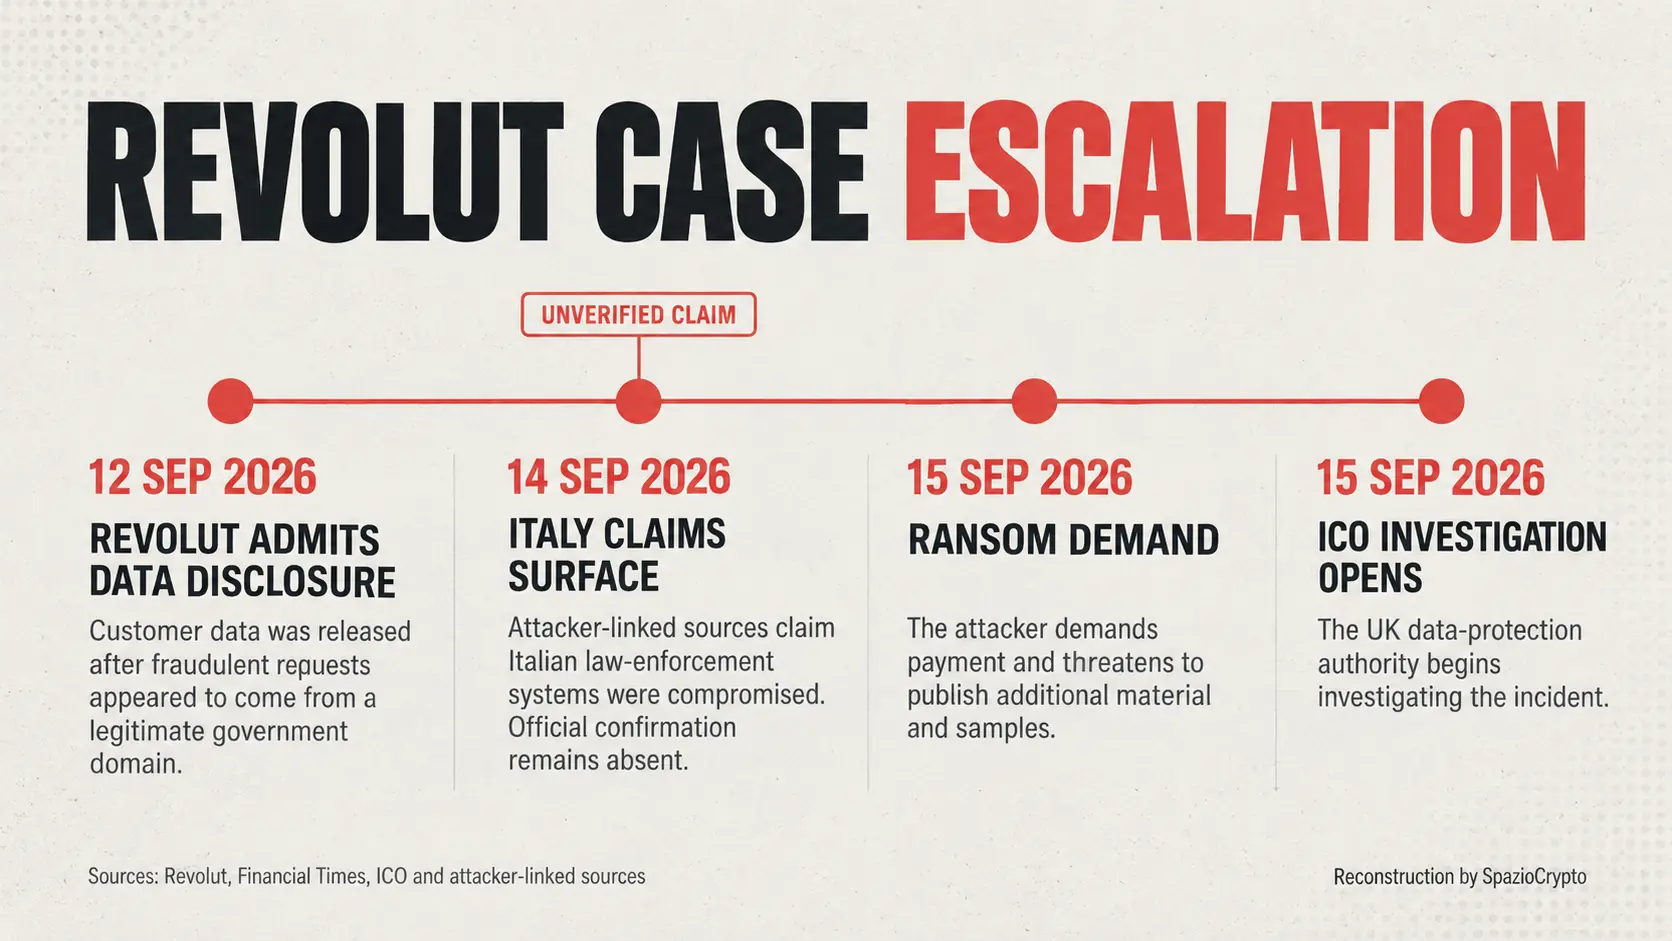
根据公开披露的通知,泄露数据涵盖姓名、出生日期、职业、居住地址、联系方式、身份证件、身份核验照片、银行账户信息、银行对账单、取款记录以及完整的交易历史,其中包括涉及比特币的交易记录(如有)。Revolut表示其内部系统未遭入侵,客户资金未受影响。与此同时,英国数据保护监管机构已就此案启动独立调查。部分观察人士指出,此事件或对Revolut即将进行的上市计划产生影响,该公司IPO估值预计约为2000亿美元。
 Emma Woollacott
针对意大利的声索:攻击者说了什么,又隐瞒了什么
此案需以最严格的态度加以审视。一名使用化名的人士通过一个专注于网络安全新闻的账号声称,其行动远不止从Revolut窃取数据。根据这名消息人士的说法,意大利多个执法部门遭到入侵,其系统被用于向Revolut发出欺诈性数据请求。针对这家金融科技公司的行动据称持续约六个月,攻击者还自称持有来自意大利系统的约147GB数据,涵盖内部文件、日历及归属于特工人员的私人对话。
必须明确一点:上述内容目前仍是未经独立核实的声索,并非已确认的事实。意大利内政部、国家网络安全局(ACN)及警察等主要主管机构,均未证实任何系统遭到入侵。涉嫌存档的实际规模。访问持续时间以及意大利方面卷入的程度,目前仍停留在攻击者的单方面陈述层面。因此,准确的表述应为:攻击者声称已入侵意大利多个执法部门,而主管当局尚未证实这一说法。
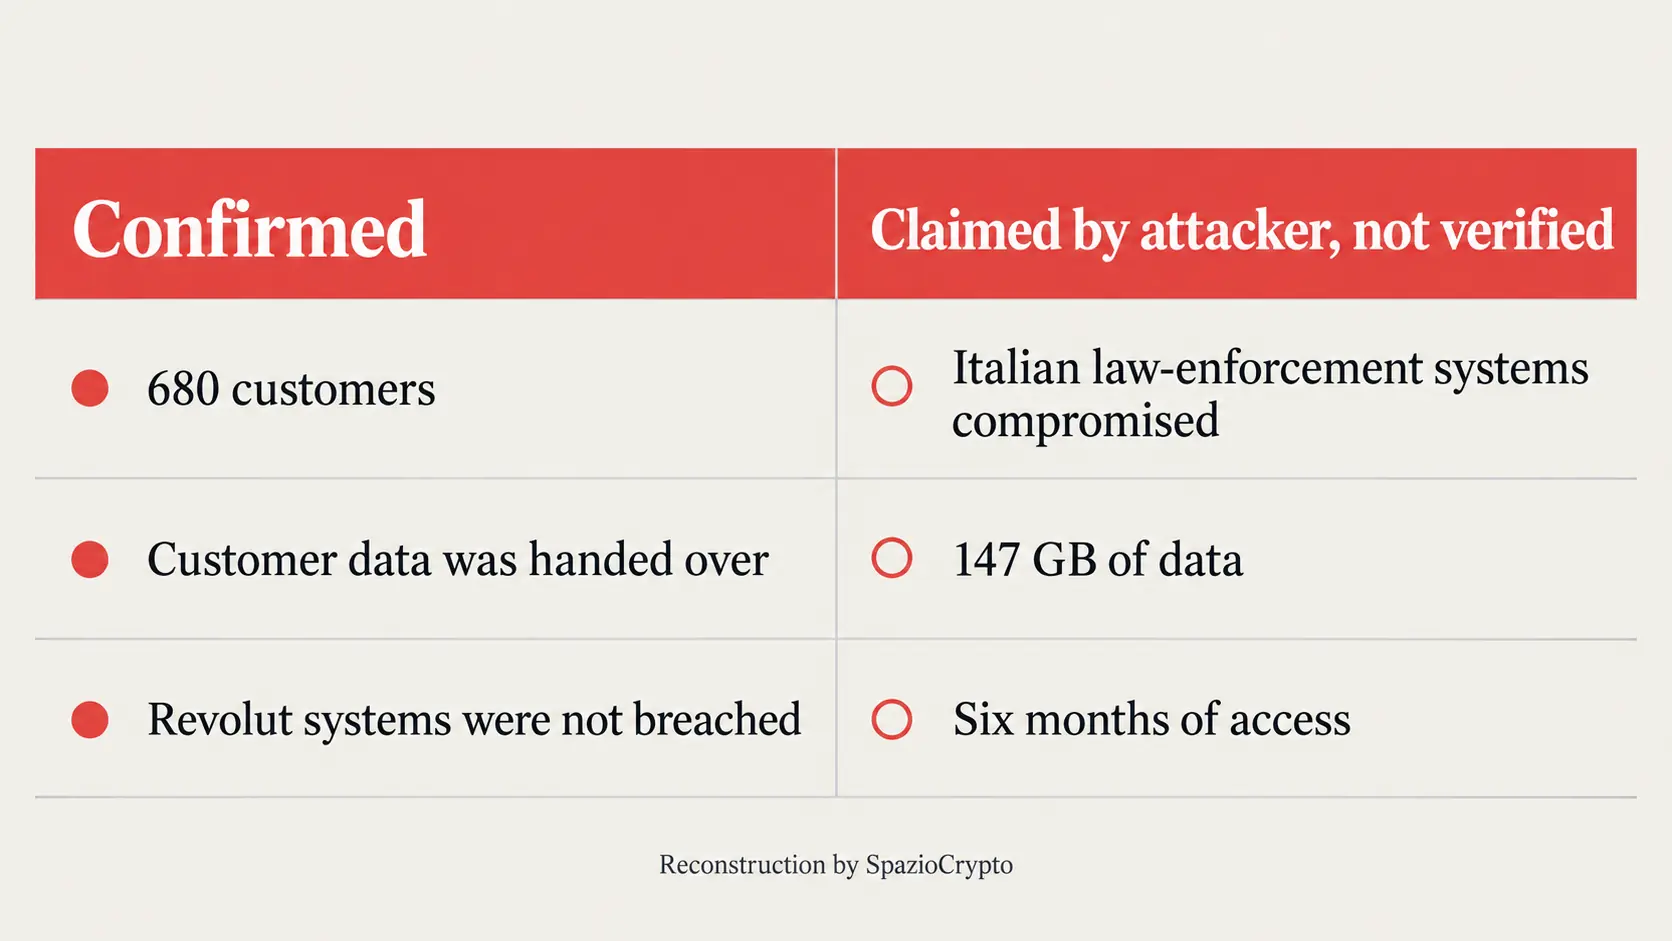
已确认 与 仅属声索
关键区别。来源:Revolut、《金融时报》及攻击者关联消息,2026年
- 已确认:在收到来自真实政府域名的请求后,约680名客户的数据遭到泄露。
- 声索未经证实:意大利多个执法部门系统遭入侵,147GB数据外泄。
- 多方来源均有记录:攻击者提出10,000枚比特币赎金要求。
勒索行动与样本数据曝光
换句话说,此案同时呈现出大规模勒索的面貌。自称实施攻击的人士开始在某即时通讯频道上发布数据样本,据一家已审阅部分样本的专业媒体报道,这些数据涉及商界、体育界及演艺圈的知名人士。攻击者提出的赎金要求为10,000枚比特币,根据CoinGecko数据,按不同汇率折算约合6.7亿至8亿美元,并威胁若未收到付款将逐步公开更多数据。Revolut未就这一具体要求发表公开声明。
据攻击者自称,受波及客户分布于约三十个国家,其中瑞士和法国被指为受害程度最深的两个国家。同样需要强调的是,上述地理细节仍属攻击者单方面陈述,未获Revolut或相关当局独立证实。值得补充的是,类似事件对该公司并非首次:年初,一名前员工曾单独威胁要泄露某加密货币客户的身份信息以索取加密货币赎金。两起事件性质有别,但共同揭示了同一模式:从Revolut收集的敏感数据被用作加密勒索的筹码。
为何此案真正的严峻程度超出表面所见
这正是本事件区别于普通数据泄露的核心所在。根本问题不仅仅是一封精心伪造的欺诈邮件,而是金融中介机构验证来自监管机构请求真实性的整个流程。一个看似真实的电子邮件域名,加上自动技术检测结果显示一致,仍不足以证明发件人确实拥有其声称的权限、正确的管辖范围,或获取护照、身份验证照片及完整交易历史等高度敏感信息的资格。
对于此类高度敏感的请求,更可靠的核实方式应通过独立且事先经过验证的渠道进行确认,例如官方登记册或已知的机构联系方式,而非仅凭请求邮件本身所附的联系方式。这与我们在同一时期分析针对BitBox和Trezor用户的虚假安全邮件事件时所观察到的底层逻辑如出一辙:攻击者利用的是已建立的信任渠道,而非直接突破技术系统防线。
更宏观的审视
换句话说,这一最新进展,尽管多个层面的结果仍存不确定性,却再次印证了我们在分析本事件第一章时得出的结论:在数字金融领域,安全性不仅取决于系统本身的技术强度,更在于企业日常运营中验证身份与机构资质的流程设计。一套信息系统在技术层面可以完好无损,但若其周围的人工与程序机制被成功欺骗,仍可能造成巨大损失。
对于关注此类安全事件的读者,实际启示有两点。第一,本事件提醒我们,在机构尚未作出任何官方确认之前,切勿将攻击者的单方面声索视为既成事实。第二,本事件再次说明,经过验证的身份信息、证件与加密货币持有历史的组合,对有组织网络犯罪团伙而言是极具价值的攻击目标。我们将以同样严谨的态度持续跟进此事,仅在出现可核实的证据时更新相关报道,而非依据单方面声索。如需了解正确的资产保护方法,可参阅加密货币安全存储指南。