一台原装设备、一个隐藏的电子元件,以及在用户来得及保护之前就已被截获的助记词。这正是法国公司Ledger在对东南亚授权经销商CryptoBilis展开调查期间所证实的硬件钱包物理攻击的运作机制。2026年10月15日,Ledger公开承认分销环节存在篡改行为,并宣布针对经销商门店的新规定。截至10月19日,资金被盗已属实,但受害人数及被盗资产总额均未经Ledger官方核实。
事件的关键不在于安全芯片(Secure Element)本身存在漏洞。据Ledger表示,该芯片及其操作系统始终保持完好。威胁来自外部,不法分子将微型电子元件植入硬件钱包,时间节点是这些设备离开制造商受控供应链之后。对于依赖自托管方案存储加密资产的用户而言,这一区别从根本上改变了安全风险的评估方式。
从CryptoBilis经销商到隐藏植入物
10月9日,Ledger开始对客户投诉展开核查,这些客户反映通过CryptoBilis购买设备后,钱包被清空。据媒体报道,CryptoBilis是一家活跃于印度尼西亚、马来西亚和菲律宾的授权经销商。次日,Ledger确认在一名受害用户的设备内部发现了未经授权的电子元件。10月13日,Ledger安全实验室Ledger Donjon公开披露了此次篡改的技术原理;10月15日,公司发布了更为完整的事件重建报告。
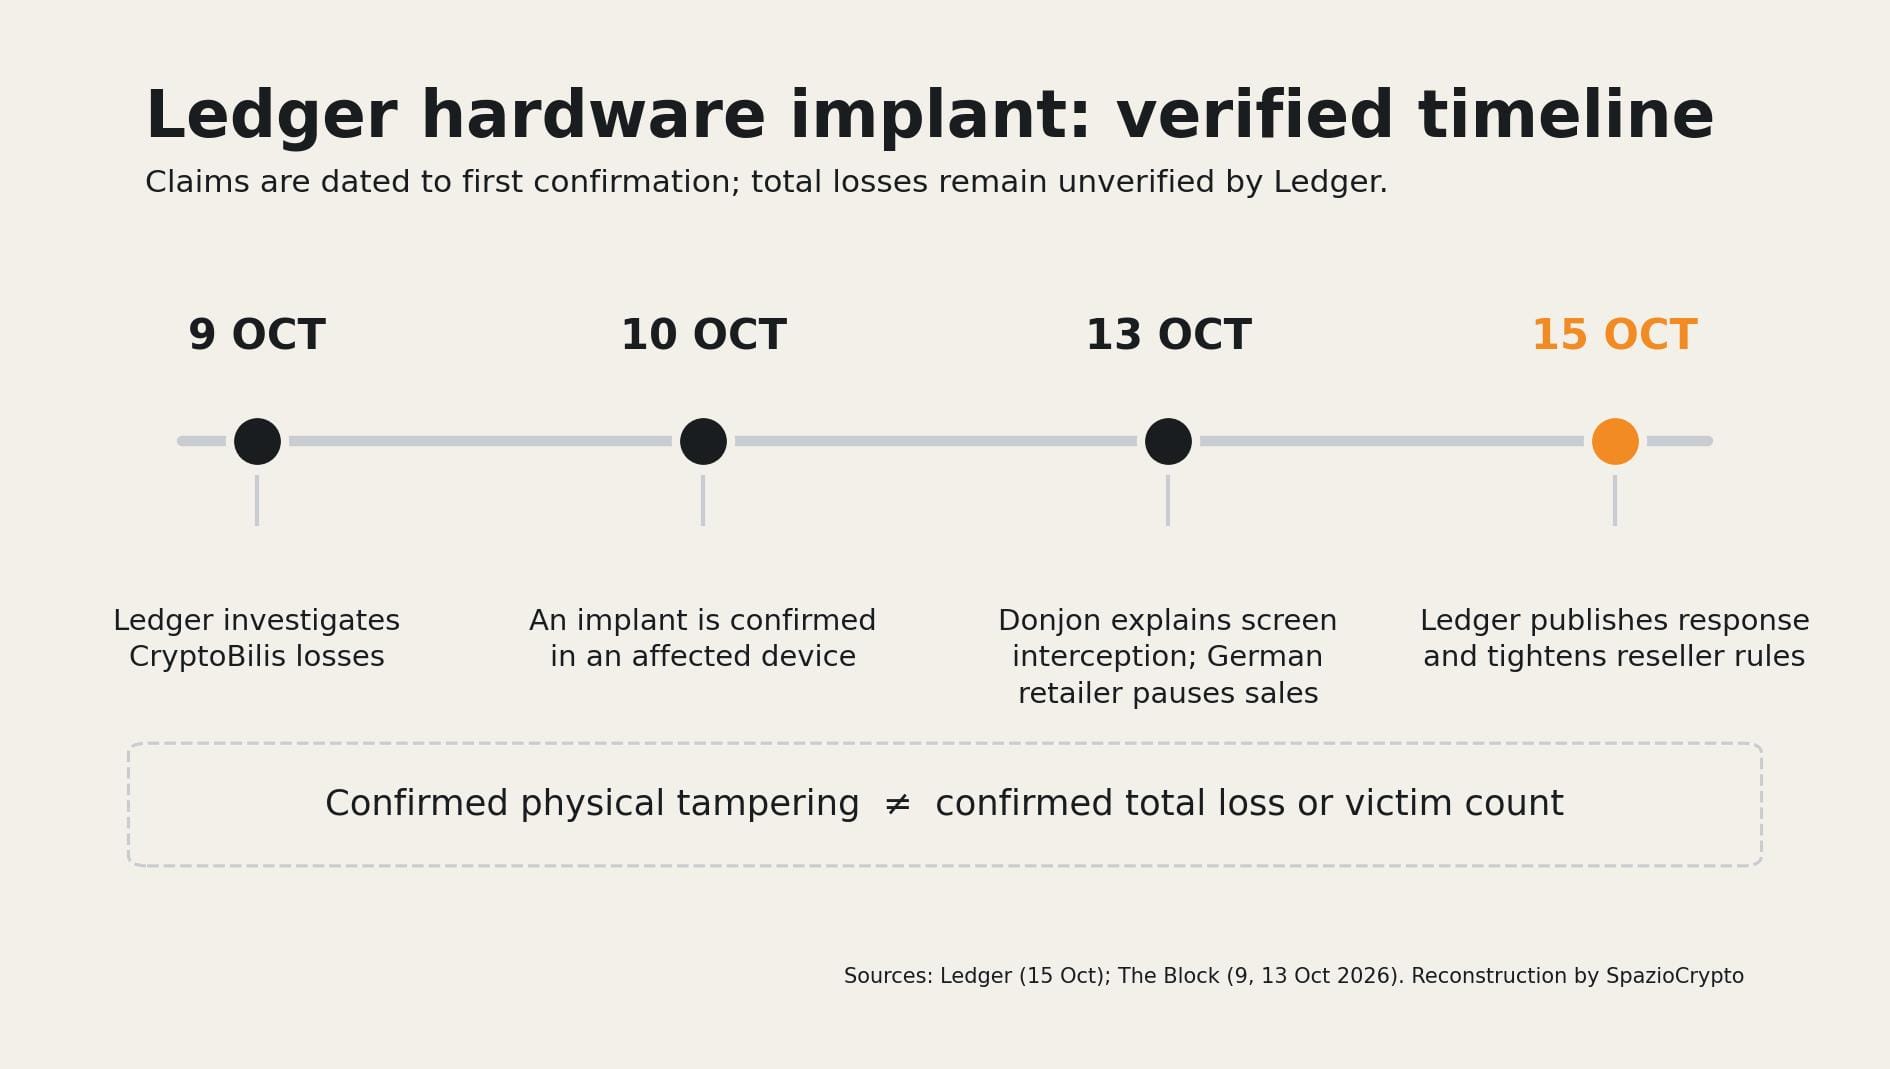
在官方声明中,Ledger将此次行动归咎于一个有组织的犯罪团伙:该团伙购入正品设备后将其拆解,安装定制电子元件,再将设备重新投入商业流通。据公司表示,整个行动的筹备历时数月,涉及用于收集助记词的专用服务器,以及用于转移和洗白资金的基础设施。上述信息来源于内部调查,幕后主犯身份及供应链中设备遭到篡改的具体环节均未对外公布。
这与假冒伪劣产品有着本质区别。涉案的硬件钱包均为正品,配备原装安全组件。被改动的是设备的物理外壳,而非芯片内保存的加密密钥。要理解正品设备通常具备哪些验证机制,有必要区分Ledger系统自身特性与销售链所提供的安全保障之间的差异。
植入电路如何在不破解安全芯片的情况下读取24个助记词
换句话说,在初次配置时,Ledger钱包会在屏幕上显示一组由24个单词组成的助记词。任何拥有该助记词副本的人,都可以在另一台设备上重建钱包私钥并转移资产,无需输入原钱包的PIN码。根据10月13日Ledger Donjon发布的技术说明,隐藏的植入元件会读取屏幕上显示的助记词,并通过eSIM经由LTE蜂窝网络将其传输出去。攻击者由此能够在用户正常开始使用设备之前,就获取这一关键秘密。
最值得关注的是真品验证机制层面的问题。Ledger内置一项名为「Genuine Check」的密码学验证功能。用于核实设备内是否存在原装安全芯片。然而,该功能本身的威胁模型明确指出:若安全元件保持完整,后期添加的窃听电路可能无法被检测到。因此,通过该验证只能证明芯片本身为正品,并不能排除设备上存在其他附加元件的可能性。这是制造商已公开承认的局限性,并不意味着每一台Ledger设备都面临远程入侵风险。
这种攻击并不要求受害者在虚假网站上手动输入任何内容。这与此前针对Ledger用户的伪造实体信件诈骗有本质区别。后者试图诱使用户主动泄露助记词。CryptoBilis事件中。助记词恰恰在用户以为自己正在配置全新设备的那一刻被截获。
预估损失:8600万至1.02亿美元,官方数字至今缺席
The Block于10月9日援引的初步链上分析显示。可疑损失超过7200万美元,随后更新至8600万美元。这些均为估算值,由研究人员将区块链地址与涉嫌盗窃事件关联而得,并非经Ledger核实的财务数据。此后数日,又有多份采用不同方法论、划定不同范围的统计流传,金额超过9000万美元。这些数字不可叠加计算,因为可能指向同一批交易。
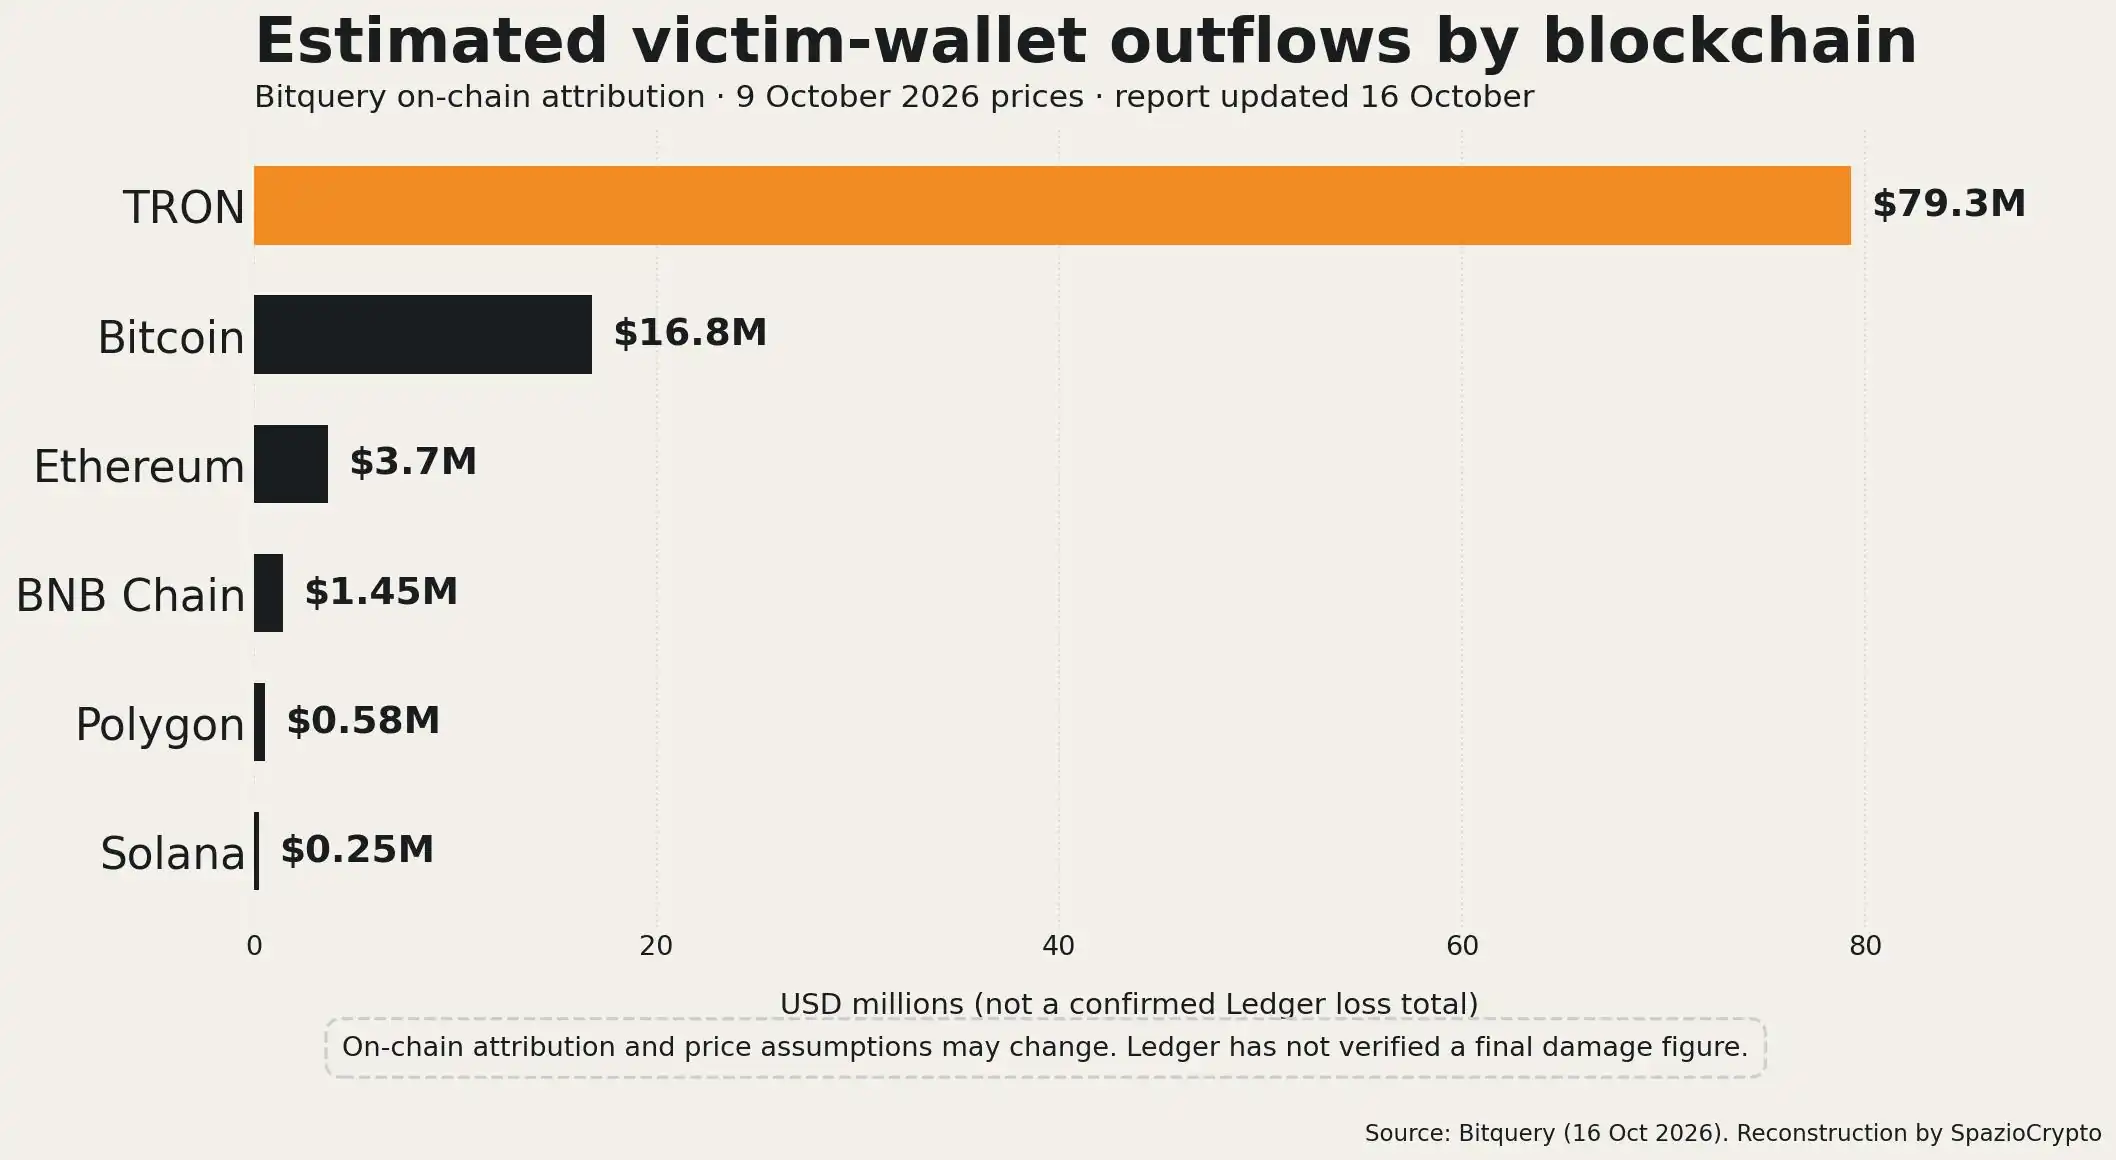
根据Bitquery于10月16日发布并更新的分析,六条区块链上涉嫌受害者钱包的总流出金额约为1.02亿美元,涉及Tron、Bitcoin、Ethereum、BNB Chain、Polygon和Solana。同一份报告按链拆分如下:Tron约7930万美元、Bitcoin约1680万美元、Ethereum约370万美元、BNB Chain约145万美元、Polygon约58万美元、Solana约25万美元。这是一份基于链上资金流向的私人调查,依赖地址归因技术,本身无法单独判定每笔损失的成因。
Ledger迄今未公布经核实的损失总额,也未披露受影响客户的具体人数。这是在标题、图表和社交分享中必须保留的核心限定:硬件攻击机制已获确认,而1.02亿美元仍是Bitquery的估算值,并非来自Ledger官方。
德国案例不能证明欧洲存在大规模盗窃浪潮
10月13日,零售连锁MediaMarktSaturn在一名德国客户举报某设备疑似遭到物理篡改后,暂停了线下及线上的Ledger产品销售。The Block报道了这一决定,并指出该德国案例目前未发现任何资金损失。与此同时,社交媒体上出现了有关欧洲其他地区遭篡改设备的说法,但并非所有说法都经过独立核实。
Ledger在10月15日的声明中表示,公司已在德国实施暗购,并对从门店和仓库提取的样品进行开箱检查。根据公司描述,受检产品均未显示篡改痕迹。这一结果并不能自动排除所有个别举报,但同样不足以将欧洲存在系统性受损设备网络的说法视为定论。截至10月19日,Ledger确认的盗窃事件仍与东南亚CryptoBilis渠道直接相关。
销售暂停与经销商新规
换句话说,Ledger的应对措施不止于技术层面的调查。公司要求东南亚及香港地区的授权经销商和分销商在核查期间暂停销售,并宣布已联系执法部门和安全社区,共同追踪资金流向、识别犯罪基础设施。公司还表示,将在不影响调查进展的前提下,适时披露更多技术细节。
10月15日,Ledger向授权零售网络发布运营规定:客户退回的产品即便外观完好、包装未拆,也不得重新上架销售;设备不得陈列于货架,须存放于后台,仅在购买时当场交付;门店须及时上报任何异常情况。这些是针对供应链篡改的管控措施,而非修复安全元件漏洞的固件更新。
其他硬件钱包厂商也重新审视了各自的销售网络。据The Block报道,Trezor宣布将加强审核并削减经销商数量,但未发现任何Trezor设备在此次事件中遭到篡改的证据。这一事件引发了更广泛的讨论:客户数据泄露事件(SpazioCrypto此前分析过Trezor和SafePal的相关案例)与物理设备篡改在风险性质上截然不同。
拥有Ledger设备的用户需要更换吗?
实际上,根据目前已公开的信息,没有任何普遍性建议要求所有Ledger用户更换设备。首要的核查步骤是确认购买来源。Ledger在初期声明中要求曾在过去90天内通过CryptoBilis购买设备的用户,若设备尚未激活,则暂勿配置;若已完成配置,则建议评估是否将资产转移至全新的安全钱包,并生成全新的助记词。将旧助记词复制到新设备,若该助记词已遭截获,则风险并不会因此消除。
如果发生资产损失,Ledger建议用户在物理拆解设备前先与执法机构协调,因为该设备可能构成重要证据。用户应仅通过官方支持渠道寻求帮助。切勿将24个助记词透露给任何自称是技术人员、调查人员或资产追回服务商的人士。即便外包装看似完好无损,且通过了Genuine Check验证,也无法完整还原一台钱包设备的全部物理流转历史。
对于未通过CryptoBilis购买、且未发现任何异常迹象的用户,此次事件本身并不构成其个人设备遭受入侵的证据。了解SpazioCrypto安全频道(SpazioCrypto安全专区)所介绍的各类攻击手法仍然很有价值:钓鱼攻击、助记词窃取、个人数据泄露以及供应链篡改,各自需要采取不同的防范措施。
意大利的情况如何?风险在于来源,而非某种本土漏洞
实际上,截至10月19日。在已审阅的官方信息来源中,Ledger尚未将任何资产损失案例归因于本次调查范围内在意大利销售的设备。德国事件表明这一议题同样波及欧洲市场,但并不能证明每个国家都存在受损批次。目前没有经过核实的官方通知,要求意大利Ledger用户无差别地停止使用自己的钱包。
实际建议是:妥善保存卖家的相关记录,避免购买二手或预配置设备,并直接通过Ledger官方渠道查阅最新动态。若确认与某一正在接受调查的经销商或批次存在关联,则应优先遵照厂商发布的具体指引,不要轻信事件曝光后通过私信或链接收到的任何说法。
更宏观的视角
我们的判断是:此次事件将钱包安全的边界,从芯片内部延伸至了产品的商业流通环节。一台设备在密码学层面可以是完全真实的,却同时被植入了能够监听敏感信息的外部元件。这并不意味着硬件钱包已经失去其价值,而是说明自托管不能仅凭一纸技术认证来定义,还需要对来源进行把控、销售流程具备可核实性,以及对篡改信号做出快速响应。
接下来几个可量化的进展节点,将包括:发布一份可独立核实的技术报告、查明潜在责任方、确认最终损失规模,以及验证新销售渠道管控措施的实际效果。在此之前,对本次事件最准确的描述是:已确认的硬件攻击,调查仍在进行,损失评估尚未最终定论。这与所谓“Ledger钱包存在普遍漏洞”是截然不同的概念。